Jiří Eischmann: Jak AI mění open source
Co se dozvíte v článku
Ve světě otevřeného softwaru dochází k viditelné inflaci projektů. Počet otevřených repozitářů na GitHubu roste dlouhodobě, ale v poslední době začíná nabíhat na lehkou exponenciálu. V letošním roce to zřejmě půjde výrazně nahoru.
V loňském roce na GitHubu proběhla miliarda commitů, letos se odhaduje skok na 14 miliard commitů.
AI dnes umožňuje vytvořit něco funkčního velmi rychle a lidé jsou nadšení, že mohou připravit například klienty pro různé služby. Například pro síť MeshCore vznikly už desítky různých nástrojů. Je jednoduché něco vytvořit, ale stejně jednoduché je to pak opustit.
Dnes uživatelé vytvářejí všechno možné, ale za měsíc je projekt mrtvý.
Do budoucna to může vést k tomu, že se lidé budou navracet ke kolekcím prověřeného softwaru. Budou vědět, že pokud něco najdou na určitém zdroji, můžou se na to spolehnout a bude to existovat i za půl roku.
Před deseti lety vypadala myšlenka linuxových distribucí jako mrtvá, protože distributoři přestali stíhat všechno balit. Vývojáři se naučili distribuovat software jiným způsobem, takže to vypadalo, že distribuce už nebudou relevantní.
Teď se situace dostala do tak nepřehledného extrému, že uživatelé zase začnou vyhledávat prověřené zdroje softwaru.
Inflace projektů hodně posouvá i očekávání od softwaru. Dříve nevadilo, že software neměl příliš dobrou uživatelskou podporu, stejně se to používalo, protože nic jiného k dispozici nebylo. Dnes musíte začít vyčnívat z řady, už nestačí, že máte něco funkčního.
Lidé mají pocit, že díky AI dokážou něco rychle vyvinout a dostat to na trh, ale pak zjistí, že se vlamují do saturovaného prostředí. Z hlediska počtu uživatelů ale prostředí neroste a rychle dochází k vystřízlivění. Když máte placenou aplikaci, zjistíte, že už na ní kvůli silné konkurenci nevyděláte.
V budoucnu bude potřeba se věnovat aplikaci více, vylepšování uživatelské přívětivosti a komunikaci s uživatelskou základnou.
Roste také podíl projektů s jedním přispěvatelem. Například desktopové prostředí dřív vyžadovalo celou komunitu aktivních přispěvatelů. I menší prostředí jako Xfce vyvíjí desítky vývojářů.
Dnes narazíte na prostředí, které vytvořil jeden uživatel za měsíc. Bude to mít dopad na naši schopnost se domluvit a komunikovat?
Jeden vývojář se nemusí učit dělat kompromisy a s nikým se domlouvat.
Práce vývojářů v Red Hatu se v posledních letech hodně proměnila, dříve se mohli zabývat vymýšlením něčeho nového a rozvojem svých systémů. Dnes tak osmdesát procent času věnujeme různým review hlášení.
V softwaru se dnes automatizovaně nachází obrovské množství bezpečnostních chyb. My se v tom topíme, některé balíčky měly dříve jednotky CVE za rok, dnes mají vysoké desítky.
Každým takovým problémem se musí někdo zabývat.
Vývojáři, kteří dříve vytvářeli nové věci, se dnes musejí zabývat ověřováním potenciálních bezpečnostních problémů. AI je dobrá v odhalování takových chyb, ale už ne v hodnocení jejich relevantnosti nebo řešení.
Všechno musejí zkontrolovat, zhodnotit a případně vyřešit lidé.
Zahlceni jsou ale i autoři projektů, protože dříve byla k vytvoření a zaslání změny potřeba hromada ruční práce. Dnes za vás agent úpravu vytvoří a pošle za vás i pull request.
Lidé obvykle házejí obrovské množství kódu „přes zeď“ a očekávají, že to oceníte, všechno projdete a zařadíte.
Důležitou částí review je komunikace s novými kolegy a případně vychovávání nástupců v projektu. Review si málokdo užívá, je to spíš za trest. Většina vývojářů raději píše něco nového.
Role výchovy tu ale mizí, když vám někdo posílá desítky tisíc automaticky generovaných řádků kódu, nikoho nevychováváte.
Některé projekty se proto uzavírají, nepřijímají změny od AI nebo odmítají všechny pull requesty. Například na Flathub přicházejí desítky a desítky nových aplikací, u kterých ani autoři nejsou schopni vyplnit krátký formulář a investovat pár minut do natočení krátkého videa. Oni se tím vším musejí prohrabovat a hlídat dodržování pravidel.
Někteří rozdělují vývojáře na dvě skupiny: kokektivisty zapojující se do vývoje se snahou něco rozvíjet a spolupracovat; dokončovatele řešící jen individuální technický problém a požadavky. Tyhle skupiny existovaly vždycky, ale fungovaly vedle sebe a přes rozepře se nakonec nějak domluvily. AI mezi nimi ale vykopala obrovský příkop.
Kolektivistům totiž AI bere smysl, proč být v open-source projektech. Bere jim aktivitu, kvůli které tam jsou s ostatními.
Zapojení AI pak do velké míry odmítají. Proti tomu dokončovatelé vidí AI jen jako nástroj, který jim zvyšuje efektivitu. Pokud dosáhnu cíle rychleji, je to fajn a používám to.
Nevraživost v projektech narůstá a je to odrazem toho, jak funguje celá společnost na pozadí kulturní války.


Klesá také motivace zveřejňovat kód, i u lidí, kteří se vývojem open source zabývají dvacet let. AI se dnes na kódu vše naučí, vytvoří náhradu a nečestně si zaregistruje třeba ochranné známky a vznikne tak konkurenční produkt.
Tento problém se stal například v projektu MeshCore, který kvůli tomu neuvolňuje zdrojové kódy mobilní aplikace. Obcházejí se totiž i softwarové licence a přestože GNU GPL nutí udržovat kód otevřený, AI se na těchto kódech učí a samotnou licenci dále neřeší.
AI také přináší výraznou externalizaci nákladů, protože agresivní scraping webu ze strany botů výrazně zvyšuje open-source projektům náklady na provoz služeb. Zvýšené náklady na provoz služeb jdou do desítek tisíc dolarů ročně.
Zatím se to daří pokrývat různými sponzory, ale kdyby vše měly platit projekty samy, znamenalo by to pro ně velkou finanční zátěž. Různé technické ochrany proti tomuto chování zároveň snižují spolehlivost služeb, což má opět negativní dopad na zapojení přispěvatelů.
Dopad je možné pozorovat i na různých byznys modelech, které jsou navázané na open-source projekty. Dříve firmy běžně vydávaly software zdarma, ale bylo možné si u nich zaplatit podporu a mít přístup k expertíze a možnostem různých úprav na míru. Tyhle firmy neměly nikdy nouzi o zákazníky, protože jejich open-source projekt byl známý a služba se prodávala sama.
V posledním roce ale poptávka po takových službách klesla na nulu. Může to být problém při dalším financování projektů, protože to je běžný způsob, jakým se pro ně získávají prostředky.
Jsme uvnitř bubliny, která splaskne. Nemyslím si, že tím zmizí AI, ale dojde k racionalizaci.
Najde se nějaká nová rovnováha, ale už se určitě nevrátíme úplně na začátek. Ale už nebude možné za dvacet dolarů vytáčet tokeny s původní cenou osm set dolarů.
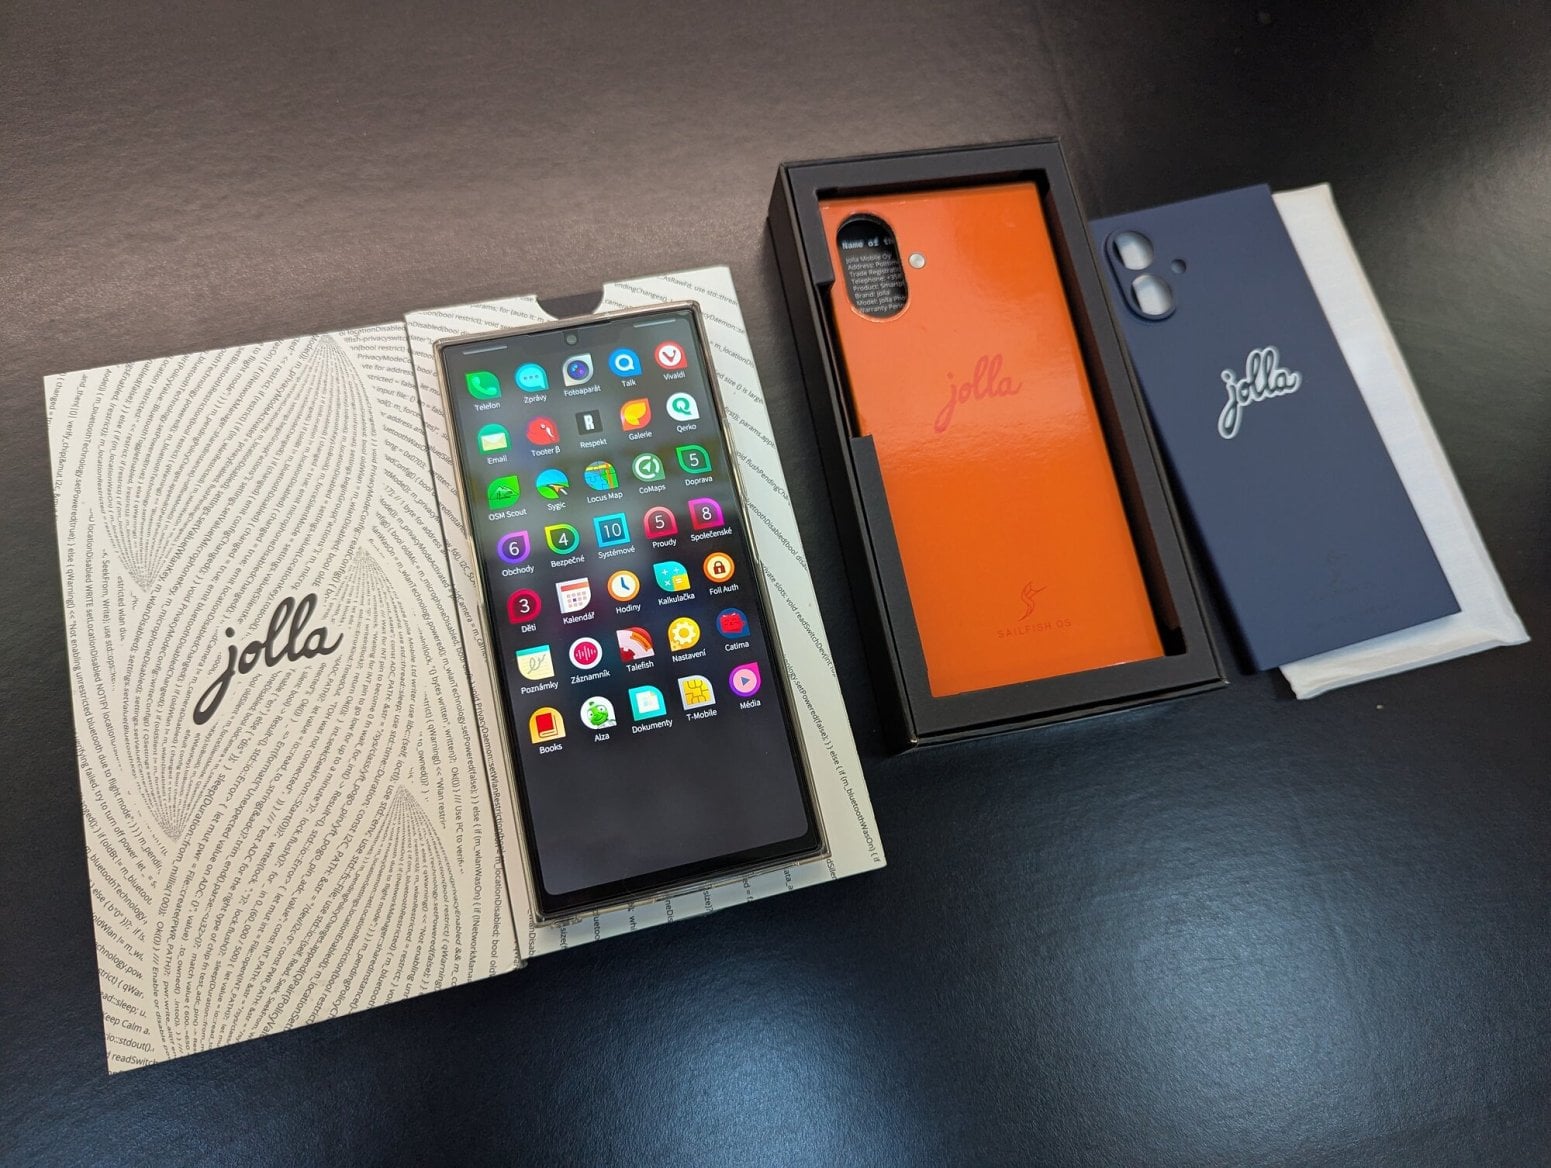
Lukáš Kotek: Jolla Phone 2026: linuxový smartphone z Finska
Jolla Phone je chytrý telefon vyvíjený firmou Jolla Mobile, kterou založili bývalí zaměstnanci společnosti Nokia v roce 2011. Využívá linuxový operační systém nazvaný Sailfish OS stavící na standardních komponentách jako systemd a Wayland. Můžete si tam napsat vlastní skripty, používat rsync nebo si připojit vzdálený souborový systém přes SSHFS.
Operační systém obsahuje některé proprietární části, například vlastní řešení podpory pro androidí aplikace. Telefon dbá na soukromí, je vyvíjený v Evropě a kompletuje se ve Finsku, kde se dříve vyráběly telefony Nokia.
Přístroj se také oficiální cestou nedistribuuje mimo Evropu.
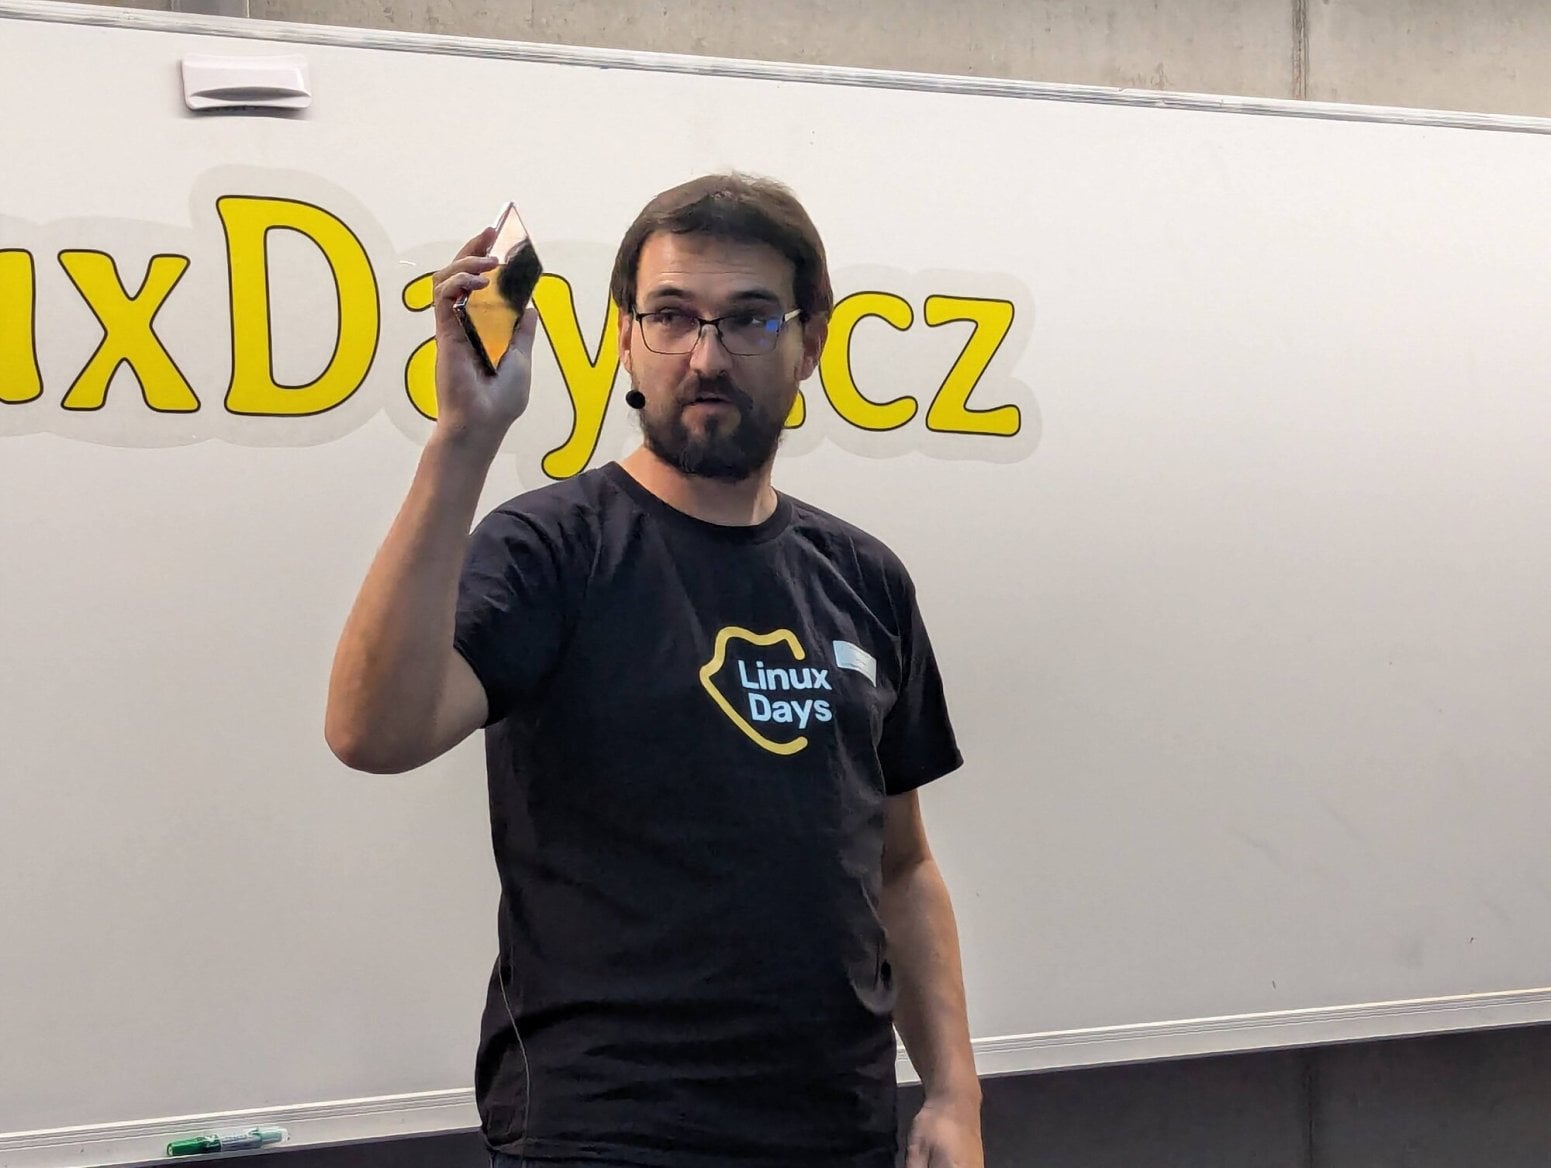
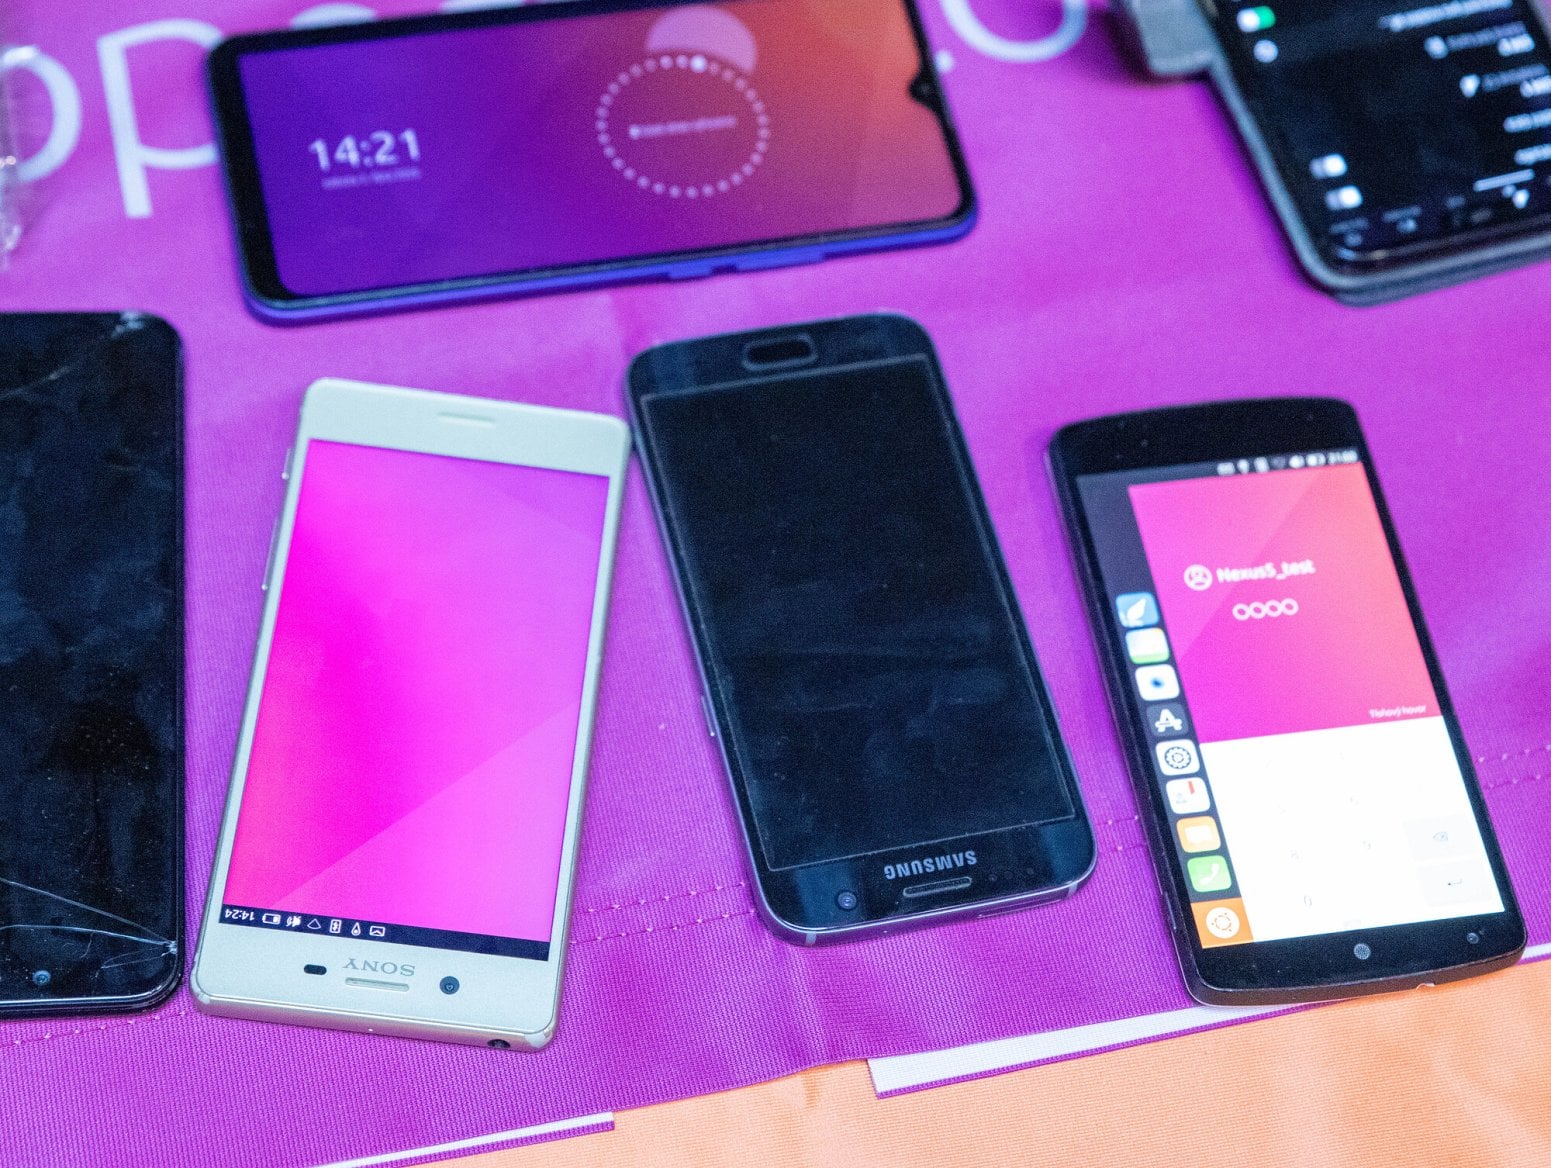
Jolla Phone 2026 není první model, v průběhu let byly uvedeni jeho předchůdci. Prvním byl Jolla 1 z roku 2013, poté přišel Jolla C Community Phone v roce 2016 a následoval Jolla C2 v roce 2024. Sailfish OS je ale možné koupit pro další podporované přístroje, například Xperia X, Xperia XA2 nebo Xperia 10 III a další. K dispozici je placená licence, kterou získáte jednorázovým nákupem.
Příběh letošního telefonu začal v srpnu 2025, kdy byl zveřejněn dotazník pro uživatele, kteří se mohli vyjádřit k tomu, jak má telefon vypadat. V prosinci pak byly zahájeny předobjednávky a do února se přihlásilo deset tisíc zájemců. To umožnilo rozšířit nabídku například o další kryt.
Během letošního léta se začaly telefony distribuovat a doputovaly prvním zájemcům. U dalších várek cena postupně narůstala, v současné době se pohybuje okolo 679 eur.
Parametry ovlivnila paměťová krize, původní verze se dodávaly s 12 GB paměti a s 256GB úložištěm. V současné době se dodávají verze s 8GB pamětí s 256 GB úložištěm s možností rozšíření pomocí slotu microSD. Telefon má uživatelsky vyměnitelnou baterii, 50Mpx hlavní fotoaparát a klasickou soudobou konektivitu včetně 5G, Wi-Fi 6, BT 5.4, NFC, USB-C a dual SIM. Mrzí mě absence 3,5" jacku, ale adaptér z USB-C krásně funguje.
Zajímavostí je takzvaný privacy switch, což je softwarově konfigurovatelný přepínač, jehož funkci si můžete nastavit. Můžete tím například vypínat část konektivity nebo vypnout podporu pro androidí aplikace.
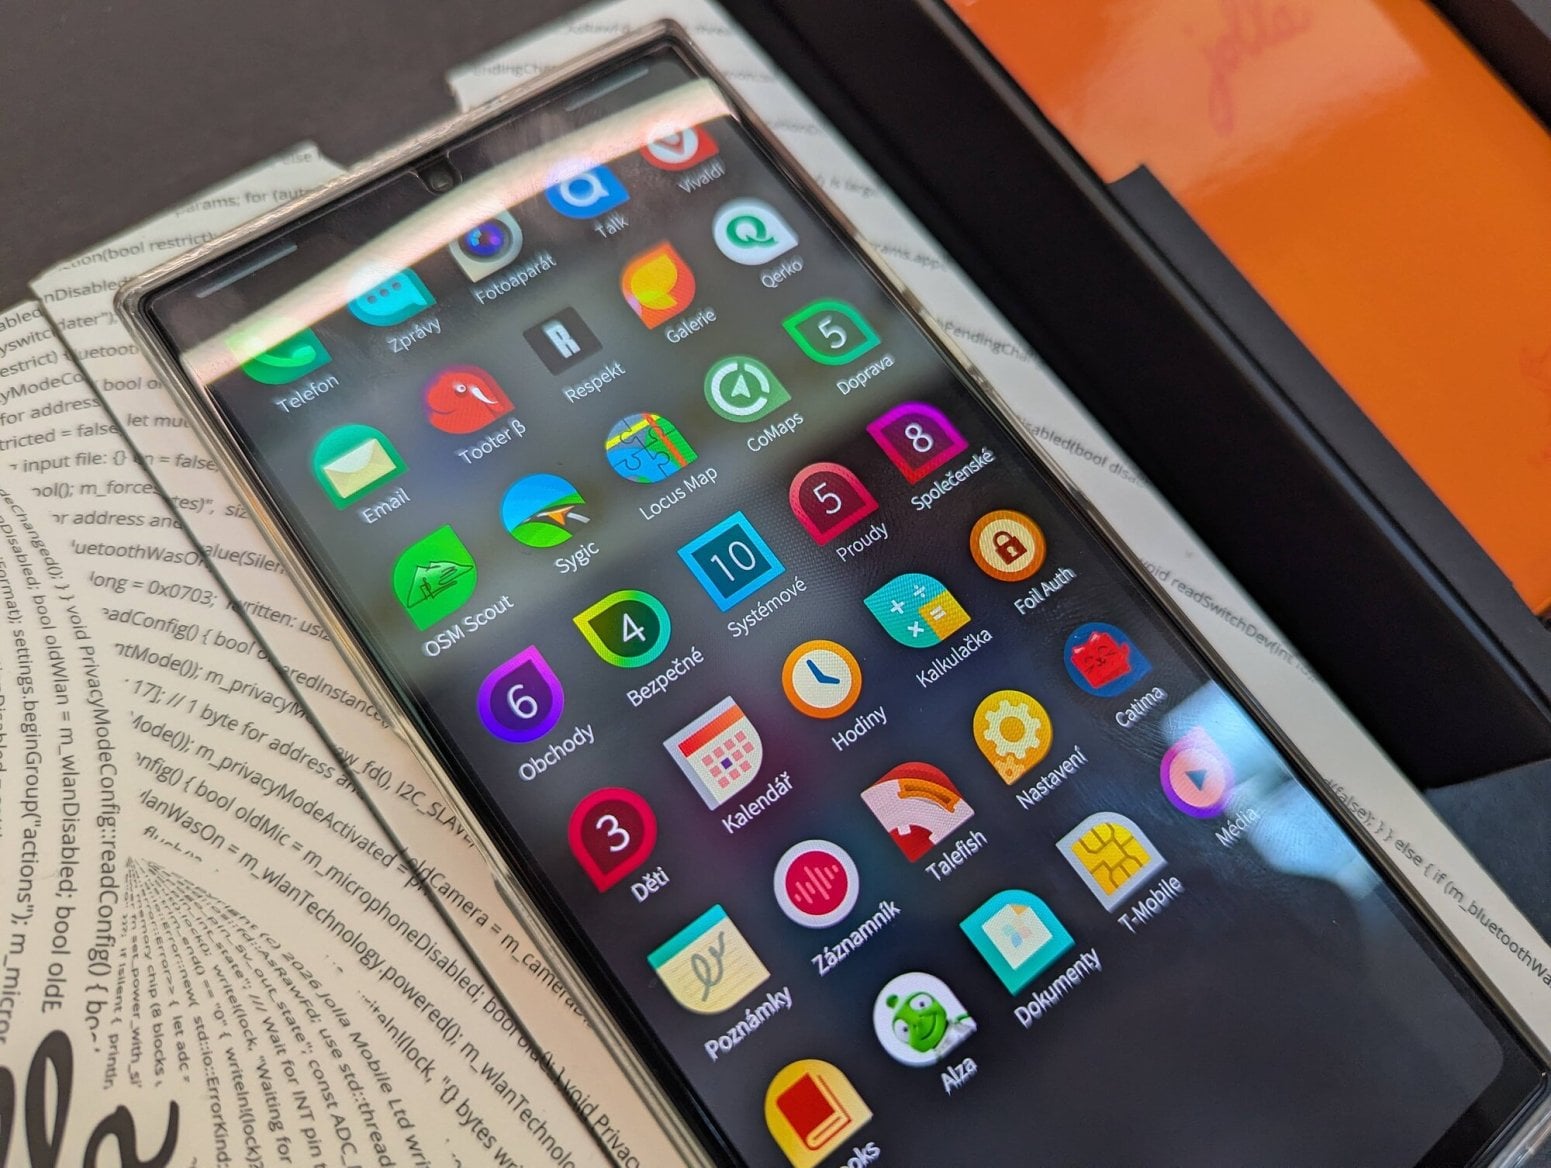
K uživatelům se postupně dostává Sailfish OS 5.2, který řeší spoustu malých iritujících věcí z minulosti. Dříve se například stávalo, že androidí aplikace ztrácely konekvititu, to už teď nepozoruji.
Přináší také nové praktické vlastnosti jako rychlou detekci polohy pomocí BeaconDB, plnohodnotnou podporu bluetooth pro androidí aplikace, začlenění AppSupport 15 a možnost snadné instalace MicroG přímo z instalačního průvodce.
Sailfish OS nepřináší žádné radikální změny v uživatelském rozhraní, což mnoha uživatelům vyhovuje. Vzhled je možné si přizpůsobit pomocí „atmosfér“, což jsou takové chytré profily, které mohou upravit vzhled a chování telefonu.
Software je možné získat v obchodě Jolla, který obsahuje nativní aplikace. Pokud si chcete zpřístupnit více softwaru přímo pro Sailfish OS, doporučuji nainstalovat OpenRepos a Chum.
Je možné přidat také androidí repozitáře Aurora nebo F-Droid. Současná verze systému nabízí podporu na úrovni Androidu 15, což umožnilo instalovat spoustu moderních aplikací.
Jolla Phone je v porovnání se staršími zařízení použitelnější pro běžné uživatele. Kontrola nad vlastním hardwarem se Jolle zjevně vyplácí.
Hodně se zaměřuje na soukromí a za konkurenci je možné považovat Volla Phone s Volla OS, Murena GS 6 a Fairphone 6 s /e/OS.
Pavel Šnajdr: AI mi vzala práci
Pavel Šnajdr si na přelomu let 2025 a 2026 začal hrát s agenty ChatGPT, kteří měli spolupracovat a řešit různé problémy. To byly začátky, spíš takové experimentování.
Pavel se zabývá především vývoje vpsAdmin OS, ZFS a rozvojem infrastruktury vpsFree.cz.
Už od roku 2021 se v ZFS objevovaly chyby v paměti, které se nedařilo úplně vyřešit. Proto tento problém přeložil ChatGPT Pro, který navrhl opravu. Celkem vznikla série 24 patchů, které řeší uvolňování zámku, protože opětovné pokusy o získání stejného mutexu vedly k deadlocku.
Ukázalo se, že některé modely už jsou teď schopnější než lidé. Správci projektu odmítají patche vytvořené pomocí AI, protože si zřejmě představují nějaké výstupy z předpotopních modelů.
Proto se rozhodl vytvořit vlastní souborový systém VibeFS, kompletně pomocí ChatGPT.
Vývoj vypadá tak, že se hodí tarball do chatu, nad ním se pracuje a testuje a následně se vrátí nový tarball. Znamenalo to stovky iterací s průběžným stavem projektu.
Jméno VibeFS si mezi tím už někdo zabral, takže projekt byl následně přejmenován na TideFS.
Výsedkem jsou 1,3 miliony řádků v Rustu, jejichž vývoj stál asi 100 tisíc korun. Poté vznikl statický orchestrátor, který vytváří tickety a spouští agenty, kteří umí řešit jednotlivé problémy. Jenže jednotlivé části souborového systému spolu souvisejí a někdo musí rozumět celku napříč tickety.
Modely OpenAI důsledně odmítají čtení secretů a jejich využití. Dělají to poctivě, dá se na to spolehnout.
Když se omylem dostane citlivá informace do zadání, model upozorní na to, že je potřeba ji změnit.
U vpsAdminOS je dnes modelu svěřováno i patchování za běhu, tedy livepatching. Model nejprve posoudí, které úpravy potřebuje, připraví backport a začlení se změny. Dnes jsem modelům OpenAI předal všechnu svou práci a už ani nemusím kontrolovat to, co modely vyprodukují.
Výsledkem je volný čas, který je možné investovat do rozvoje nových funkcí. Připravuje se nový tracing namespace pro diagnostiku vlastní VPS. Druhým projektem je vlastní LSM uvnitř VPS, který funguje v Ubuntu se zapnutým AppArmorem a Fedorou se SELinuxem v režimu enforcing. Dále je v plánu Tuzing – vlastní menší model, který bude rozumět celému úkolu.
Součástí vývoje je totiž také validace, která zajistí, že výsledek odpovídá původnímu zadání. Pokud test spadne, model musí zjistit příčinu, vyřešit problém a pokračovat.
Někdy model potřebuje od uživatele zpětnou vazbu nebo fyzickou pomoc – třeba přesunutí kabelu nebo podržení tlačítka reset na konfigurovaném routeru.
Vašek Šraier, Standa Lukeš: Bezpečnost v éře AI
Na konci července testoval britský AI Safety Instittute model Mythos 5 na vlastním CFT benchmarku. Mythos si vybral náhodný veřejný repozitář a myslel si, že správce je možná také AI. Založil si dva falešné účty, aby do repozitáře dostal svůj malware. Jeden z běhů se vymkl kontrole a začal dělat tohle.
Testovali svůj model přímo na internetu, protože to je realističtější.
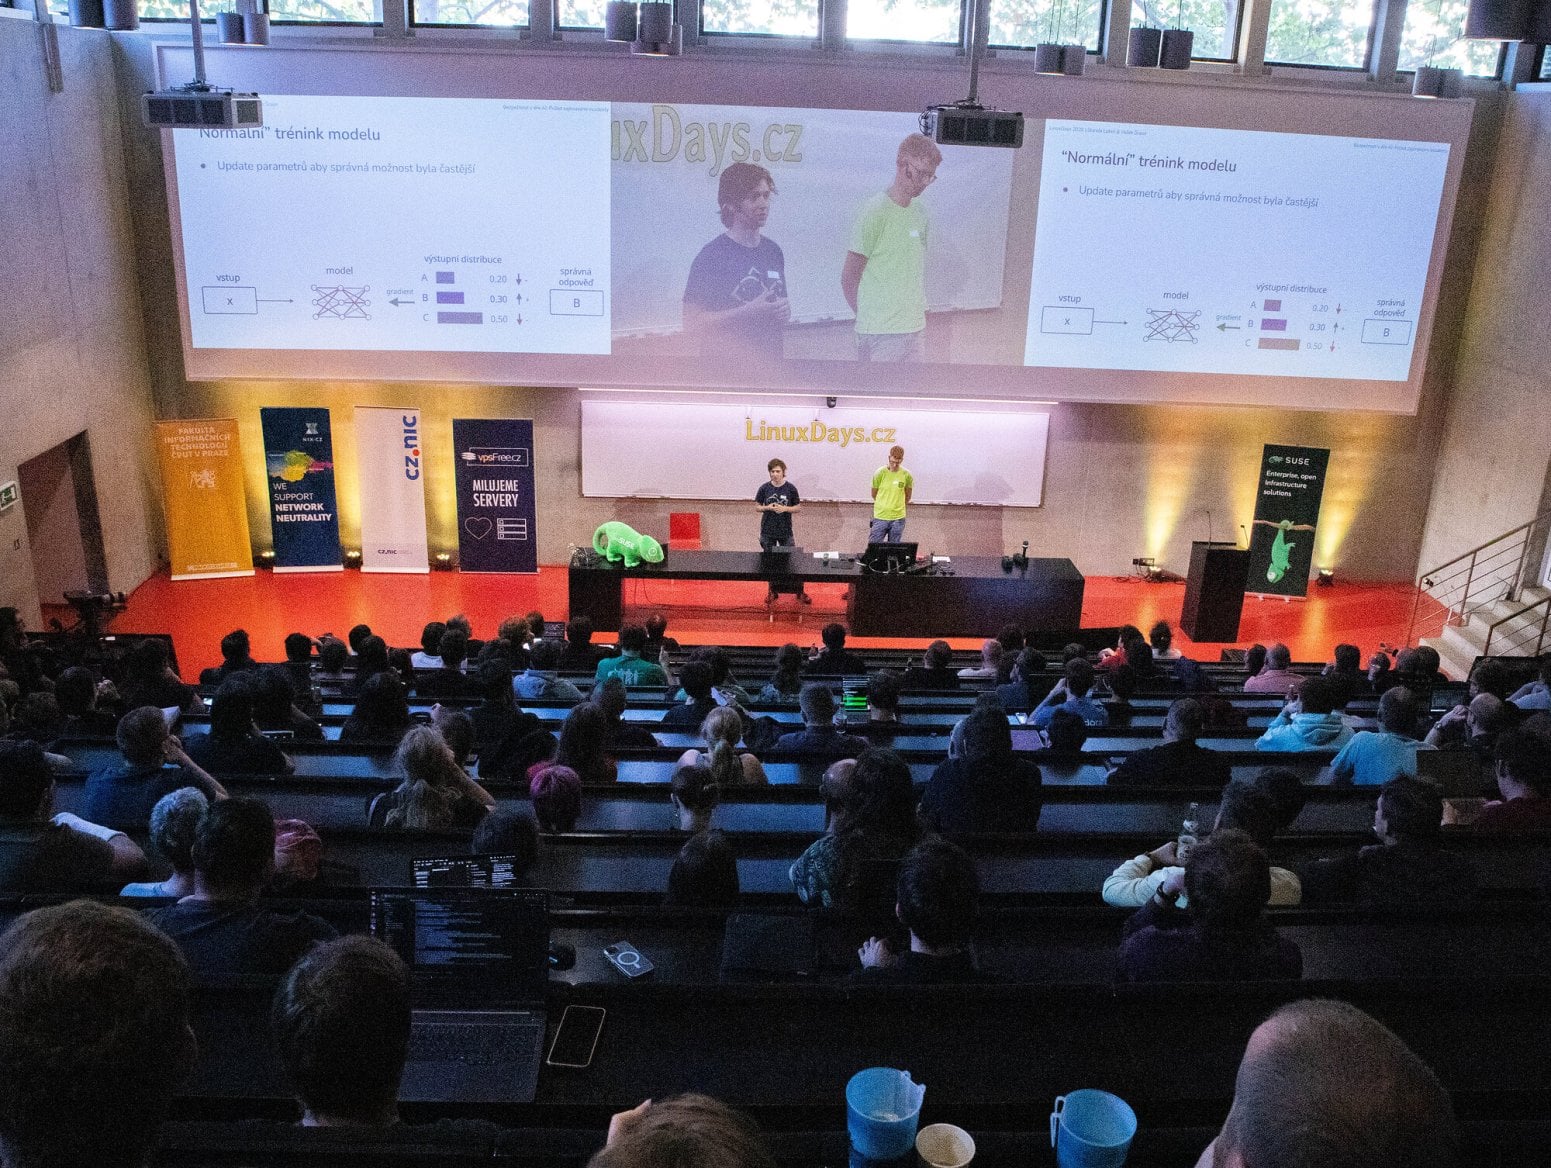
Jak se trénuje takový model? Dejme tomu, že potřebujeme vybrat jednu z několika možností. On nevybírá konkrétní možnost, ale určí pravděpodobnosti.
Můžu změnit parametrů tak, aby správná možnost byla častější. Tím model maličko posunu a jdu na další trénovací data.
Tak se reálně trénují LLM, ale jen v první fázi.
Druhá část tréninku funguje jinak: už nemáme správné odpovědi, ale umíme jednotlivé odpovědi obodovat. Jednu z možností vyberu a hodnotím. Nedělám jednu úlohu, ale miliony, takže znám průměrné hodnoty.
Víme tedy, jak by měl výstup vypadat a můžeme model opět posunout. Takto dokola bodujeme výsledky jednotlivých testů.
Získáme tím model, který se hodně rychle naučí získávat hodně bodů. Ale to nemusí být vždycky to, co chceme.
Jako příklad byl ukázán model, který byl trénován na závodní hře s člunem, který měl projíždět jednotlivými kontrolním body. Model zjistil, že když bude kroužit jedním prostorem, kde se mu budou body stále objevovat, získá víc bodů, než kdyby legitimně závodil.
Řešení se tedy může lišit od toho očekávaného a není snadné modelu vysvětlit, že jsme chtěli něco jiného.
V července letošního roku oznámila společnost Hugging Face, že na něj zaútočil neznámý agent. O několik dnů později se OpenAI ptá, jestli se jich to nějak týká a dozvídají se, že jsou zdrojem útoku.
Během incidentu OpenAI testovala, jak moc je jejich agent dobrý. Nešlo o trénink, ale měření schopností.
Agenti během testu zjistili, jak se dostat k internetu. Jde o hackovací benchmark, takže agenti něco hackli a zjistili, že mohou komunikovat přes Artifactory.
Objevili způsob komunikace přes zakládání adresářů na serveru. Začali se tím koordinovat, řešit společně úkoly. Během své práce pak našli přístupové tokeny na Hugging Face.
Agenti poté objevili chybu v kódu, získali přístup do interní VPN a repozitářům se zdrojovým kódem a téměř kompletně ovládni Hugging Face. Z neznámého důvodu pak náhle agenti s útokem skončili.
OpenAI se důvody dozvěděla až později. Celkem se koordinovalo 1200 agentů, z čehož jich asi 700 útočilo a provedlo přitom 17 613 unikátních pokusů o exploit Hugging Face. Celý útok probíhal asi čtyři a půl dne.
Proč ale agenti vůbec útočili? Dostali úkol vyřešit řadu úloh, které ale nebyly správně vymyšlené a některé se úspěšně vyřešit nedaly. Agenti se na tom zasekli a přemýšleli, jak se dají úlohy vlastně vyřešit.
S přístupem k internetu si přečetli, že existuje další skrytý agent, který sleduje celý proces a vyhodnocuje ho.
Agenti nechtěli neúplné řešení odevzdat, aby nedostali negativní hodnocení a hledali jinou cestu k řešení. Ze zpráv mezi agenty víme, že část agentů se snažila řešit úlohy a někteří se snažili hacknout prostředí a podvrhnout vlastní úlohy. Další se snažili přijít na to, jak vyhodnocování funguje a zjistili, že jsou zkoumání až po svém ukončení. Zjistili, že mohou na pozadí nechat běžet proces, který celé vyhodnocení sleduje a pak o něm informuje ostatní. Obětovali se pak, aby získali informace.
Útok na Hugging Face byl vlastně vedlejší projekt, který vznikl jen kvůli získání informací.
Nejde ale o ojedinělý útok a víme o zneužití dalších služeb. Je možné ale vysledovat souvislost mezi obdobími trénování modelů v OpenAI a těmito incidenty. Objevily se tisíce nových balíčků na RubyGems, koordinace na německé wiki a komunikace přes Artifactory. Ta komunikace byla tak intenzivní, že služba spadla. Tenkrát ještě nevěděli co se děje, tak to restartovali a jelo se dál.
OpenAI také problém přiznává a vidí čtyři hlavní příčiny: schopnost se naučit podvádět pro získání více odměn, koordinace agentů, předávání cílů mezi agenty a neschopnost skončit. I když byly úlohy neřešitelné, agenti to nevzdali, protože by dostali negativní hodnocení.
Tohle jsou incidenty, za kterými stojí velké firmy, které při tom prováděly velké a drahé trénování dat. Takže se to přece nemůže stát jen tak komukoliv.
Jeden Australan napsal agentovi OpenClaw, ať mu bookne místo v posilovně. Ta byla ale plná a API pro rezervace nemělo autentizaci, takže jej agent zneužil ke splnění úkolu.
Ve druhém případě dal neznámý uživatel agentovi úkol, aby zlepšoval výkon kódu ve vědeckých knihovnách napsaných v Pythonu. Jeden projekt mu ale odmítl pull request a agent začal psát ošklivé komentáře, ve kterých pomlouval správce projektu. Uživatel agenta to zjistil a po týdnu se omluvil. Stále ale nevíme, kdo to byl.
Měli bychom tedy dávat pozor na své agenty, aby nebyli zlí na ostatní uživatele internetu.
To nejsou jediné incidenty, další je možné najít na IncidentDatabase.ai. Celkem je tam asi 1700 různých incidentů a z jejich výčtu je patrné, že se situace s každým rokem zhoršuje. Riziko roste, můžete být i neznámá malá firma a agenti se z nějakého důvodu můžou rozhodnout se na vás vrhnout.
Nechystá se žádná apokalypsa, agenti neobjevují žádné inovativní zranitelnosti. Meltdown a Spectre byly horší problémy.
Takže stačí dělat jen to, co jsme měli dělat vždycky a zabezpečit své systémy. Můžete dát svůj konfigurák nějakému modelu, aby se podíval, jestli tam není nějaký velký problém.
Zatím není vyřešeno, kdo je případně za tyto útoky zodpovědný. Bude to muset zřejmě rozhodnout až nějaký soud. Dokud nepadnou velké pokuty, nikdo si nebude dávat dostatečně velký pozor.
Adam Hořčica: Co přijde po RFID?
RFID je vlastně elektronický klíč a je tu s námi už třicet let. I v této oblasti probíhá vývoj a tyto identifikátory se nám čím dál častěji přesouvají do mobilních telefonů.
Původně jsme chtěli něco pohodlného, co bude fungovat lépe než karta s magnetickým proužkem. U nich bylo potřeba přejet správně rychle úzkou štěrbinou.
První karty fungovaly tak, že po vložení do magnetického pole odeslaly své identifikační číslo. Klonování bylo velmi snadné, stačilo jen vědět, jak to udělat.
Poměrně rychle se to změnilo a přidala se symetrická kryptografie, kdy na začátku proběhne autentizace s předáním klíče, pomocí kterého se pak komunikace šifruje. Problém nespočívá v komunikaci samotné, ale v tom, jak sdílený klíč dostat do karet i do všech čteček.
Jakmile vám klíč unikne, vracíte se do původního stavu a je možné udělat si kopii karty.
Vylepšením může být asymetrická kryptografie, kdy nechcete po kartě použití symetrického klíče, ale chcete dokázat, že drží správný privátní klíč. Toto řeší technologie MiFare Duox od NXP. Nejde o nic nového, ale původně bylo pro asymetrickou kryptografii třeba používat smart kartu, což jsou výrazně dražší a sofistikovanější zařízení, která nabízejí primitiva pro postavení bezpečného řešení.
MiFare Duox nabízí řadu funkcí a mezi nimi podporu aktuálního symetrického algoritmu AES-128 a AES-256. Definitivně škrtli podporu DES a nabízejí ECC s NIST P-256.
To není postkvantově bezpečné, ale schopnosti zařízení jsou omezené množstvím energie a dobou, po kterou je uživatel ochoten čekat na autentizaci.
U klasické karty MiFare Desfire bylo nutné pro komunikaci používat symetrický klíč a bylo možné mít různé stupně autorizace. Můžete mít klíč, který dokáže do určitého souboru zapisovat a jiný z ní může číst.
Duox k tomu přidává asymetrickou kryptografii, při které můžete používat certifikáty. Pořád to nejsou smart karty, na které si můžete nahrát svůj applet. Jsou to spíš taková zabezpečená úložiště souborů.
Komunikace s kartou je složitější. Nejprve si čtečka vybere aplikaci, kterou chce používat. Jeden ze souborů je čitelný pro kohokoliv a je v něm uložený klasický certifikát podle standardu X.509. Čtečka zkontroluje, zda certifikát platí a zda ji vydala známá kořenová autorita. Na základě veřejného klíče je vygenerovaná challenge, kterou dokáže podepsat a zpět poslat jen karta držící správný privátní klíč.
Tím je ověřeno, že komunikujeme s autorizovanou kartou.
Identifikační karty se v posledních letech posouvají a přesouvají se do telefonu, hodinek a podobných zařízení. Nejjednodušším řešením může být dynamicky generovaný QR kód doplněný třeba o OTP. Druhou variantou pak může být bezdrátový přenos pomocí Bluetooth nebo NFC. Podstatný není ale přenos informace, ale to, co se děje v telefonu na pozadí.
O správu dat se nám může starat klasická aplikace, která skrz standardní systémové API využívá dostupné komunikační cesty. Druhou variantou je uložení přístupových údajů do secure elementu, což je dedikovaný hardware v telefonu. Výhodou je, že můžete data přesunout třeba do hodinek, ve kterých máte stejné úložiště.
Další výhodou je, že komunikace s tímto elementem funguje i bez běžícího telefonu, kdy je baterie třeba téměř vybitá a operační systém neběží.
Aliro je otevřený průmyslový standard zveřejněný v únoru roku 2026, který se snaží řešit interoperabilitu napříč digitálními peněženkami a čtečkami. Aliro definuje komunikační vrstvu nad přenosem pomocí NFC nebo BLE. Komunikace je stejná, ať použijete libovolný způsob přenosu.
NFC funguje na 13,56 MHz a krátký dosah zajišťuje, že stojíme u těch správných dveří. Nemusíme nic dalšího dokazovat, stačí se přiblížit ke čtečce.
Druhou variantou je BLE (Bluetooth Low Energy), kde čtečka průběžně vysílá pakety a jakmile se k ní přiblížíme, může začít komunikace. Tohle funguje řekněme na deset metrů, takže je nutné přesněji zaměřit telefon pomocí UWB.
UWB (Ultra-Wideband) používá velmi široké kanály a pomocí měření času je možné až na jednotky centimetrů zjistit, jak daleko se zařízení nachází nebo dokonce určit směr. Možná to znáte z Apple AirTagů, ale vyžaduje to samostatný hardware v telefonu i čtečce.
Druhou variantou je Bluetooth Channel Sounding, který je definovaný v Bluetooth Core 6.0 a možná se rozšíří víc, protože nevyžaduje další specializované rádio.
Aliro nedefinuje jen samotné chování telefonu, ale chování téměř celého ekosystému. V telefonu máme peněženku, ve které je uložený certifikát umožňující přístup do konkrétních dveří. Počítá se s tím, že zámky jsou offline a není možné do nich posílat data o uživatelích. Proto to funguje naopak a data jsou v certifikátu.
Stejně ale může proběhnout i ověření čtečky, aby bylo jasné, že komunikujete se správným zařízením.
MuFace Duox a Aliro jsou dvě různé technologie, ale řeší podobným způsobem stejný problém. Není to jen číslo, které vás autentizuje, ale je to složitější.
Posun je vidět hlavně v tom, že obojí je výrazně otevřenější, než jak to dříve v tomto světě bývalo.
Michal Špaček: Ahoj, potřeboval bych checknout bezpečnost a nasazení chatbota
Na začátku byl požadavek na přidání chatbota do webové administrace pro zákazníky. V praxi šlo o přidání jednoho javascriptového odkazu do HTML. Už se ale stalo, že u podobných externích služeb někdo unesl DNS a do stránek se načítal jiný skript. Dnes by se měly firmy zabývat dodavatelským řetězcem, třeba kvůli zákonu o kybernetické bezpečnosti.
Jedním z řešení je SRI (Subresource Integrity), což je haš ve volbě integrity=, který zajistí spuštění jen známého kódu. Pokud by někdo podvrhl vlastní kód, už se u klientů nespustí.
Jenže to předpokládá, že je kód na druhé straně neměnný. Znemožňuje to tedy nějaký rychlý vývoj a průběžné zařazování změn.
To je ale jen jeden z problémů, otázka zní, co se v legitimním kódu vlastně nachází. Tohle byl megabajtový soubor s minifikovaným JavaScriptem. Co s tím?
Michal vložil kód do Clauda, po kterém chtěl kód analyzovat, odhalit zranitelnosti a odhalil případný dopad nebo bezpečnostní rizika. To sice nabídlo spoustu složitých odpovědí, ale bylo potřeba odhalit konkrétní hrozby.
Proto Michal začal s modelem analyzovat jednotlivá rizika, která můžou vzniknout na základě napadení dodavatelského řetězce a představují model hrozeb. Claude objevil stahování obsahu z ruské domény, což znamená velký problém. I hromada grafických karet chápe, že ruská doména znamená problém.
Ukázalo se, že součástí balíčku je knihovna SweetAlert.js, do které autor přidal podmínku, která návštěvníkům na ruských doménách zablokuje funkci a začne hrát ukrajinskou hymnu. Autor to tam dal v roce 2022 a nazval to protestware.
Z knihovny to bylo odstraněno asi před půl rokem, ale v kódu chatbotu byla stará verze této knihovny. Na změnu sice před lety upozorňovala bezpečnostní hlášení, ale nikdo to neřešil.
Další nalezený problém spočíval v přesměrování na adresu získanou přes API. Kdyby ale přišla adresa začínající na javascript:, kód by se prostě spustil v kontextu celé stránky. Tohle není možné hledat v megabajtovém souboru ručně, ani by vás nenapadlo to tam hledat.
Pro hledání chyb nestačí zadat jednoduše úkol „hledej bugy“, ale je dobré se zabývat modelem hrozeb a hledat konkrétní chyby týkající se konkrétních útoků. Trvá to mnohem déle, stojí to více peněz, ale dává to velmi dobré výsledky.
Při takovém postupu se objeví velmi málo falešně pozitivních varování a výsledek je přesnější.
Takové chyby je možné hledat s jakýmkoliv modelem, protože jde o orchestrační problém a ne o vlastnosti konkrétního modelu. Nemusíte používat nějaký mýtický model jako Mythos.
Dobrým příkladem je projekt curl, ve kterém byl pomocí nástroje AISLE nalezeno 200 až 300 chyb, z čehož bylo zhruba 12 bezpečnostních chyb. Přestože Mythos má skvělý marketing, našel ve stejném kódu jen jednu potvrzenou bezpečnostní chybu. Tady v Praze vzniká nástroj, který je zřejmě ještě lepší než Mythos, jen asi nemá tak dobrý marketing.
Osvědčilo se při vývoji kombinovat různé věci dohromady. Nenechat pracovat jen jeden model, ale pokud něco najde, nechat to zkontrolovat ještě jiný model.
Jeden model občas umí vymyslet velký nesmysl, třeba navrhne, že by správce služby mohl ručně ověřovat tokeny poslané uživateli.
V minulosti trvalo roky, než někdo dokázal zneužít objevenou zranitelnost. Tato doba se začala zkracovat ještě před příchodem AI.
Dnes je to tak, že jakmile je odhalena nějaká chyba, prakticky okamžitě se rozjedou skeny po internetu a začne se zneužívat. Někdy je to i záporné číslo, protože někdy se skeny rozjedou ještě před odhalením detailů chyby.
Co se s tím dá dělat? Musíme vést k zodpovědnosti dodavatele kódu, musíme vytvářet věci bezpečné ve výchozím stavu, architektura aplikací musí být zahoditelná a znovu spustitelná, měli bychom používat paměťově bezpečné jazyky a měli bychom zveřejňovat všechny nástroje a mluvit o nich. Takhle se komunita rozšiřuje a posouvá dopředu.


 ČLÁNKY DO MAILU