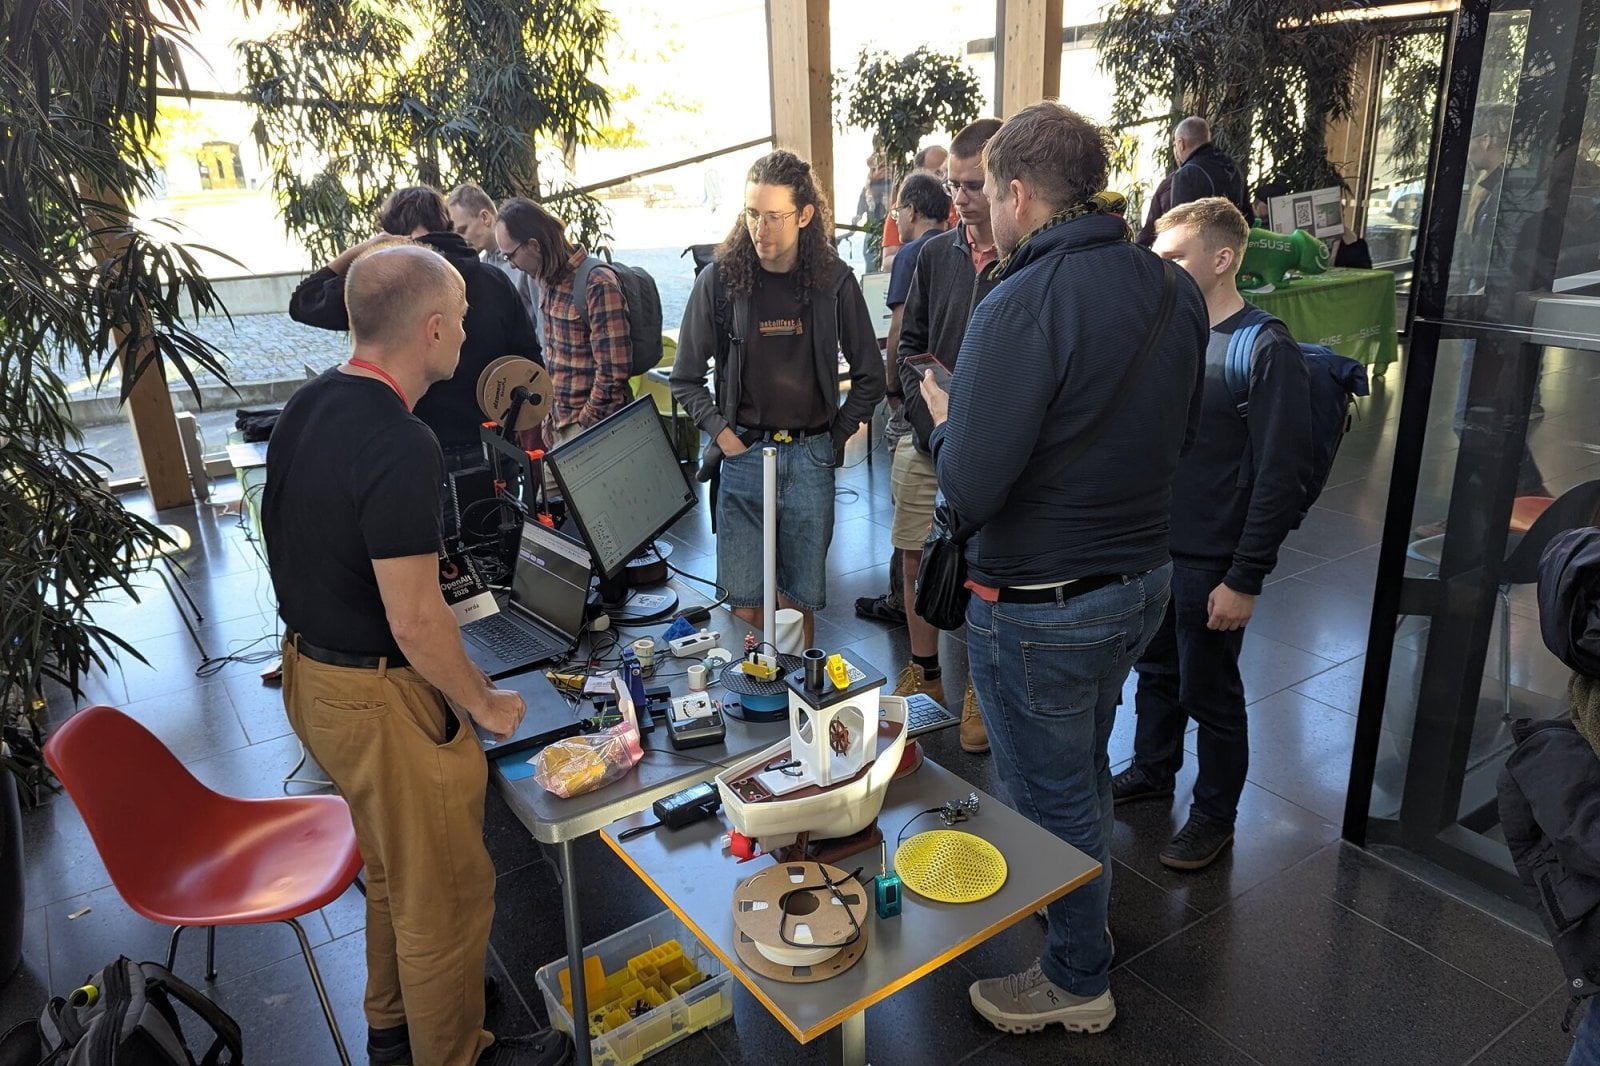
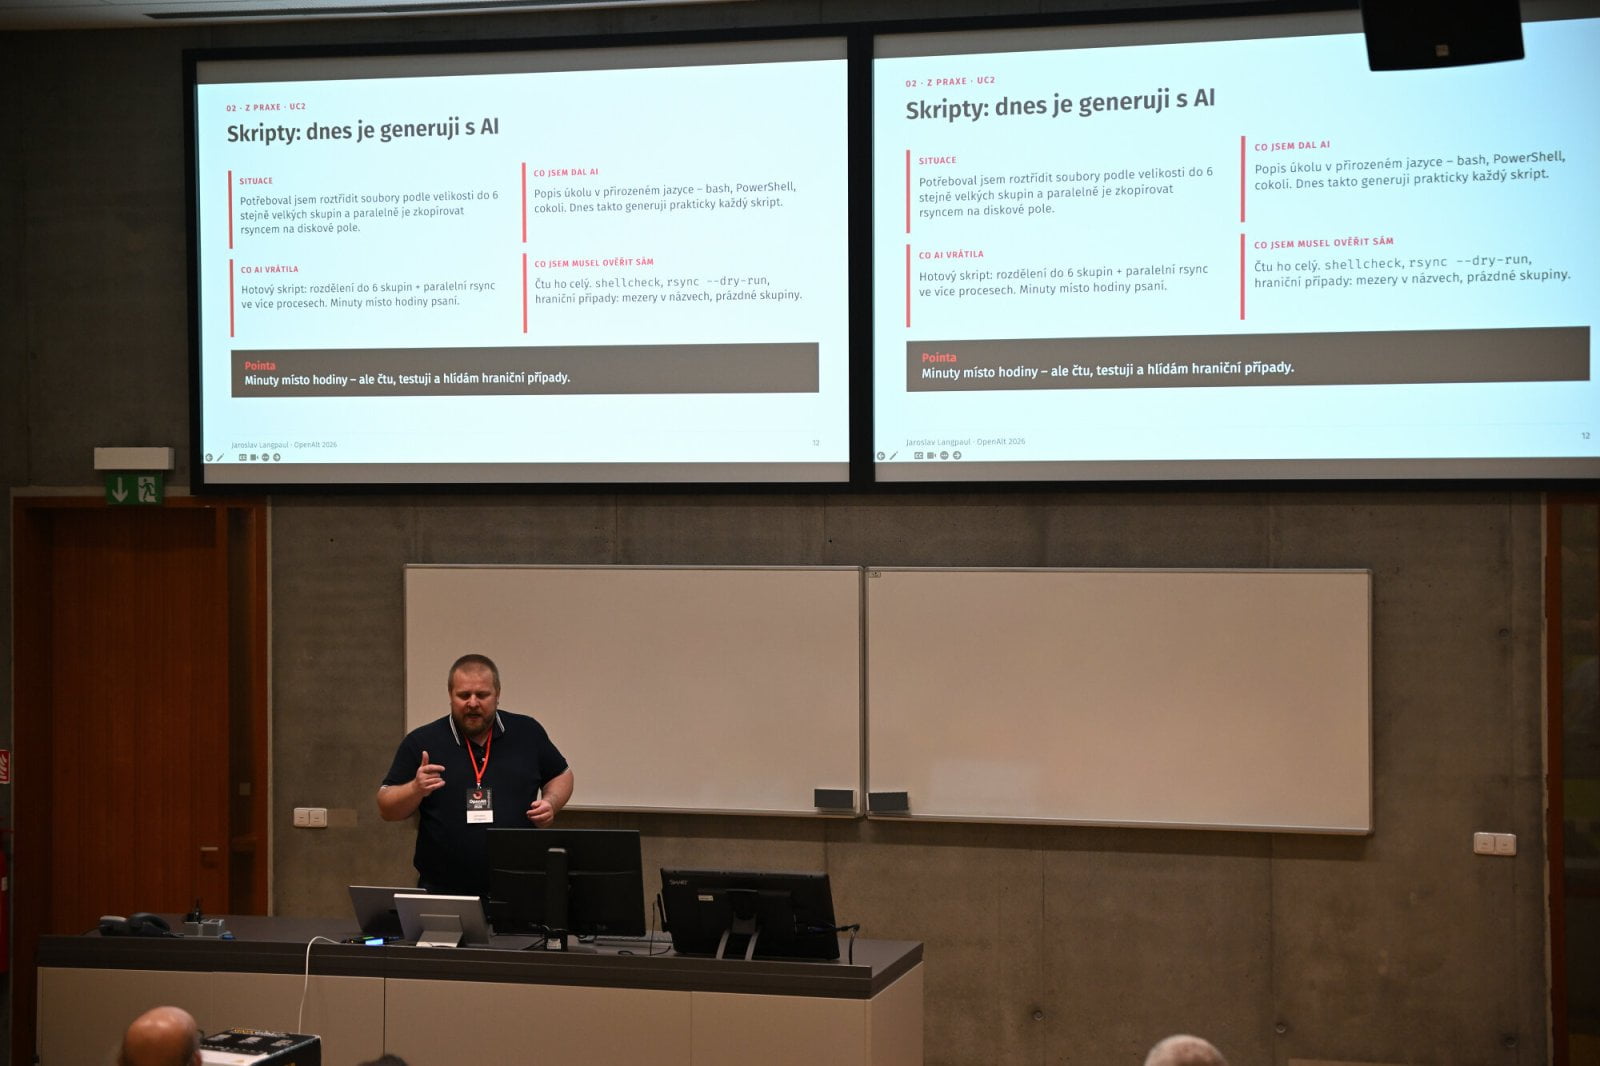
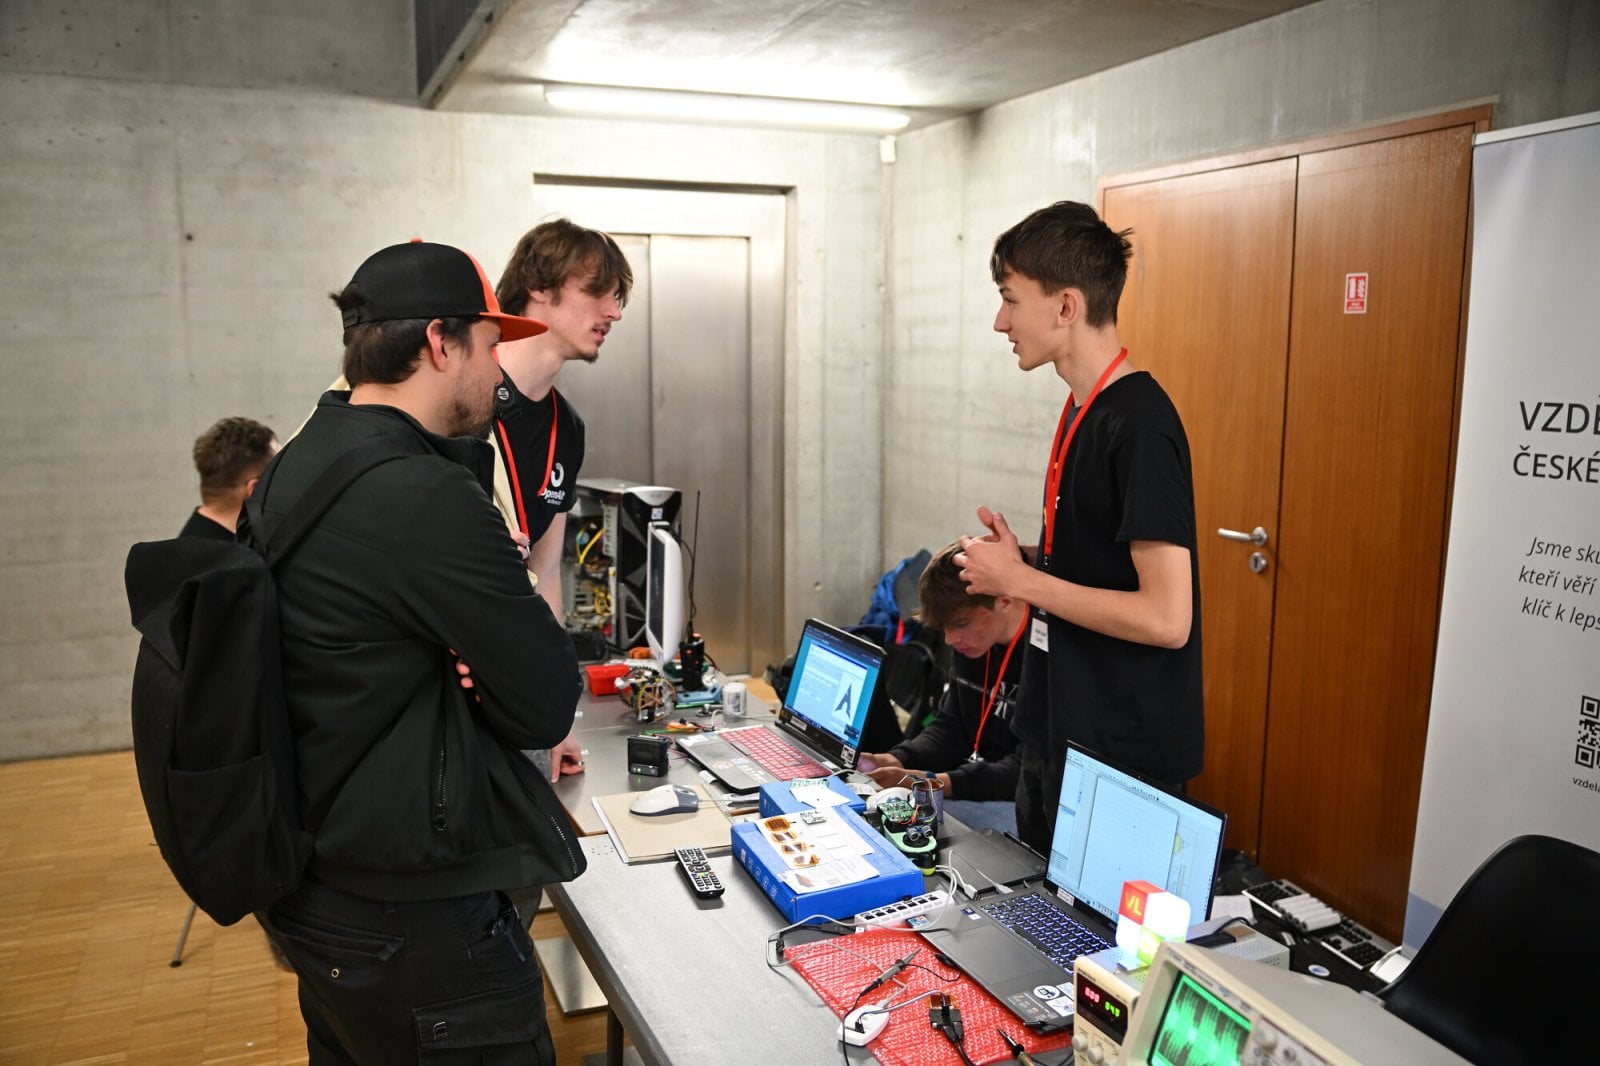
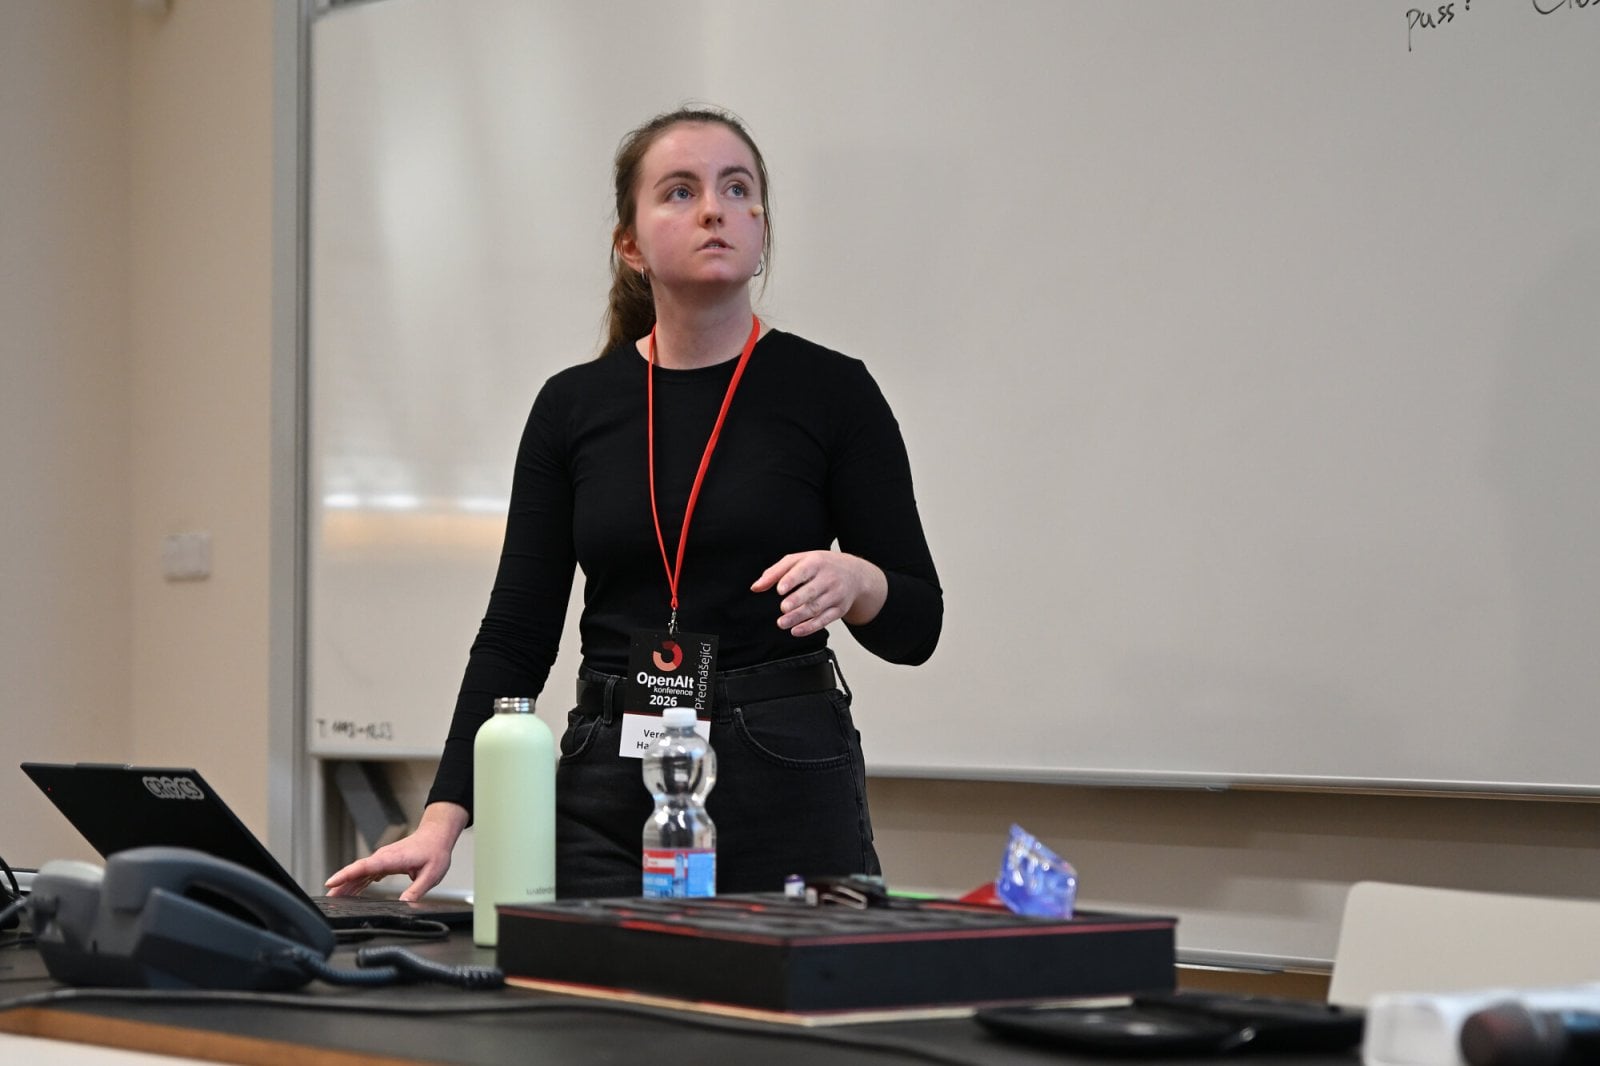
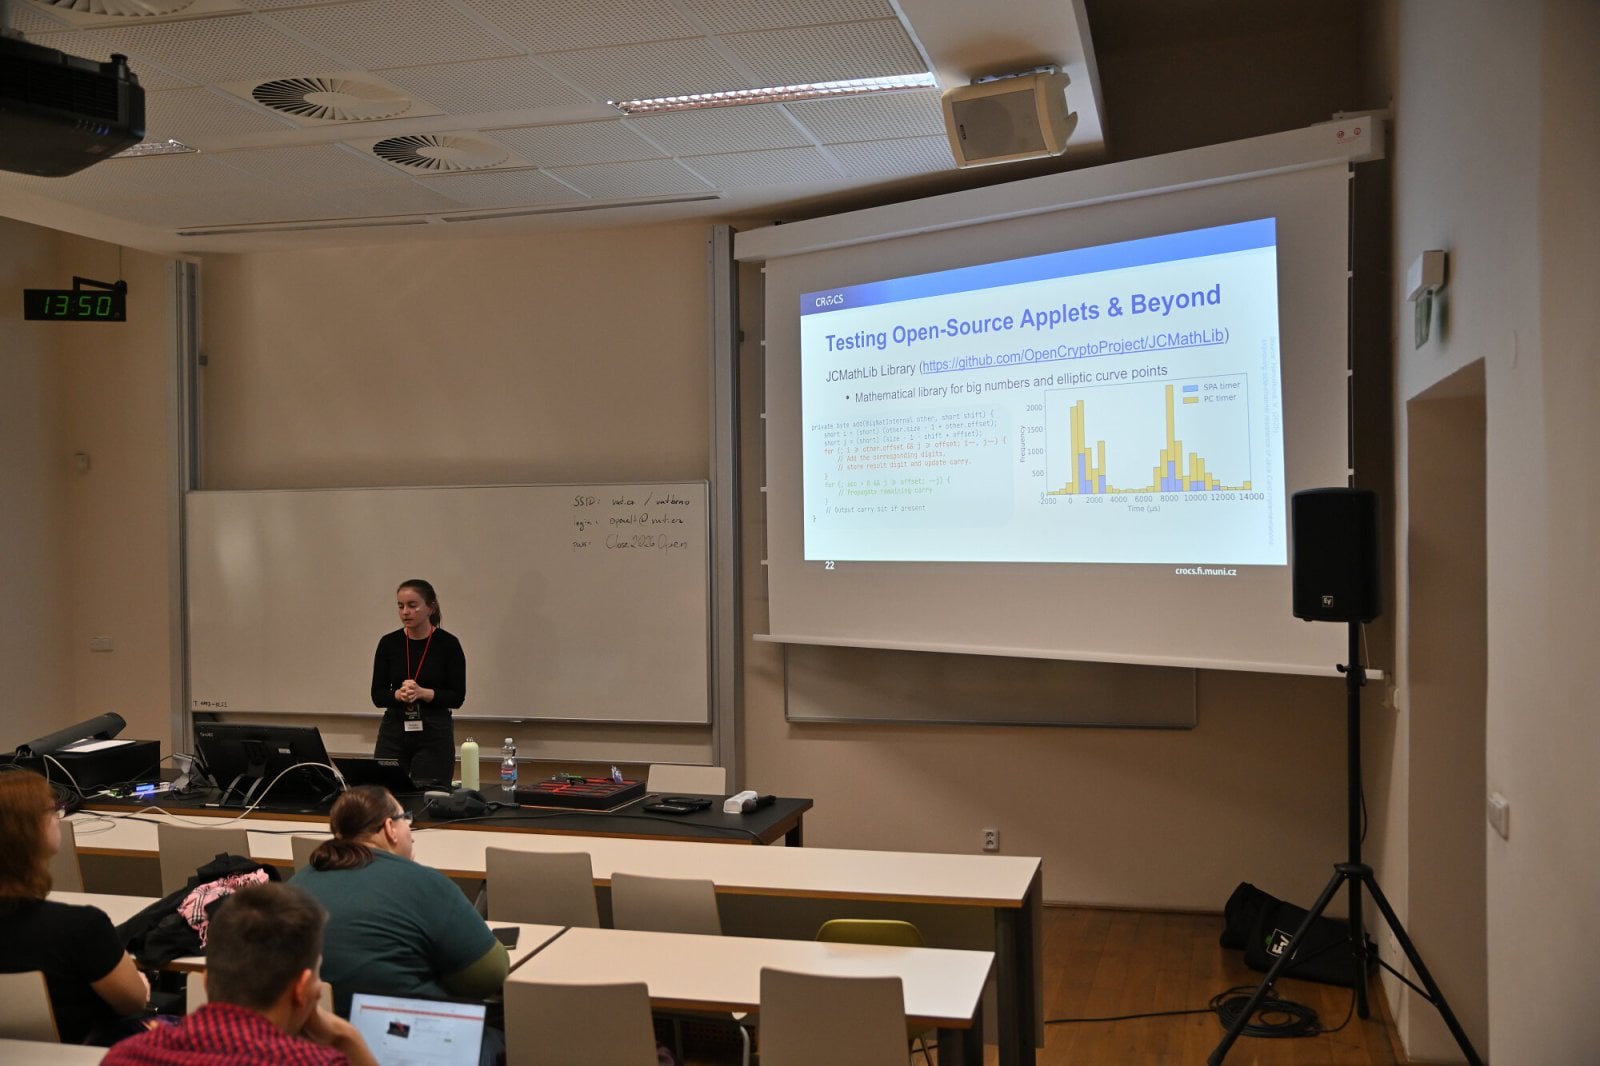
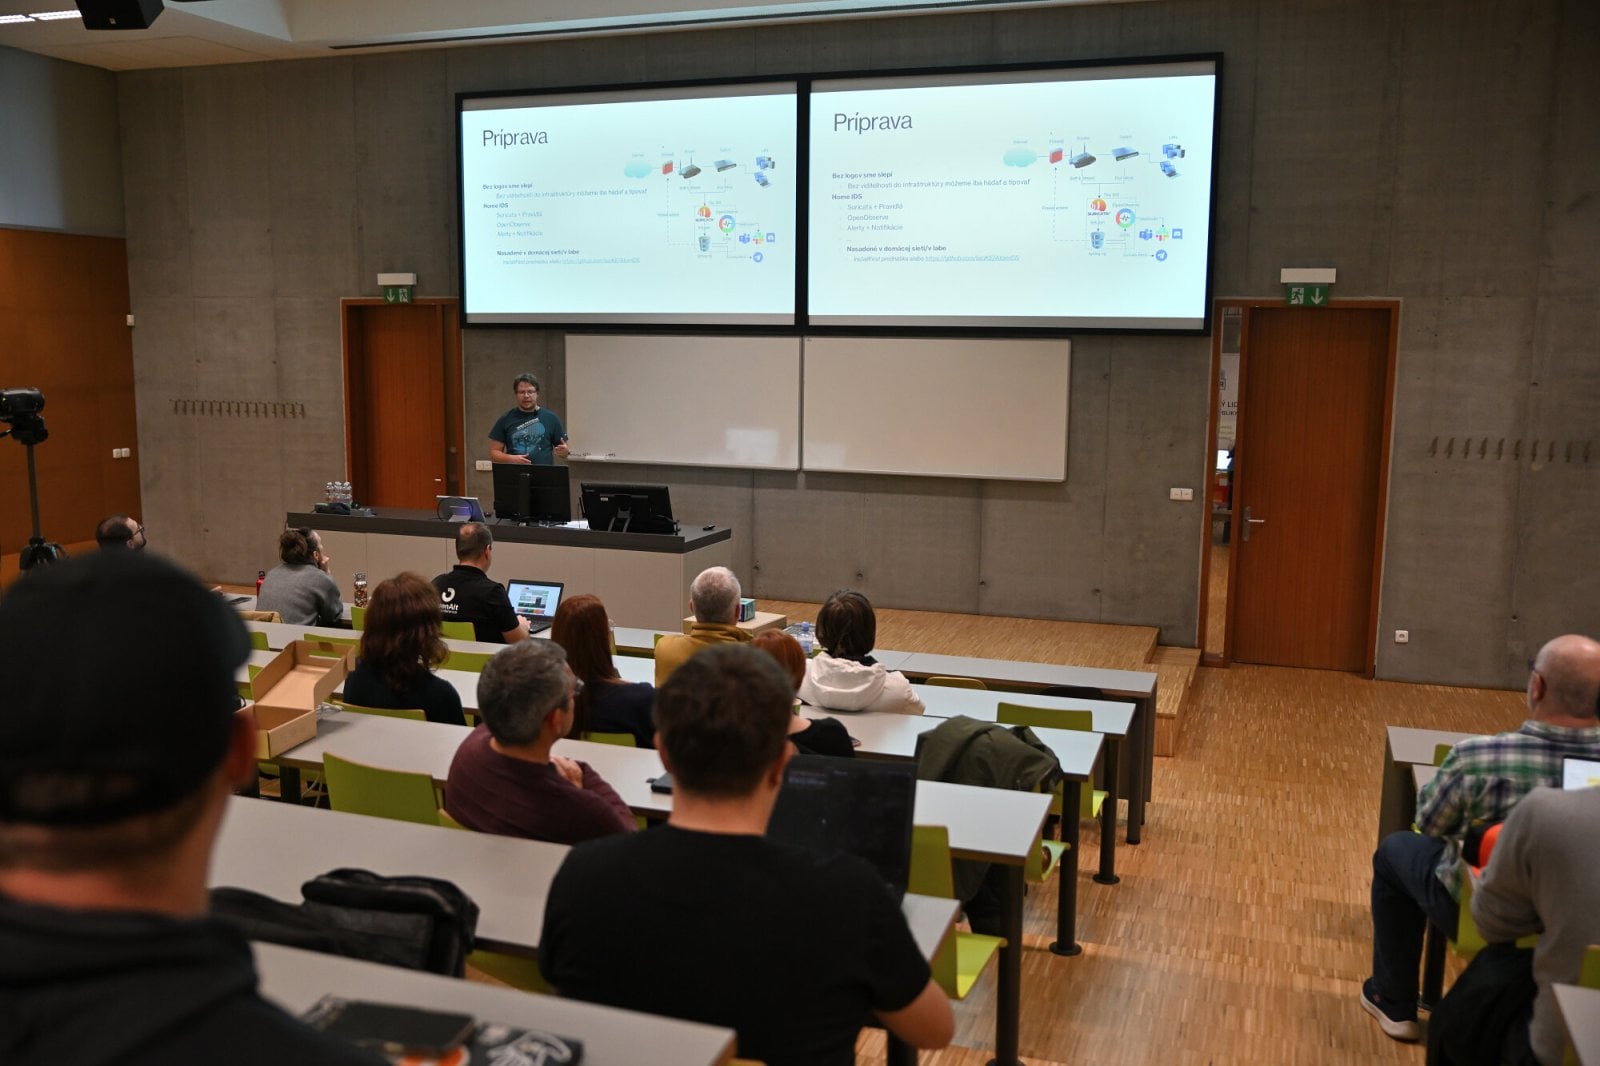
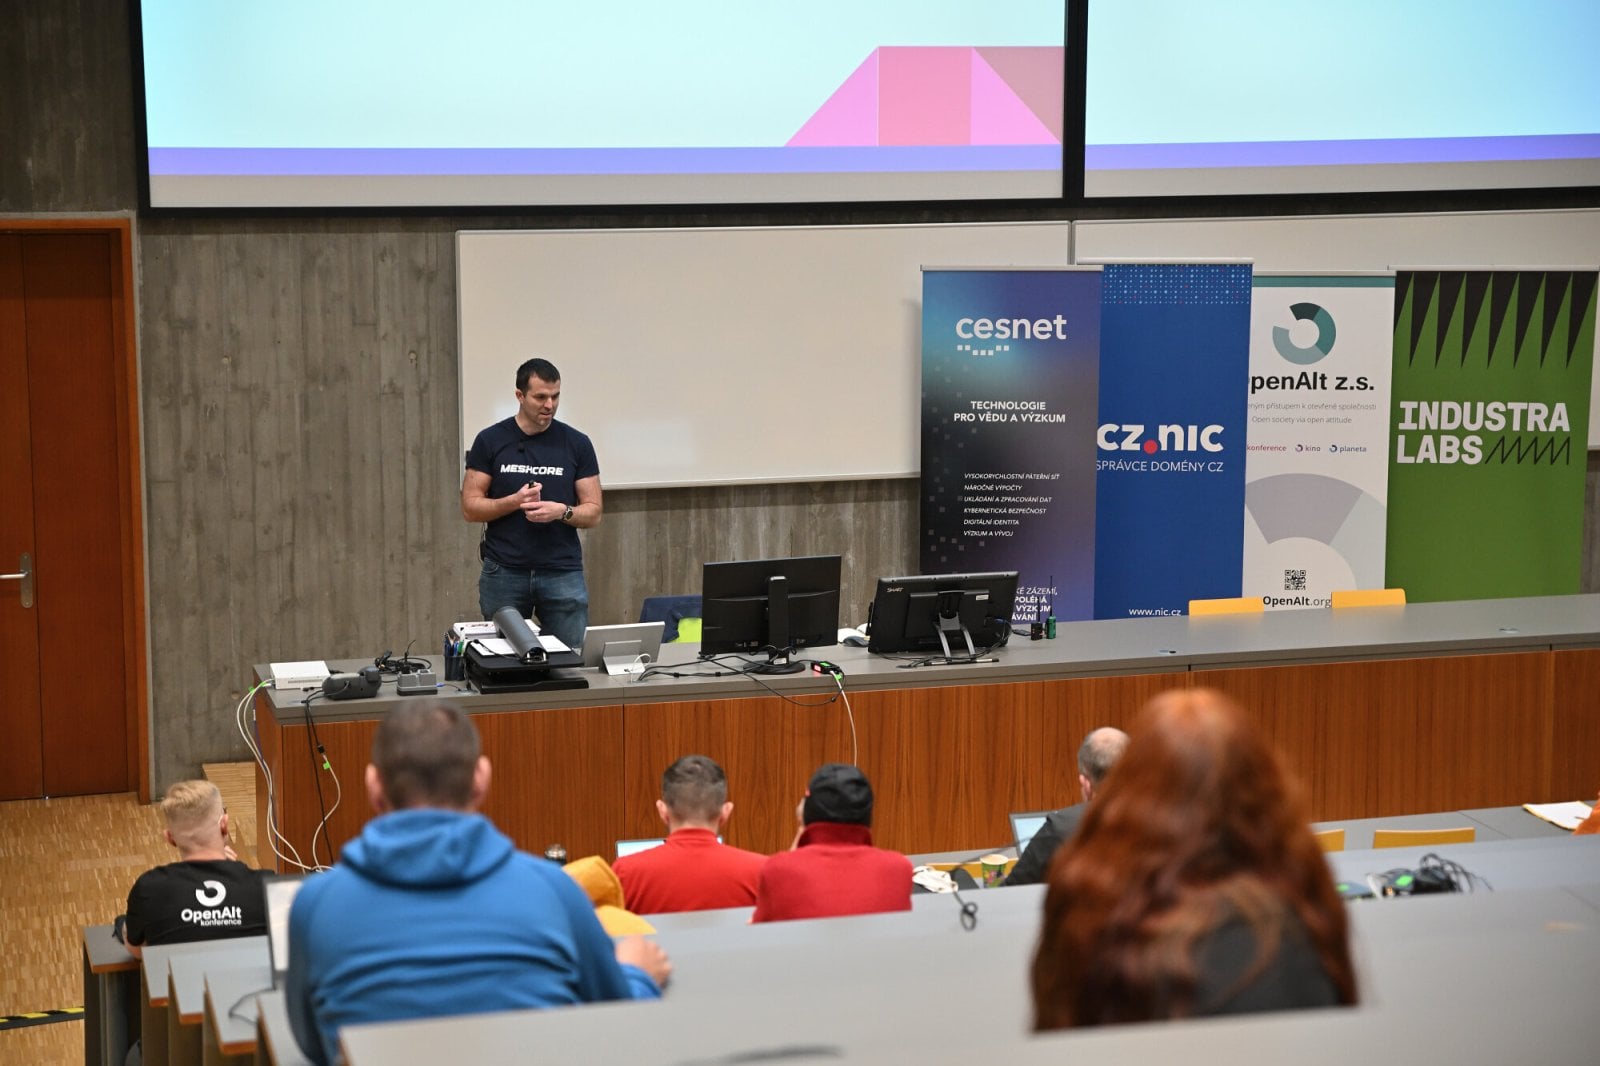
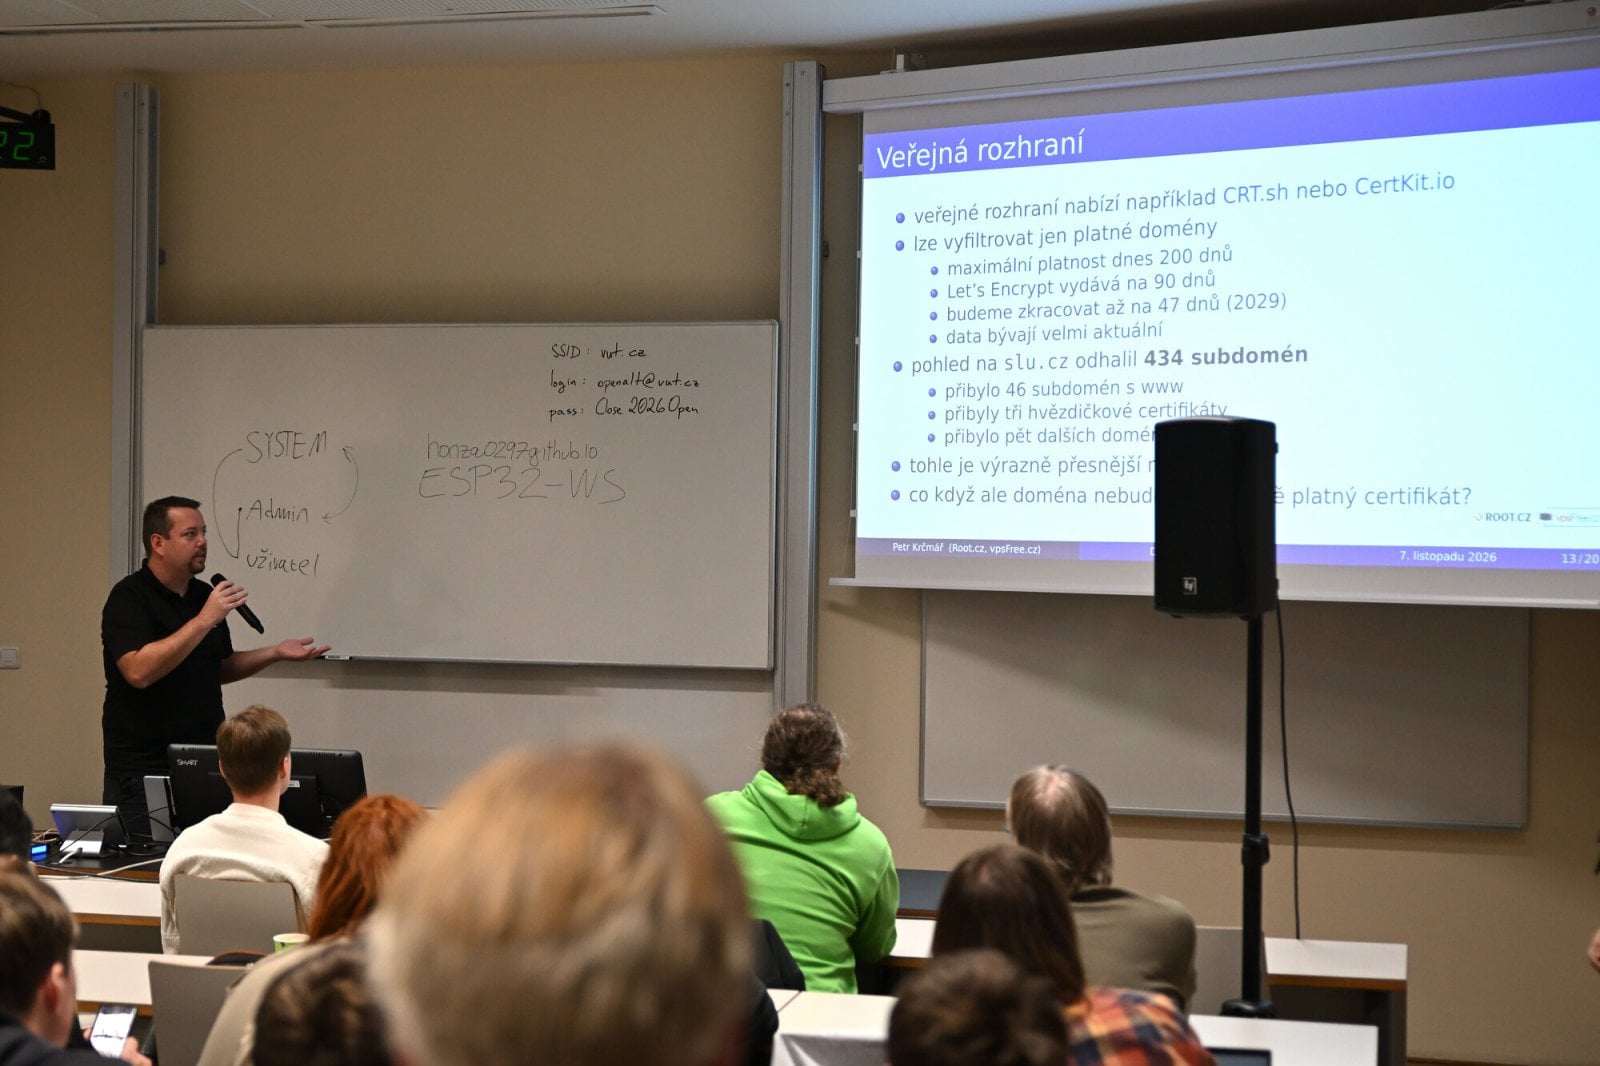
O víkendu 7. a 8. listopadu se uskutečnil 21. ročník komunitní konference OpenAlt. Setkání opět nabídlo prostor pro sdílení zkušeností a nápadů lidem, které spojují otevřené technologie, svobodný software a otevřená společnost.
Co se dozvíte v článku
- Jaroslav Řezník: EU CRA a harmonizované standardy kybernetické bezpečnosti
- Baruš Urbanová: Lidi milují řešení problémů. Jak toho využít pro svou komunitu?
- Petr Stehlík: Novinky u Espressif Systems
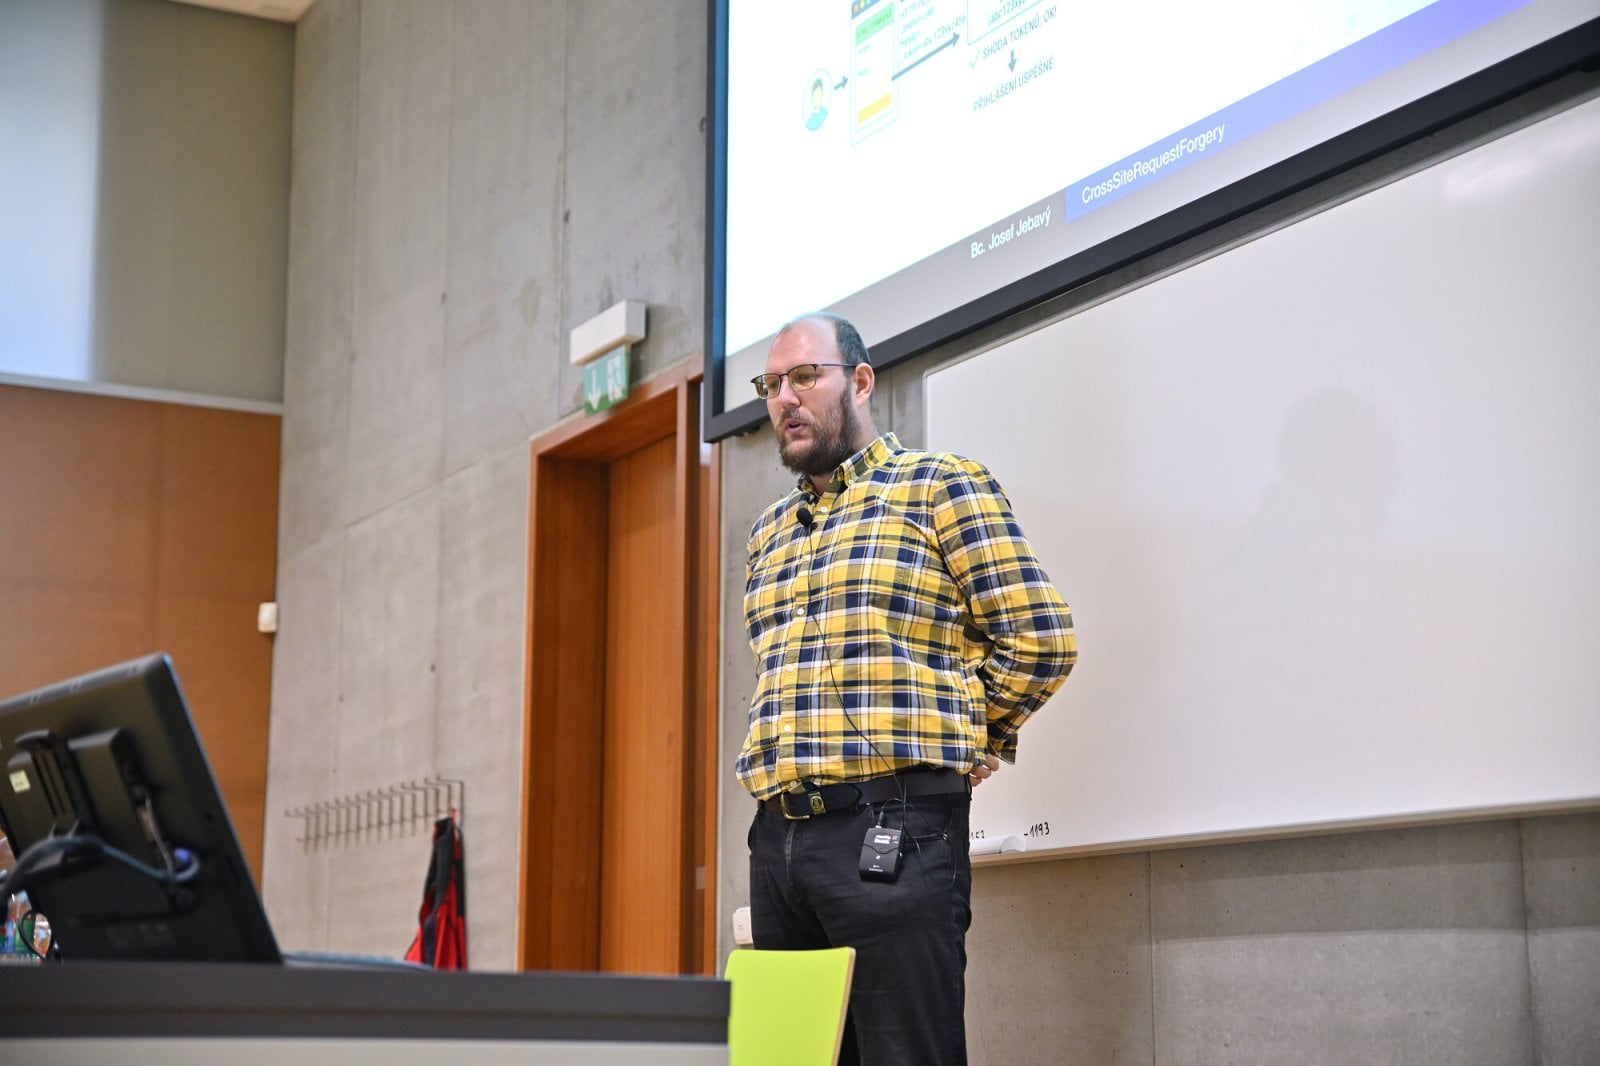
- Josef Jebavý: I bez JavaSriptu vám podvržený odkaz může smazat data
- Ladislav Bačo: Řešení kybernetických incidentů pomocí IDS Suricata
Program nabídl pestrý pohled na témata, která komunitu OpenAlt dlouhodobě zajímají. Mluvilo se o tom, jak komunity budovat, rozvíjet a udržovat aktivní, i o evropské legislativě a jejích dopadech na technologie a jejich uživatele. Prostor dostala také počítačová bezpečnost, od aktuálních rizik po způsoby, jak lépe chránit systémy a data. Technicky zaměřené návštěvníky pak potěšily novinky ze světa mikrokontrolérů.
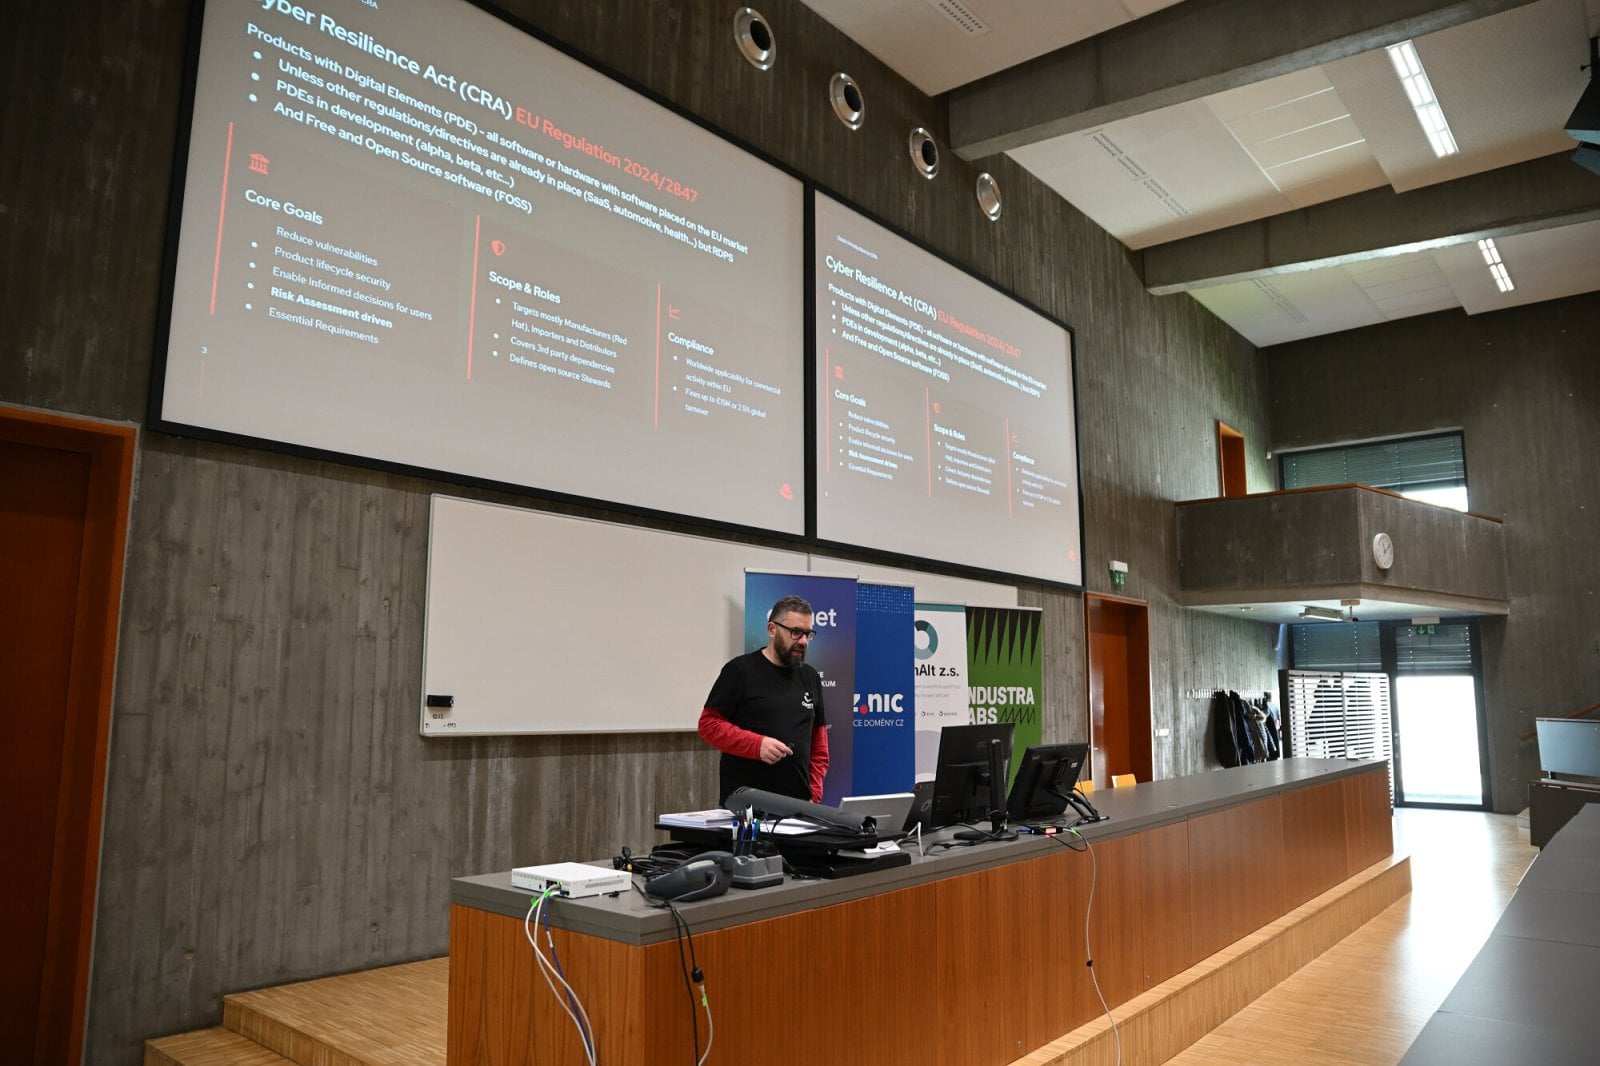
Jaroslav Řezník: EU CRA a harmonizované standardy kybernetické bezpečnosti
CRA (Cyber Resilience Act) je evropský Akt o kybernetické odolnosti, který už je schválený a má dané termíny. Chybí ale velmi důležité standardy. Pokud ale nebudou standardy, nebudeme moci nic jako dodavatelé softwaru dělat.
Cílem celé regulace je „onálepkovat software“, jako už jsme označili například nabíječky. Není ale určeno, jak bychom to měli udělat u softwaru.
Jde o nařízení, takže se automaticky přepisuje do místní legislativy. CRA je stejná úplně všude, i když sem tam existují malé místní rozdíly.
Týká se veškerého softwaru a hardwaru se softwarem, který je umístěn na evropském trhu. Existují konkrétní výjimky, které jsou regulovány jinými způsoby: cloudové služby, automotive a třeba zdravotnictví. Zajímavá je výjimka na svobodný a otevřený software. Pokud přispíváte do takového vývoje, CRA se vás netýká.
Cílem je snížit množství zranitelností, zajistit životní cyklus každého produktu a nabídnout uživatelů možnost informované volby. Nejhorší a zároveň nejlepší na CRA je, že je založená na posuzování rizik.
Spoustu věcí tedy není možné rozhodnout, pokud neznáme kontext. Musíme vědět, jak vypadá výrobek, jaká jsou jeho rizika a jestli obsahuje nějaké části třetích stran. Cílem CRA jsou především výrobci, importéři a distributoři.
Pokuta za poručení může dosáhnout až 15 milionů eur nebo 2,5 % z obratu.
Produkty jsou rozděleny do několika kategorií: drtivá zařízení spadá do výchozí kategorie, což jsou zejména spotřebitelská zařízení, hračky, hry a podobně. Tady stačí jen interně zhodnotit rizika a hlídat, zda jsme ve shodě se základními požadavky a standardy. V další kategorii jsou citlivější prvky jako operační systémy, PKI, prohlížeče nebo správci hesel. U nich stačí také interní hodnocení rizik.
V další kategorii jsou pak citlivé prvky jako hypervizory, kontejnery, firewally a podobně. Tady už je potřeba hodnocení rizik třetí strany.
V nejkritičtější kategorii jsou pak smart karty, tokeny a podobná bezpečnostní zařízení. Pro ně ještě řada dokumentů stále chybí, není jasné, co všechno bude potřeba udělat.
Nejdůležitějším standardem je prEN 40000-1-3, který se týká požadavků pro produkty s digitálními součástmi. Všichni musejí být plně v souladu s tímto standardem, pokud by to tak nebylo, bylo by nutné projít složitějším ověřením. Red Hat byl součástí vývoje těchto standardů a snažil se poukazovat na důležitost open-source softwaru.
Součástí standardu je tak například také to, že k bezpečnostním záplatám musí dodavatel dát přístup uživatelům zdarma. Ve spoustě případů je nutné za dodatečné opravy platit.
Standard by měl ve finální verzi vyjít v únoru 2027, což dává vývojářům zhruba devět měsíců na to, aby se přizpůsobili. Osobně si myslím, že to není ideální, ale tak to vzniklo.
Bude potřeba zkontrolovat všechny procesy ve firmě a ujistit se, že jsou ve shodě.
Vertikální standardy pak jsou aplikovány na kategorie produktů, které se dělí na různé kategorie: prohlížeče, správce hesel, antiviry, VPN, zavaděče a třeba také operační systémy. Bez shody s těmito standardy nebude moci žádný dodavatel prodávat svůj operační systém.
Přesto se do vývoje zapojuje aktivně jen několik projektů: Debian, SUSE, OSI, Google a Microsoft. Žádná firma vyvíjející embedded se do standardizačního procesu nezapojila. Často proto, že ani netuší, že by se zapojit měla.
Bohužel standardy nejsou k dispozici ve strojově zpracovatelném formátu, který by umožňoval automatizaci. Většina souborů je uložena v PDF, rozpracované verze jsou v DOCx, často se ale objevují odlišné verze souborů. Otevřené věci jsou ale důležité, protože pak mohou být standardnější.
Baruš Urbanová: Lidi milují řešení problémů. Jak toho využít pro svou komunitu?
Baruš Urbanová vedla jedenáct let firmu zaměřenou na únikové hry. Za tu dobu vedla osmdesát brigádníků, kteří se jí vždycky ptali, co mají dělat s nespokojenými naštvanými zákazníky. Čím dál sebevědoměji jsem jim říkala, že takové zákazníky nemáme.
Na únikovku lidé chodí pro zážitek a pokud je vše dobře zařízeno, nakonec jsou všichni spokojení.
Podstatné je, že tvrdá práce, kterou si sami vybereme, nás dělá šťastnějšími. Důležitá jsou čtyři pravidla: musíme mít jasný cíl, mít stanovená pravidla, získávat okamžitou zpětnou vazbu a dělat vše dobrovolně. Pokud jsou všechna tahle pravidla naplněna, i těžká práce bude zábavou. Dokonce i když neuspějete.
Vědci potvrzují, že produkt má pro uživatele mnohem vyšší hodnotu, pokud při jeho vytvoření přiloží ruku k dílu. Říká se tomu IKEA efekt a podle různých výzkumů si majitelé cení svého nábytku průměrně o 63 % více než když ho nestavěli.
Podobně existuje prokázaný efekt Benjamina Franklina, kdy máme rádi někoho, pro koho jsme udělali něco hezkého. Když pro někoho uděláte něco pěkného, začnete ho mít rádi.
Při vedení týmu je dobré dávat lidem malé úkoly, které mohou udělat. Také je důležité nabídnout jednoduchou cestu, kterou mohou jít, a také jim na konci poděkovat. To je důležité, můžete si tak budovat hezký vztah.
Zkušenosti z únikovek ukazují, že je třeba lidi nepřipravit o jejich „aha moment“. Nikdy jsme nikoho nedovedli až k cíli, jen jsme ho postupně postrkovali, až nakonec na vše přišel sám.
I malé děti mají radost z toho, když jim pomůžete a zvládnou to samy. Tohle funguje i poté, co ze školky vylezete a takto můžete přistupovat i ke své komunitě.
Petr Stehlík: Novinky u Espressif Systems
Espressif je čínská firma, která má velmi velkou vývojářskou pobočku v Brně. Zaměstnávají tu desítky inženýrů, kteří vyvíjejí firmware pro své čipy.
Už několik let pořádají setkání se svými zákazníky a příznivci. Je tam možné se setkat přímo s vývojáři a vyzkoušet si nejnovější zařízení.
V roce 2021 došlo ke změně architektury a celý ekosystém začal přecházet na RISC-V. V roce 2022 vznikla levná varianta C2 a nízkopříkonová IoT varianta H2 s podporou Zigbee a Thread. V roce 2023 přišel výkonný mikrokontrolér H2. Později byla přidána podpora Wi-Fi až 6E, rozšířena byla podpora vstupů a výstupů, přibyly nové instrukční sady a byla optimalizována spotřeba.
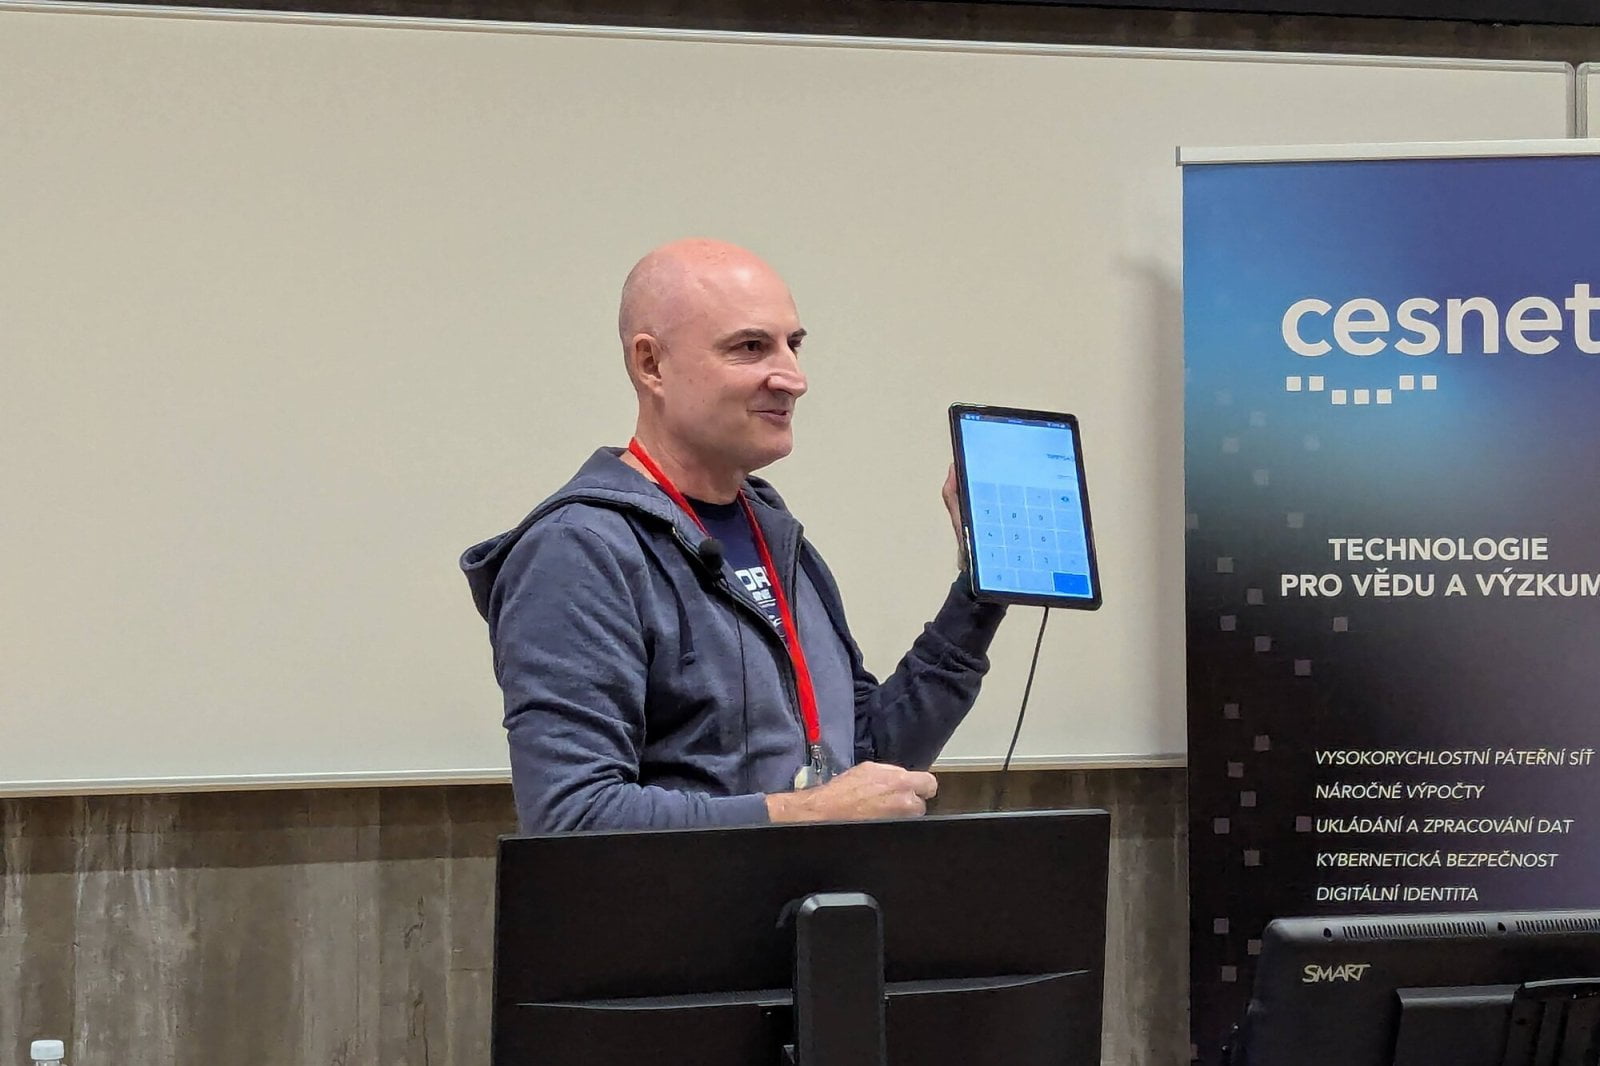
Stále je nejrozšířenějším a nejběžnějším čipem ESP32-S3, který se vyskytuje v mnoha displejích s velkým rozlišením. Nabízí velmi rychlý přístup do externí paměti a má velké množství vstupně/výstupních pinů.
Prvním čipem s novou instrukční sadou byl ESP32-C3, který byl optimalizovaný na cenu a nízkou spotřebu. Jde o příjemný čip pro běžnou komunikaci.
Čip ESP32-C6 je prvním, který kombinuje Wi-Fi 6 a Thread, které je možné dokonce používané zároveň. Výhodou Wi-Fi 6 je, že umožňuje významně spořit energii.
Obecně má čip nejvyšší spotřebu při komunikaci pomocí Wi-Fi.
Nejvýkonnějším čipem je ESP32-P4, který obsahuje dvoujádrový procesor RISC-V obsahující podporu pro hardwarovou kompresi a dekompresi H.264 a JPEG. Má také nejvyšší frekvenci a nejvíce RAM z celé rodiny čipů.
K dispozici je také celá řada rozhraní včetně USB, ethernetu, MIPI-CSI a MIPI-DSI a 55 GPIO rozhraní. Úplně je tu opuštěná část Wi-Fi, což se v praxi řeší druhým čipem, který zajišťuje komunikaci na všech potřebných rádiových pásmech.
Loňskou novinkou je čip ESP32-C5, který poprvé přišel s dual-bandem a tedy 5GHz Wi-Fi. Tu většina z nás musí mít zapnutou kvůli tomu, že třeba v panelovém bytě slyšíme Wi-Fi od čtyřiceti dalších sousedů.
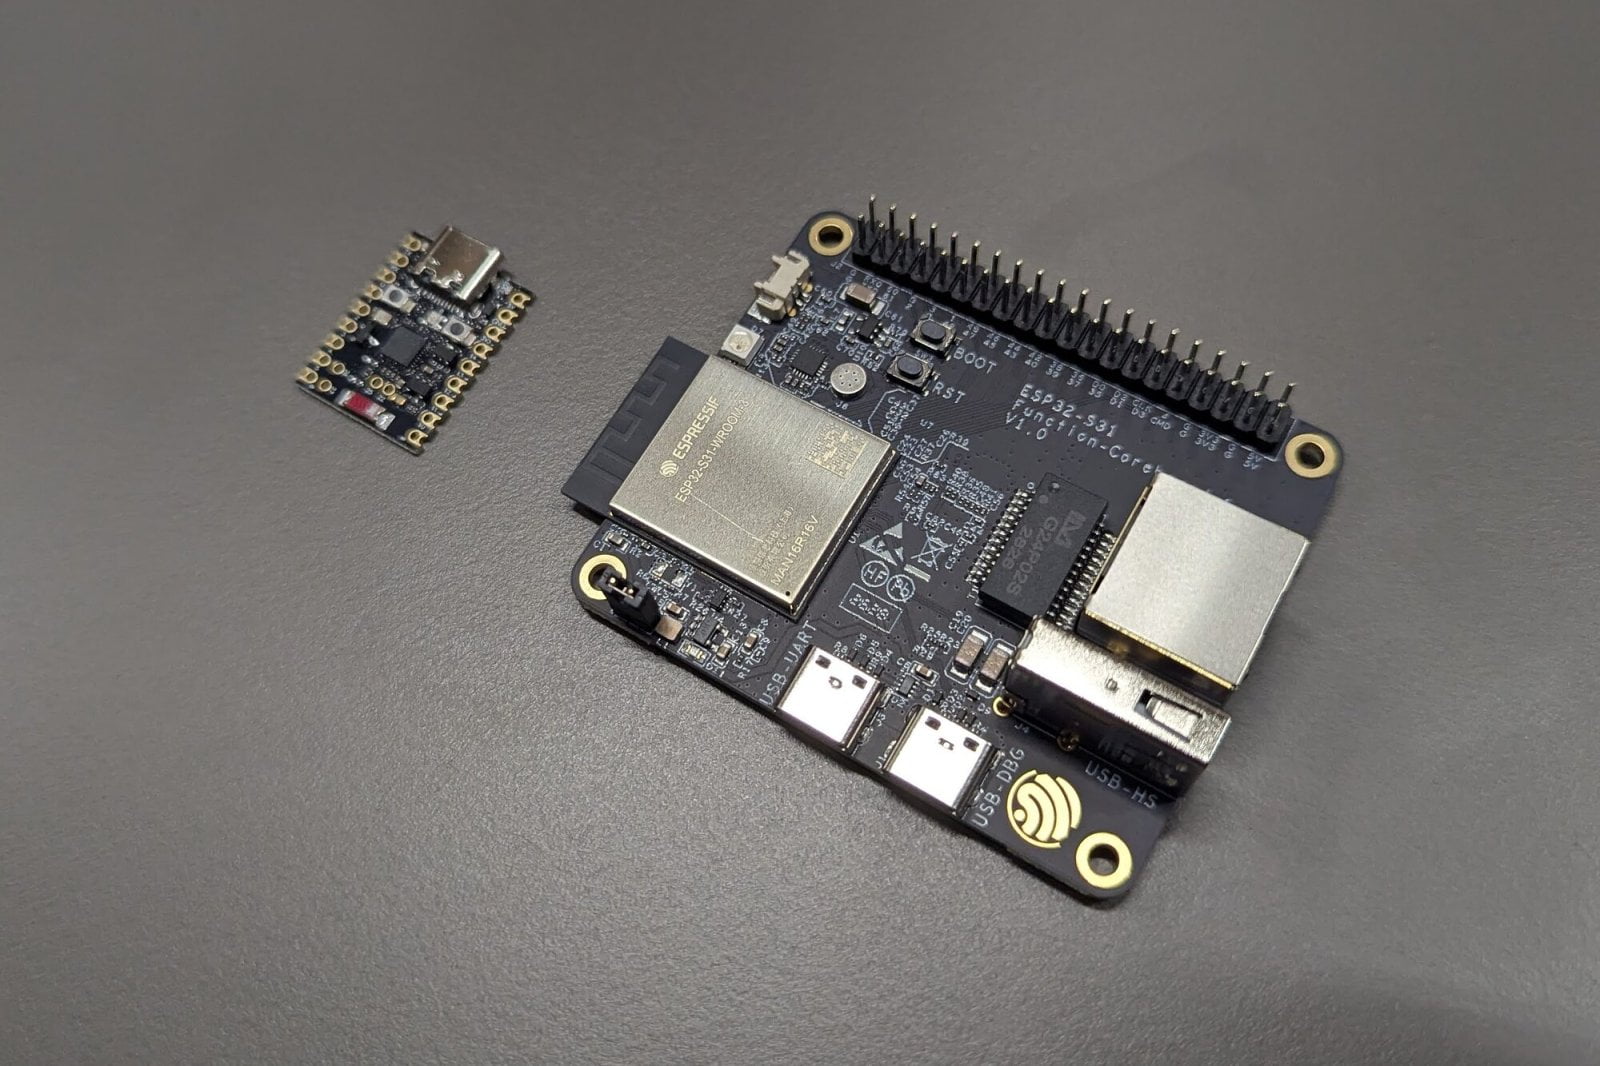
Letošní novinkou je ESP32-S31, který spojuje to nejlepší, co Espressif dříve vytvořil. Nabízí vysoký výkon, gigabitový ethernet a nabízí skutečnou jednotku MMU. Umožňuje stránkovat paměť takovým způsobem, který potřebuje pro svůj běh linuxové jádro.
Skutečně na tom Linux běží a zákazníci se chtějí zřejmě vyhnout drahému Raspberry a používat malý levný mikrokontrolér.
Espressif se snaží nabídnout různé čipy pro různé segmenty trhu. Nabízí varianty pro nízkou cenu, široké možnosti konektivity, multimédia a vysoký výkon. Firma rozhodně nestojí na místě, přešla na novou architekturu, přidala spoustu možností konektivity a mají kompletní platformu nabízející zákazníkům řešení pro různé potřeby.
Josef Jebavý: I bez JavaSriptu vám podvržený odkaz může smazat data
CSRF je zkratka pro Cross Site Request Forgery, což je útok pomocí podvržení odkazu, který za legitimního uživatele provede nějakou akci. Obvykle se to může stát, když jste přihlášení do nějaké aplikace a pak si odskočíte třeba do e-mailu, kde kliknete na nějaký odkaz.
Ochrana proti nelegitimnímu zavolání nějaké URL spočívá ve skrytém tokenu, který si prohlížeč při přihlášení zapamatuje a uloží do dané relace. Při běžném požadavku se musí vždy poslat token se správnou hodnotou, pokud to zkusí útočník, buď o tokenu vůbec neví nebo nezná jeho hodnotu. Pro vývojáře existuje celá řada různých frameworků, které automaticky tento typ útoku ošetřují.
Pokud máme v současné aplikaci nějaké odkazy provádějící změnovou akci pomocí volání GET, je nutné vše přepsat pro POST. Poté už je možné ve frameworku zapnout ochranu pomocí tokenů v použitém frameworku. Pokud máte vlastní speciality, je potřeba si je projít a zkontrolovat, že máte vše ošetřeno proti tomuto typu útoku.
Vhodnější je vždy používat frameworky, které umožňují vše vyřešit za vývojáře: například Nette nebo Symfony.
Je třeba neustále pracovat na bezpečnosti a analyzovat rizika. Webové aplikace jsou veřejné, takže je může sledovat kdokoliv a měli bychom na bezpečnost o to více dbát.
Přibývají nové technologie a s nimi také nové problémy. Pokud nebudeme správně implementovat nové bezpečnostní prvky, bude nám zabezpečení v průběhu času klesat.
Ladislav Bačo: Řešení kybernetických incidentů pomocí IDS Suricata
Řešení incidentů je nikdy nekončící proces, který už mnoho lidí popsalo do řady dokumentů. V minulosti šlo zejména o reaktivní životní cyklus, ale v poslední době incidentů přibývá.
Proto se postupně přechází k průběžnému řízení rizik: detekce, řešení a obnova. Nově bychom se měli v každém kroku zamýšlet nad tím, jestli se můžeme nějak poučit a svůj postup vylepšit.
Bez informací o dění v síti jsme slepí, proto musíme mít k dispozici podrobné logy. Poté můžeme nasadit například řešení zvané Suricata, které používá předem připravená pravidla pro detekci různých problémů. Na základě nich pak můžeme posílat živá oznámení. V rámci užitečného cvičení si můžeme analyzovat ukázkové soubory ve formátu PCAP, které obsahují reálné incidenty a záznam komunikace malware.
Když chceme vyšetřovat nějaký incident, zaměřujeme se na pět w: who, what, when, where, why. Tedy kdo, co, kdy, kde a proč udělal. Suricata nám umožňuje analyzovat záznam komunikace, na který dokáže aplikovat desítky tisíc uložených pravidel. Detaily jsou zapsány do velkého souboru JSON, který je možné načíst do systému SIEM, například OpenObserve. Vidíme pak časovou osu a celkový pohled na situaci.
Kromě toho jsou tu vidět i jednotlivá oznámení konkrétních akcí, které jsou rozděleny podle signatur – popisu konkrétní podezřelé akce. Ukládána jsou i data konkrétní komunikace, takže si ji můžeme prohlédnout a zjistit, jestli jde o skutečný problém nebo o falešně pozitivní detekci.
Dozvíme se tu například, že proběhla podezřelá SMTP komunikace a následně byl stažen malware pomocí HTTP.
V této fázi víme, kdo je útočník, co přesně prováděl, kdy to prováděl a na koho útočil. Chybí nám už jen zjistit, proč celou akci prováděl. Jednou z možností analýzy je takzvaný diamantový model, což je mentální pomůcka ke zjištění dalších informací. Konkrétně tak můžeme objevovat související elementy, například útočníkovy nástroje, techniky, infrastrukturu, další oběti nebo jeho schopnosti. Pomůže nám to spojovat nezávislé incidenty do souvisejících celků.
Analýza v OpenObserve nám ukáže také statistiku Top talkers, která nám prozradí, kdo s kým nejčastěji komunikuje a kolik dat přenesl. Objevíme také komunikační protokoly detekované na jednotlivých portech. Okamžitě na nás zasvítí neobvykle dlouhé spojení nebo nestandardní porty.
Jako jedinečný identifikátor konkrétního spojení slouží takzvané Community ID, což je zahašovaná informace o zdrojové a cílové IP, zdrojovém a cílovém portu a použitém transportním protokolu. Můžeme se tak jednoduše zeptat dalších nástrojů na stejné spojení.
Jelikož Suricata dokáže zobrazit informace i o jednotlivých známých protokolech, můžeme se například snadno dozvědět, že pomocí e-mailu byla odeslána infikovaná příloha.
V záznamu ovšem nevidíme, jak si oběť stáhla škodlivý soubor z poštovního serveru. Ten totiž může ležet uvnitř místní sítě, ale my odebíráme data jen ze síťového přepínače, který zajišťuje komunikaci směrem do internetu. Asi jsme objevili slepé místo a nemáme dobře nastavený monitoring, což můžeme opravit.
Monitoring síťové komunikace je užitečný a síťový IDS nám může pomoci najít škodlivé události i bez bezpečnostních řešení nainstalovaných na jednotlivých počítačích. Situaci komplikuje šifrovaná komunikace, ale stále můžeme získat informace například ze SNI, informacích o certifikátech či průběhu spojení.



 ČLÁNKY DO MAILU