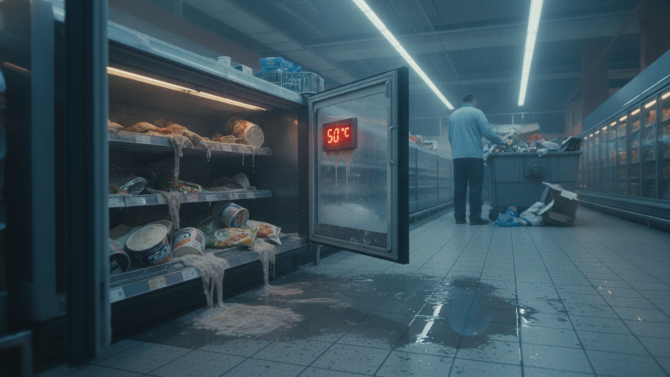
Média informují o tom, že došlo k velkému napadení mrazáků v řadě maloobchodních řetězců po celé Evropě. Útok spočívá v tom, že je v mrazácích na dálku nastaven cyklus odmrazování a teplota je zvýšena na 50 °C.
Okamžité škody na potravinách dosahují řádově milionů korun, ale incident především odhaluje slabé místo v citlivém odvětví. Cílem útoků byly mrazáky dánské společnosti Danfoss, které se nacházejí ve stovkách prodejen po celé Evropě. Tato zařízení bývají ovládána z centrálního panelu umístěného v zákulisí prodejny, ke kterému je možné se připojit také na dálku.
Ukazuje se ovšem, že nešlo o žádný velký sofistikovaný kybernetický útok. Někdo se prostě jen připojil a změnil nastavení. Podle detekční služby Shodan je totiž zhruba 4500 těchto zařízení přímo dostupných z internetu s přihlašovacím jménem admin. Heslo se chytře mění automaticky každý den – ovšem na aktuální datum.
Kromě toho také existuje zdokumentovaný způsob, jak ověření obejít úplně: odesláním požadavku POST na adresu /xml.cgi. Společnost Danfoss tvrdí, že jde o známý bezpečnostní problém, který je už ve firmwaru dlouho opravený. Firma prý doporučovala svým zákazníkům aktualizaci a nahrazení zastaralé verze řídicího systému současnou generací. Dopadlo to jako vždycky.
Přestože by se veřejnosti mohlo zdát, že jde o inovativní útok na nečekanou infrastrukturu, jde o starý známý scénář: zastaralá nezáplatovaná technologie otevřená do internetu, která má známé zranitelnosti a vestavěná hesla. Co by se asi mohlo stát? Už jste dnes aktualizovali svůj mrazák?
(Upozornil Ondřej Spáčil.)


 ČLÁNKY DO MAILU