• Články
  • Zprávičky
  • Fórum
  • Podpořte Root
  • Školení
  • Galerie
  • Blogy
  • Knihy
  • Jak na Linux
  • Zdroják
    • Hledat
    Root.cz  »  Témata

    SSH

    31–60 / 178
    První strana Předchozí strana 1 2 3 4 5 6 Následující strana Poslední strana
    • Zypper zrychluje díky paralelnímu stahování, Ubuntu 25.04 má betaverzi

      Logo balíčkovacího systému Zypper z openSUSE.
      Správce balíčků Zypper v systému openSUSE představil experimentální podporu paralelního stahování a přepracovaný backend médií. Společnost Canonical představila beta verzi připravovaného Ubuntu 25.04 (Plucky Puffin).
      Filip Zatloukal
      31. 3. 2025
      Doba čtení: 2 minuty
    • Postřehy z bezpečnosti: konec platnosti certifikátu, backdoory a další botnet

      Červený visací zámek leží na podlaze
      Podíváme se na vypršení platnosti certifikátu Mozilly, čínskou skupinu s novými backdoory a rootkity, nový botnet Ballista a výzkum, který objevil polymorfní útok kradoucí přihlašovací údaje z rozšíření prohlížeče.
      Monika Kutějová
      17. 3. 2025
      Doba čtení: 10 minut
    • Postřehy z bezpečnosti: nový botnet Eleven11bot otřásá kyberprostorem

      Botnet útočí po celé Zeměkouli na cíle v internetu
      V dnešním souhrnu týdenního dění okolo kybernetické bezpečnosti se podíváme na Botnet Eleven11bot, odpojení polské vesmírné agentury od internetu, útoky na japonské společnosti a novou zranitelnost v Kibaně.
      ČD - Telematika
      10. 3. 2025
      Doba čtení: 6 minut
    • Oprava rozbitého OpenSSH serveru ve Windows 11

      Windows 11
      V listopadu loňského roku aktualizace Windows 11 mohla rozbít OpenSSH server. Ten se pak automaticky nepouštěl. Bylo potřeba ručně opravit oprávnění. Ve Widnows 11 Build 26100.3321 by měl být OpenSSH server již opravený. Tato aktualizace se minulý…
      Jan Fikar
      24. 2. 2025
    • Postřehy z bezpečnosti: pašování škodlivého kódu v metadatech souborů

      Podíváme se na ukrývání kódu v metadatech, na zranitelnost ve Windows zneužitelnou pouhým kliknutím pravého tlačítka myši, opět se budeme věnovat ransomwaru, zaměříme se také na škodlivý balíček fabrice a zranitelnosti v GitLabu.
      CSIRT.CZ
      18. 11. 2024
      Doba čtení: 10 minut
    • Aktualizace Windows 11 rozbíjí OpenSSH server

      Windows 11
      Nedávné aktualizace Windows 11 22H2 a 23H2 v některých případech rozbíjí OpenSSH server.  Jde o říjnovou aktualizaci KB5044285 a předběžnou aktualizaci KB5044380. V některých případech nenastartuje služba OpenSSH bez hlášení jakékoli chyby. Podle…
      Jan Fikar
      11. 11. 2024
    • X.Org Server 21.1.4 a XWayland 24.1.4 řeší 18 let existující lokální eskalaci práv

      X.Org logo
      CVE-2024–9632 je další položkou na seznamu (vy)řešených chyb v X.Org, resp. překladové vrstvě XWayland. Tato zranitelnost byla do projektu zavlečena v roce 2006 s vydáním verze X.Org Server 1.1.1 a týká se možnost použití modifikované bitmapy pro…
      David Ježek
      30. 10. 2024
    • Postřehy z bezpečnosti: krádež dat pomocí „mluvících pixelů“

      Přečteme si, jak řádí ranswomware od CosmicBeetle, zajímavou metodu pro kradení dat z počítačů nepřipojených k síti, pojednání o nebezpečí shadow aplikací ve firmách a dotkneme se politiky u sousedů.
      CSIRT.CZ
      16. 9. 2024
      Doba čtení: 6 minut
    • OpenSSH má vlastní obranu proti hádání hesel. Jak přesně funguje?

      Nejnovější verze OpenSSH automaticky blokuje hádání hesel. Funkce je navíc automaticky zapnutá. V článku se podíváme na to, jak přesně blokování funguje, jak se dá jeho chování nastavit a zda automatická aktivace nové funkce může představovat problém.
      Ondřej Caletka
      21. 8. 2024
      Doba čtení: 6 minut
    • Postřehy z bezpečnosti: zneužití globálního výpadku a konec Kaspersky v USA

      V tomto vydání se podíváme na první případy zneužití globálního výpadku Windows, ukončení činnosti Kaspersky v USA, nové infostealery na Facebooku nebo únik 15 milionů e-mailů z platformy Trello.
      Monika Kutějová
      22. 7. 2024
      Doba čtení: 12 minut
    • Zranitelnost OpenSSH může vést ke vzdálenému spuštění kódu

      Zranitelnost označená jako CVE-2024–6409 (skóre CVSS: 7.0) ohrožuje některé verze OpenSSH a lze ji zneužít ke vzdálenému spuštění kódu (RCE). Tato zranitelnost se liší od nedávno zveřejněné chyby RegreSSHion, protože nyní zneužití probíhá…
      Redakce
      11. 7. 2024
    • Postřehy z bezpečnosti: Cobalt Strike pod palbou, zmatky kolem OpenSSH

      V dnešním díle postřehů se zaměříme na spolupráci Europolu a národních agentur, vezmeme si do hledáčku zranitelnost v OpenSSH, na chvíli si odskočíme do Brazílie a na závěr se podíváme, co mají společného MikroTiky s DDoS útoky.
      ČD - Telematika
      8. 7. 2024
      Doba čtení: 8 minut
    • Nová verze systemd 256 s run0, systemd-vpick či importctl

      Nové vydání balíku systemd je na světě a s ním již dříve avizovaná implementace náhrady za sudo, tedy nástroj run0. Další novinkou je kernelová volba systemd.crash_action= s níž lze nastavit chování systému pro případ pádu systemd (nová volba…
      David Ježek
      12. 6. 2024
    • Postřehy z bezpečnosti: spolupráce čínských skupin a zero-day v TikToku

      V dnešním vydání postřehů se podíváme na masivní únik dat Ticketmasteru, několikastupňový útok na Ukrajinu, spolupráci čínských skupin na kyberšpionážní kampani nebo malware Decoy Dog útočící na Rusko.
      Monika Kutějová
      10. 6. 2024
      Doba čtení: 8 minut
    • OpenSSH zavádí možnosti blokování pokusů o hádání hesla

      Damien Miller přidal do démona SSH nové volby PerSourcePenalties a PerSourcePenaltyExemptList, které umožňují už v samotném sshd trestat nežádoucí chování a naopak chránit konkrétní klienty. Doposud bylo nutné tuto funkci zajistit externími…
      Petr Krčmář
      7. 6. 2024
    • Postřehy z bezpečnosti: když smazané fotky neříkají doopravdy sbohem

      V tomto díle pravidelného bezpečnostního souhrnu se podíváme na problém nemizejících obrázků na zařízeních Apple, zranitelnosti v prohlížeči Google Chrome, záplaty v produktech od Ivanti a účinnost blokování IP adres.
      ČD - Telematika
      27. 5. 2024
      Doba čtení: 6 minut
    • Postřehy z bezpečnosti: odhalena totožnost vývojáře LockBitu

      Uplynulý týden byl opět bohatý na zranitelnosti, podíváme se tedy na problémy F5 Next Central, Tinyproxy či staronovou zranitelnost TunnelVision. Jednu starší, ale aktivně využívanou zranitelnost má také plugin pro WordPress.
      CSIRT.CZ
      13. 5. 2024
      Doba čtení: 5 minut
    • PuTTY má sedm let chybu ohrožující soukromé 521bitové klíče ECDSA

      Všechny verze populárního SSH klienta PuTTY od 0.68 do 0.80 včetně obsahují kritickou chybu v kódu, který generuje podpisy ze soukromých klíčů ECDSA, které používají křivku NIST P521. Špatnou zprávou je, že důsledkem této zranitelnosti je…
      Petr Krčmář
      16. 4. 2024
    • Sofistikovaná sabotáž XZ zabrala roky, odhalena byla šťastnou náhodou

      Vývojáři společnosti Red Hat varovali uživatele před upravenou verzí nástroje XZ, která obsahovala zadní vrátka a ovlivňovala fungování SSH. Šlo o velmi chytrou a dobře ukrytou sabotáž, která byla odhalena jen náhodou.
      Petr Krčmář
      30. 3. 2024
      Doba čtení: 6 minut
    • Vyšlo OpenSSH 9.7, příští rok bude odstraněna podpora DSA

      Vývojáři uvolnili OpenSSH verze 9.7, plnohodnotnou implementaci protokolu SSH 2.0 a s ním souvisejících nástrojů. Novinkou je globální volba ChannelTimeout, která umožňuje zavírat otevřené kanály, na kterých není žádný provoz. Jde o doplněk…
      Petr Krčmář
      11. 3. 2024
    • Postřehy z bezpečnosti: zatýkání kyberzločinců během operace Cronos

      V dnešním díle postřehů se podíváme na bankovní trojan v našich končinách, na Wi-Fi zranitelnosti, na operaci Cronos, při níž došlo i na zatýkání kybernetických kriminálníků a na další zajímavosti ze světa IT.
      CESNET CERTS
      26. 2. 2024
      Doba čtení: 3 minuty
    • Malware SSH-Snake hledá klíče k SSH a pak se šíří po síti

      Tým Sysdig Threat Research Team (TRT) objevil nový malware nazvaný SSH-Snake. Popisují jej jako samomodifikujícího se červa, který se od jiných řešení odlišuje tím, že se vyhýbá vzorcům typickým pro skriptované útoky. Díky tomu se mu daří…
      Petr Krčmář
      22. 2. 2024
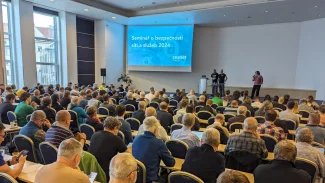
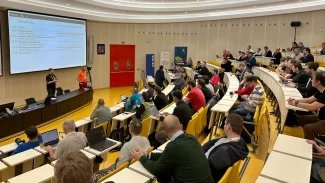
    • Správa a detekce tajemství a budování bezpečné lokální sítě, zápisky z BSS 24

      V pražských Dejvicích se konal další ročník Semináře o bezpečnosti sítí a služeb. Hovořilo se o aktuálních bezpečnostních hrozbách, budování nové sítě v sídle sdružení CESNET a analýze bezpečnostních dat.
      Petr Krčmář
      7. 2. 2024
      Doba čtení: 21 minut
    • Testujte síťové prostředí pořádně, jinak vám vyjdou nesmysly (CSNOG 2024)

      V úterý 23. ledna proběhl první den setkání CSNOG, které je zaměřeno na provozovatele internetových sítí. Mluvilo se především o budování anycastových sítí, současných bezpečnostních hrozbách a měření výkonu.
      Petr Krčmář
      24. 1. 2024
      Doba čtení: 18 minut
    • Postřehy z bezpečnosti: aktivně zneužívané zranitelnosti Apache

      Podíváme se na zranitelnosti Apache, na problémy společnosti Google s OAuth endpointem MultiLogin, další škodlivé balíčky v PyPi, na problémy BMW s podvodnými stránkami „v doméně bmw.com“ a na řadu dalších zajímavostí.
      CSIRT.CZ
      8. 1. 2024
      Doba čtení: 4 minuty
    • Miliony serverů nemají stále záplatovanou zranitelnost SSH nazvanou Terrapin

      Před dvěma týdny byla odhalena zranitelnost SSH nazvaná Terrapin, která umožňuje útočníkovi odstranit libovolné množství zpráv odeslaných klientem nebo serverem na začátku použití zabezpečeného kanálu, aniž by si toho jedna ze stran všimla…
      Petr Krčmář
      4. 1. 2024
    • Výzkumníci opět varují před stále nedostatečně zabezpečenými SSH servery

      Není-li dnes SSH server co nejrychleji záplatován na známé chyby a navíc se jeho administrátor moc netrápí pravidly pro přístupové heslo, stává se nejčastěji terčem útoků, po nichž následuje instalace nějakého DDoS botu a CoinMineru, hlásí…
      David Ježek
      27. 12. 2023
    • OpenSSH 9.6 je venku, opravuje Terrapin Attack

      Velice rychle po zveřejnění chyby vedoucí k útoku pojmenovanému Terrapin Attack vyšla opravná verze OpenSSH 9.6, právě tento útok řešící. Bezpečnostních oprav je v oznámení této verze popsáno vícero, týkají se vedle zranitelnosti v SSH protokolu…
      David Ježek
      19. 12. 2023
    • Terrapin Attack umožňuje nepozorovaně odstřihávat části zpráv v SSH

      Terrapin je útok na zkrácení prefixu protokolu SSH, který narušuje integritu zabezpečeného komunikačního kanálu. Pečlivou úpravou sekvenčních čísel během handshaku může útočník odstranit libovolné množství zpráv odeslaných klientem nebo serverem na…
      Petr Krčmář
      18. 12. 2023
    • SSH3: experimentální vzdálený shell využívající HTTP/3

      Tým belgických výzkumníků publikoval článek o nové implementaci SSH přes protokol HTTP/3. V článku nazvaném Towards SSH3: how HTTP/3 improves secure shells se píše: „Protokol SSH byl navržen na konci devadesátých let, aby se vypořádal…
      Petr Krčmář
      17. 12. 2023
    31–60 / 178
    První strana Předchozí strana 1 2 3 4 5 6 Následující strana Poslední strana
    Root.cz
    !nové školení! WAZUH: základy bezpečnostního monitoringu
    VÍCE INFO
    newsletter ČLÁNKY DO MAILU