• Články
  • Zprávičky
  • Fórum
  • Podpořte Root
  • Školení
  • Galerie
  • Blogy
  • Knihy
  • Jak na Linux
  • Zdroják
    • Hledat
    Root.cz  »  Témata

    WordPress

    61–90 / 180
    První strana Předchozí strana 1 2 3 4 5 6 Následující strana Poslední strana
    • Závažná zranitelnost typu podvržení repozitáře v systému WordPress

      Ilustrační obrázek
      Zatím nejzávažnější zranitelnost systému WordPress v tomto roku objevil bezpečnostní expert Kamil Vávra. Publikoval ji a prezentoval před několika dny na konferenci OWASP Czech Chapter v Praze. Uvedená zranitelnost WordPressu získala…
      TunaSec z.s.
      9. 12. 2021
    • WordCamp 2022 bude a hledá řečníky

      Ilustrační obrázek
      WordCamp Praha se uskuteční 26. 2. tentokrát znovu online. Největší evropská wordpressová konference potrvá od 9 hodin ráno do večera, a jelikož je nabita kvalitním programem a zdarma, očekává se hojná účast lidí ze všech koutů digitálního…
      freedomdsgnr
      6. 12. 2021
    • Postřehy z bezpečnosti: velká úroda malwaru i zranitelností

      Tentokrát se podíváme na zranitelnosti WordPressu, Drupalu, Apache OpenOffice a Nagiosu, na malware Capoae a OpenSUpdater. Naopak potěší, že provozovatel DDoSových serverů i mafiáni dojdou zasloužené odplaty.
      CESNET CERTS
      27. 9. 2021
      Doba čtení: 3 minuty
    • Postřehy z bezpečnosti: světlá strana Síly vrací úder

      Dnes se podíváme na dva příklady mediálně zajímavých událostí s dobrým koncem, na problémy firmy na zpracování masa JBS, na jedno kulaté výročí nebo na GDPR.
      CSIRT.CZ
      14. 6. 2021
      Doba čtení: 4 minuty
    • Postřehy z bezpečnosti: botnet s vlastním honeypotem

      Uplynulý týden byl opět bohatý na ohlášené zranitelnosti. Podíváme se ale také na nový botnet používající honeypoty k hledání dalších obětí nebo na to, jak se skupině náctiletých podařilo proniknout do Twitteru.
      CSIRT.CZ
      22. 3. 2021
      Doba čtení: 4 minuty
    • WordCamp Praha 2021 proběhne 27. února

      Ilustrační obrázek
      V sobotu 27. února proběhne 8. ročník tradiční WordPress konference WordCamp Praha. Akce se bude konat online na platformě Hopin. Na webu konference si můžete projít program a podívat se na video rozhovory s řečníky. Konference je pro účastníky zdarma.
      Vláďa Smitka
      22. 2. 2021
    • Postřehy z bezpečnosti: prohlížeč Chrome ohrožen útokem CacheFlow

      Perex image
      V tomto díle Postřehů si povíme, jak se chránit proti nebezpečným doplňkům prohlížečů, o databázi zranitelností škodlivého kódu, o uzavření ValidCC a podíváme se i na několik kritických zranitelností.
      CSIRT.CZ
      8. 2. 2021
      Doba čtení: 4 minuty
    • Softwarová sklizeň (16. 12. 2020)

      Sonda do světa otevřeného softwaru. Dnes si zašifrujeme a zazálohujeme data, namapujeme tlačítka vstupních periferií, nasimulujeme uživatelské interakce a nakonec si necháme bezztrátově zoptimalizovat data.
      Jiří Sluka
      16. 12. 2020
      Doba čtení: 1 minuta
    • Postřehy z bezpečnosti: zranitelnost pluginu pro WordPress

      Ilustrační obrázek
      V dnešním díle Postřehů se podíváme na závažnou zranitelnost pluginu Loginizer, na zranitelnosti Google Chrome, VMware, na podvržení adresního řádku v prohlížečích a na řadu dalších zajímavostí.
      CSIRT.CZ
      26. 10. 2020
      Doba čtení: 5 minut
    • Postřehy z bezpečnosti: zranitelnost v pluginu pro WordPress opravena na druhý pokus

      Ilustrační obrázek
      V tomto díle Postřehů se podíváme na dvakrát opravovanou zanitelnost pluginu WordPressu, na problematiku domácích routerů nebo na novou verzi distribuce určené k analýze malware.
      CSIRT.CZ
      3. 8. 2020
      Doba čtení: 3 minuty
    • Postřehy z bezpečnosti: zůstaňte doma a spojte se s ostatními bezpečně

      Když už jsme doma, tak se podíváme, jak se bezpečně spojíme s ostatními, kteří jsou také doma. Podíváme se, jak si v aktuální virové pandemii stojí webové prohlížeče a co na to říká oblíbený WordPress.
      CESNET CERTS
      6. 4. 2020
      Doba čtení: 3 minuty
    • V Praze proběhne sedmý ročník WordPress konference WordCamp

      Ilustrační obrázek
      Zajímáte se o webový vývoj a redakční systém WordPress? Chcete ovládnout nový blokový editor Gutenberg, pohlídat si UX, zvýšit rychlost a bezpečnost webu, efektivně řídit projekty a lépe se propagovat? V tom případě přijďte v sobotu 29. února na…
      Vláďa Smitka
      22. 1. 2020
    • Postřehy z bezpečnosti: ve znamení zranitelností

      Uplynulý týden byl opět bohatý na závažné zranitelnosti. My se podíváme na ty ve Windows, v NetScaleru a ve WordPressu. Kromě toho se podíváme třeba i na další cíl trojice Emotet, TrickBot a Ryuk.
      CSIRT.CZ
      20. 1. 2020
      Doba čtení: 5 minut
    • Objevena kritická zranitelnost WordPressu stará šest let

      Ilustrační obrázek
      Pokud používáte WordPress a nemáte jeho nejčerstvější verzi 5.0.3, nastal právě čas na aktualizaci. Společnost RIPS Technologies objevila vážnou zranitelnost, která se v populárním redakčním systému nachází šest let. Chyba se nachází v jádře…
      Petr Krčmář
      19. 2. 2019
    • Mageia 7 se blíží, plány pro chystané Ubuntu 19.04

      Stalo se Mageia logo
      Pravidelný nedělní souhrn zajímavého týdenního dění. Dnes to bude Ubuntu Touch OTA-6, AMI členem LVFS, Hyperbola na seznamu FSF distribucí, vydání redakčního systému WordPress 5.0 a CrossOver 18.1.
      David Ježek
      9. 12. 2018
      Doba čtení: 3 minuty
    • Postřehy z bezpečnosti: POC: Šmírovací baterie

      Ilustrační obrázek
      Dnes se mimo jiné podíváme, jak skrze baterii ukrást data, řekneme si něco o útoku na ProtonMail a Gentoo, ukážeme ironii jailbreakování konzolí a navrch přidáme zranitelnost WordPressu.
      CSIRT.CZ
      2. 7. 2018
      Doba čtení: 3 minuty
    • WordPress 4.9.3 má rozbité automatické aktualizace, novou verzi musíte nainstalovat ručně

      Ilustrační obrázek
      Vývojáři populárního redakčního systému WordPress upozorňují na nepříjemnou chybu, která se dostala do vydání 4.9.3. Kvůli ní neprojde automatická aktualizace a pokud se správce o situaci nepostará, nebude instalace WordPressu dostávat žádné další…
      Petr Krčmář
      7. 2. 2018
    • Chyby v rozšířeních pro WordPress: vloni vedl XSS, přibývá SQL injections

      Ilustrační obrázek
      WordPress Vulnerabilities Database obsahuje podrobné informace o bezpečnostních chybách objevených v rozšířeních a grafických tématech pro oblíbený redakční systém WordPress. Jaká byla čísla z roku 2017?
      Petr Krčmář
      25. 1. 2018
      Doba čtení: 2 minuty
    • WordCamp Praha 2018: 24. února

      V sobotu 24.2. se uskuteční již 5. ročník největší české WordPress konference – WordCamp Praha 2018. Pražský WordCamp bude rozdělen na dva proudy – pro uživatele a pro vývojáře. Je naplánováno 10 přednášek, 6 workshopů, 6 případových studií,…
      Vláďa Smitka
      22. 1. 2018
    • Tři kritické chyby v pluginech WordPressu už jsou zneužívány

      Odborníci z bezpečnostní společnosti Wordfence objevili tři kritické bezpečnostní chyby ve třech různých pluginech blogovacího systému WordPress. Všechny tři chyby jsou přitom už aktivně zneužívány. Postiženými pluginy jsou Appointments, Flickr…
      Petr Krčmář
      4. 10. 2017
    • Testování verzí CMS: 50 000 zastaralých instalací systémů WordPress a Joomla

      Ilustrační obrázek
      Testování verzí CMS, ke kterému jsme přistoupili začátkem léta, vzbudilo poměrně značný ohlas v odborné komunitě. Zaznamenali jsme jak hlasy, které naši iniciativu vítaly, tak také ty, kterým z nějakého důvodu vadila.
      Pavel Bašta
      27. 9. 2017
      Doba čtení: 7 minut
    • Prodaný plugin pro WordPress instaloval backdoor

      Plugin Display Widgets, určený pro populární redakční systém WordPress, přidával svým uživatelům nepříjemný dárek v podobě backdooru. Z repozitáře na WordPress.org byl už odstraněn, ale pokud jej používáte, měli byste své weby zkontrolovat. Jeho…
      Petr Krčmář
      14. 9. 2017
    • NextGEN Gallery opravuje vážnou SQL injection

      Jedno z nejpoužívanějších rozšíření pro WordPress zvané NextGEN Gallery opravilo velmi vážnou SQL injection, která umožňovala útočníkům krást údaje z databáze. Problém je odstraněn ve verzi NextGEN Gallery 2.1.79. Podle společnosti Sucuri, která…
      Petr Krčmář
      1. 3. 2017
    • Přes chybu v REST API bylo napadeno 1,5 milionů WordPressů

      Bezpečnostní mezera v REST API, která ohrožuje WordPress, začíná být velmi aktivně zneužívána. Podle společností WordFence už bylo napadeno nejméně 1,5 milionu webů ve dvou desítkách velkých útoků. Kromě zneužití k přepsání obsahu se už začíná také…
      Petr Krčmář
      13. 2. 2017
    • Útok na WordPress přes REST API: třetina webů nemá poslední záplaty

      Ilustrační obrázek
      Novinkou WordPress verze 4.7 je REST API, které je již součástí jádra a je v základu zapnuté. Tato nová funkcionalita je však stále ještě čerstvá a objevují se v ní chyby.
      Vladimír Smitka
      10. 2. 2017
      Doba čtení: 7 minut
    • Stav záplat WordPressu v Debianu

      WordPress má vážnou bezpečnostní chybu v REST API, která je už útočníky aktivně zneužívaná. Craig Small se rozepsal o stavu balíčků WordPressu v Debianu - je jejich správcem. Aktualizované balíčky se záplatou jsou ve větvích unstable, testing a…
      Petr Krčmář
      8. 2. 2017
    • WordPress zranitelnost v REST API je aktivně exploitována

      Blog Ilustrační obrázek
      Majitelé webů si začali stěžovat na hackování webových stránek jen hodinu poté, co WordPress veřejně publikoval informaci o obsahu zranitelnosti v REST API.
      Redakce
      7. 2. 2017
    • Postřehy z bezpečnosti: WordPress je opět zranitelný

      Ilustrační obrázek
      V dnešním díle Postřehů si povíme o kritických zranitelnostech CMS WordPress, programu Tcpdump a o zranitelných tiskárnách oblíbených značek. K zamyšlení nás přiměje Etický kód počítačových zločinců.
      CESNET CERTS
      6. 2. 2017
      Doba čtení: 3 minuty
    • PHPMailer má kritickou chybu, ohrožuje miliony webů

      Ilustrační obrázek
      Vážná zranitelnost byla objevena v knihovně PHPMailer, která je velmi oblíbeným řešením pro odesílání e-mailů z aplikací napsaných v PHP. Knihovna je součástí mnoha redakčních systémů jako WordPress, Drupal nebo Joomla.
      Petr Krčmář
      28. 12. 2016
      Doba čtení: 2 minuty
    • Více než 8 800 pluginů pro WordPress ze 44 705 je děravých

      Ilustrační obrázek
      Společnost RIPS Technologies prověřila bezpečnost pluginů pro známý blogovací systém WordPress. Výsledek není dobrý: každý pátý plugin obsahuje bezpečnostní mezeru.
      Petr Krčmář
      19. 12. 2016
      Doba čtení: 3 minuty
    61–90 / 180
    První strana Předchozí strana 1 2 3 4 5 6 Následující strana Poslední strana

    Komerční sdělení

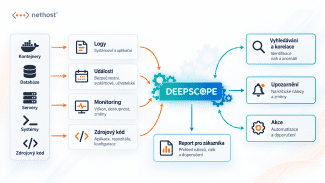
    • oo_Nethost Váš byznys stojí na softwaru. Jak bezpečný je jeho kód?

    Root.cz
    !nové školení! WAZUH: základy bezpečnostního monitoringu
    VÍCE INFO
    newsletter ČLÁNKY DO MAILU