• Články
  • Zprávičky
  • Fórum
  • Podpořte Root
  • Školení
  • Galerie
  • Blogy
  • Knihy
  • Jak na Linux
  • Zdroják
    • Hledat
    Root.cz  »  Témata

    WordPress

    31–60 / 180
    První strana Předchozí strana 1 2 3 4 5 6 Následující strana Poslední strana
    • Postřehy z bezpečnosti: nové typy útoků a Assange na svobodě

      V dnešním vydání Postřehů se podíváme na nové vektory útoku a útoky na dodavatelský řetězec. Nemůžeme vynechat ani propuštění Juliana Assange a umělou inteligenci s potenciálem ovlivnit volby v USA.
      CESNET CERTS
      1. 7. 2024
      Doba čtení: 7 minut
    • Postřehy z bezpečnosti: odhalena totožnost vývojáře LockBitu

      Uplynulý týden byl opět bohatý na zranitelnosti, podíváme se tedy na problémy F5 Next Central, Tinyproxy či staronovou zranitelnost TunnelVision. Jednu starší, ale aktivně využívanou zranitelnost má také plugin pro WordPress.
      CSIRT.CZ
      13. 5. 2024
      Doba čtení: 5 minut
    • Postřehy z bezpečnosti: s umělou inteligencí k lepším kyberútokům

      Tento týden se podíváme na využití AI k lepším kybernetickým operacím, nově se šířící malware Brokewell v Androidu, zneužití chyb v nástrojích Windows a další ohrožení bezpečnosti ve WordPressu.
      Monika Kutějová
      29. 4. 2024
      Doba čtení: 8 minut
    • Aplikace Beeper umí chatovat napříč 14 službami, k dispozici je verze pro Linux

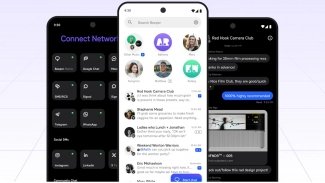
      Univerzální chatovací aplikace Beeper dovoluje používat celkem 14 chatovacích služeb: WhatsApp, Facebook Messenger, Twitter (X), Android SMS, Google Messages (SMS/RCS), Telegram Signal, Matrix, Slack, Google Chat, Instagram, IRC (Libera.chat),…
      Petr Krčmář
      10. 4. 2024
    • Postřehy z bezpečnosti: když utíkají data místo vězňů

      Continuation Flood a xz/lzma už sotva dýchají, podíváme se tedy raději na jeden ironický, jeden ikonický a jeden revoltující únik informací. Projdeme kreativní i fádní SQL injekce a nahlédneme do temnějších zákoutí protokolů.
      CESNET CERTS
      8. 4. 2024
      Doba čtení: 4 minuty
    • Postřehy z bezpečnosti: nový typ DoS útoku na protokoly využívající UDP

      V dnešním díle Postřehů se podíváme na nový typ DoS útoku na UDP protokoly, zranitelnosti umožňující otevírat miliony dveří v hotelech po celém světě nebo pokračující problémy s databází NVD.
      Jan Kopřiva
      25. 3. 2024
      Doba čtení: 7 minut
    • Čistění napadeného WordPressu: jak jsem hledal a vyhodil útočníka z webu

      Co dělat, když váš WordPress někdo napadne a začne uživatele přesměrovávat na phishinovou stránku? Napadený web lze smazat a znovu nainstalovat nebo zkusit vyčistit. Příběh z praxe, kdy se čistění povedlo.
      Jan Vondráček
      16. 1. 2024
      Doba čtení: 9 minut
    • Postřehy z bezpečnosti: napadené e-shopy kradou platební informace

      Ilustrační obrázek
      V dnešních svátečních postřezích se podíváme na možné úniky dat přes varianty ChatGPT, nový JS web injection útok cílící na bankovní účty, skimmery v platebních stránkách e-shopů, dohru útoků členů skupiny LAPSUS$.
      ALEF-CSIRT
      26. 12. 2023
      Doba čtení: 4 minuty
    • Postřehy z bezpečnosti: v PyPI bylo objeveno přes sto balíčků s malwarem

      V dnešním přehledu událostí z bezpečnosti nejprve nakrmíme slepičku PyPI malwarem, necháme se ovanout mrazivým větrem z rudých hvězd, napíšeme si kód s neplatnými instrukcemi a nakonec si opravíme apačské trámy.
      CESNET CERTS
      18. 12. 2023
      Doba čtení: 5 minut
    • Postřehy z bezpečnosti: výrobce vlaků blokoval opravy umělými chybami

      Pravidelná pondělní sonda do světa počítačové bezpečnosti nás tentokrát zavede do drážního provozu. Čekají nás vlaky, servery, routery a slevy. Všechny porouchané, zastaralé, zranitelné či falešné.
      CSIRT.CZ
      11. 12. 2023
      Doba čtení: 5 minut
    • Postřehy z bezpečnosti: budoucnost našich potomků je v pentestingu

      V dnešních postřezích se podíváme na to, s jakou business strategií přišla nová hackerská skupina AlphaLock, na únik dat Samsungu, na vypnutí botnetu IPStorm a v neposlední řadě na bezpečnostní incident v dánském energetickém sektoru.
      ČD - Telematika
      20. 11. 2023
      Doba čtení: 4 minuty
    • Postřehy z bezpečnosti: stáhni soubor a něco si přej

      Dnes se podíváme na nepříjemnou zranitelnost nenápadné knihovny v GNOME, na skvělou budoucnost bez hesel, na další zranitelný plugin pro WordPress nebo taky na další dění kolem směnárny FTX.
      CSIRT.CZ
      16. 10. 2023
      Doba čtení: 4 minuty
    • WordPress nabízí podporu na 100 let za 850 tisíc Kč

      V květnu oslavil redakční systém WordPress 20 let existence a nyní dává světu opožděný dárek. Kdo chce, může si jej zajistit i s 24/7 podporou od WordPress.com na celých 100 let dopředu za částku 38 tisíc dolarů, tedy v přímém přepočtu zhruba…
      David Ježek
      29. 8. 2023
    • Postřehy z bezpečnosti: e-mailové schránky amerických federálních organizací kompromitovány

      Sedm poštovních schránek vedle sebe.
      V dnešním díle Postřehů se podíváme na kompromitované cloudové e-mailové schránky, krádež milionů dolarů ze systémů společnosti Revolut nebo rozhodnutí Evropské komise o předávání osobních údajů do USA.
      Jan Kopřiva
      17. 7. 2023
      Doba čtení: 5 minut
    • Postřehy z bezpečnosti: nová technika process injection

      V dnešním díle postřehů se podíváme na novou techniku injekce kódu do běžícího procesu, na únik dat ze špionážní aplikace, na množství záplat a na ostatní zajímavosti ze světa výpočetní techniky.
      CESNET CERTS
      3. 7. 2023
      Doba čtení: 2 minuty
    • Postřehy z bezpečnosti: pozor na falešné novináře

      V tomto díle Postřehů se podíváme na útočníky vydávající se za novináře, na útoky ransomware na školská zařízení, na návrh nového ZKB, na ChatGPT účty na dark webu a na řadu dalších zajímavostí.
      CSIRT.CZ
      26. 6. 2023
      Doba čtení: 5 minut
    • Postřehy z bezpečnosti: spyware Snake přišel o hlavu při operaci MEDUSA

      V pravidelných pondělních bezpečnostních postřezích se podíváme na úspěch operace MEDUSA, ransomwarový dekryptor White Phoenix, Phishing-as-a-Service službu a kritickou zranitelnost v tiskových serverech.
      ALEF-CSIRT
      15. 5. 2023
      Doba čtení: 4 minuty
    • Postřehy z bezpečnosti: konec světového dne hesel

      V dnešním díle Postřehů se podíváme na kompromitované PHP balíčky, zranitelné WordPress weby, aktualizace Apple zařízení, zranitelnosti routerů Zyxel a také reakce na proběhlý Světový den hesel.
      CESNET CERTS
      8. 5. 2023
      Doba čtení: 3 minuty
    • Postřehy z bezpečnosti: mizerové celé roky řádili u GoDaddy

      V dnešních postřezích se podíváme na nové funkce GitHub Copilota, breach webhostingové společnosti GoDaddy, nový malware cílící na Microsoft IIS servery, nouzový stav v americkém Oaklandu a cryptominingový malware ProxyShellMiner.
      ALEF-CSIRT
      20. 2. 2023
      Doba čtení: 5 minut
    • Postřehy z bezpečnosti: Gootkit je stále aktivní a útočí na zdravotnická zařízení

      Ilustrační obrázek.
      V dnešním díle postřehů se podíváme na chybu vzdáleného spuštění kódu v knihovně JsonWebToken, na útoky na prostředí Kubernetes, na množství záplat a na ostatní zajímavosti ze světa výpočetní techniky.
      CESNET CERTS
      16. 1. 2023
      Doba čtení: 2 minuty
    • Postřehy z bezpečnosti: LastPass kápnul božskou, přišel o data uživatelů

      V dnešních povánočních postřezích se podíváme na bližší informace o úniku uživatelských dat z LastPassu, ukradený zdrojový kód společnosti Okta, novinky v oblasti end-to-end šifrování v Gmailu a XSS v ZOOM Whiteboard.
      ALEF-CSIRT
      27. 12. 2022
      Doba čtení: 6 minut
    • Postřehy z bezpečnosti: 0-day zranitelnost pluginu WPGateway

      V dnešním dílu pravidelných týdenních bezpečnostních postřehů se podíváme na zranitelnost pluginu WPGateway, záplatování RCE zranitelností v IPsec ve Windows, na vždy aktuální phishing a další zajímavosti.
      CSIRT.CZ
      19. 9. 2022
      Doba čtení: 3 minuty
    • Postřehy z bezpečnosti: neotřelá metoda sledování uživatelů na webu

      V dnešním díle se podíváme na krádež kryptoměn na známé burze, zajímavou metodu sledování uživatelů a také to, že aplikace v Google Play s miliony staženími může být malware.
      ALEF-CSIRT
      18. 7. 2022
      Doba čtení: 4 minuty
    • Postřehy z bezpečnosti: bezkontaktní útok na dotykové obrazovky

      Pravidelný týdenní souhrn bezpečnostních novinek. Dnes se podíváme na akci Interpolu, velký update pro hackerský toolkit, zajímavý útok na dotykové obrazovky a další postřehy z bezpečnosti z předchozího týdne.
      ALEF-CSIRT
      20. 6. 2022
      Doba čtení: 5 minut
    • Postřehy z bezpečnosti: deep fake ve službách podvodných krypto platforem

      Dnes se podíváme na využití technologií deep fake k vábení investorů, dále na zranitelnosti Zoomu a WordPress Jupiteru, mimo to se koukneme také na varování vývojářů OS Tails a na další zajímavosti.
      CSIRT.CZ
      30. 5. 2022
      Doba čtení: 3 minuty
    • Online setkání WP Pivo ve středu 30. března

      Hlouček rukou, které drží sklenici s pivem a připíjí si
      Ve středu proběhne další pravidelné online setkání wordpressové komunity WP Pivo. Tématem diskuzí budou tipy z vývojářské praxe – theme.json, bloky, provozování sdíleného jádra WP a tipy od vývojářů WooCommerce pluginů WPify. Účastníci se budou…
      Vláďa Smitka
      29. 3. 2022
    • V sobotu 26. února se koná WordCamp Praha 2022

      Konference o redakčním systému WordPress se v Česku koná již tuto sobotu 26. února 2022 v 9:15 v online prostředí. Letos nejde jen o přednášky k poslechu, organizátoři akci obměnili. Poslouchat celý den něčí monology už je po lockdownových letech…
      freedomdsgnr
      24. 2. 2022
    • WordPress 5.9 Josephine přináší novou práci s tématy vzhledu

      Vývojáři po půl roce představili novou verzi populárního redakčního systému WordPress ve verzi 5.9 s kódovým jménem Josephine. Hlavní novinkou je změna v přístupu k editaci webu, který je nově založen na editovatelných blocích. S tím přichází…
      Petr Krčmář
      26. 1. 2022
    • Postřehy z bezpečnosti: záplaty od mnoha výrobců

      V dnešním díle postřehů se podíváme na záplaty od mnoha výrobců, na nová zadní vrátka, na chybu ohrožující směrovače, na personální změny v Signálu a na ostatní zajímavosti ze světa výpočetní techniky.
      CESNET CERTS
      17. 1. 2022
      Doba čtení: 3 minuty
    • Postřehy z bezpečnosti: zablokování botnetu Glupteba

      V dnešním díle Postřehů se podíváme na konec botnetu Glupteba, na těžbu bitcoinů na zařízeních QNAP, na aktivní zneužívání zranitelností v produktech Hikvision a TP-Link, na škodlivé balíčky v registru NPM a na další zajímavosti.
      CSIRT.CZ
      13. 12. 2021
      Doba čtení: 5 minut
    31–60 / 180
    První strana Předchozí strana 1 2 3 4 5 6 Následující strana Poslední strana

    Komerční sdělení

    • oo_Nethost Váš byznys stojí na softwaru. Jak bezpečný je jeho kód?

    Root.cz
    !nové školení! WAZUH: základy bezpečnostního monitoringu
    VÍCE INFO
    newsletter ČLÁNKY DO MAILU