ShinyHunters tvrdí, že pronikli do FBI přes zero-day v PeopleSoft
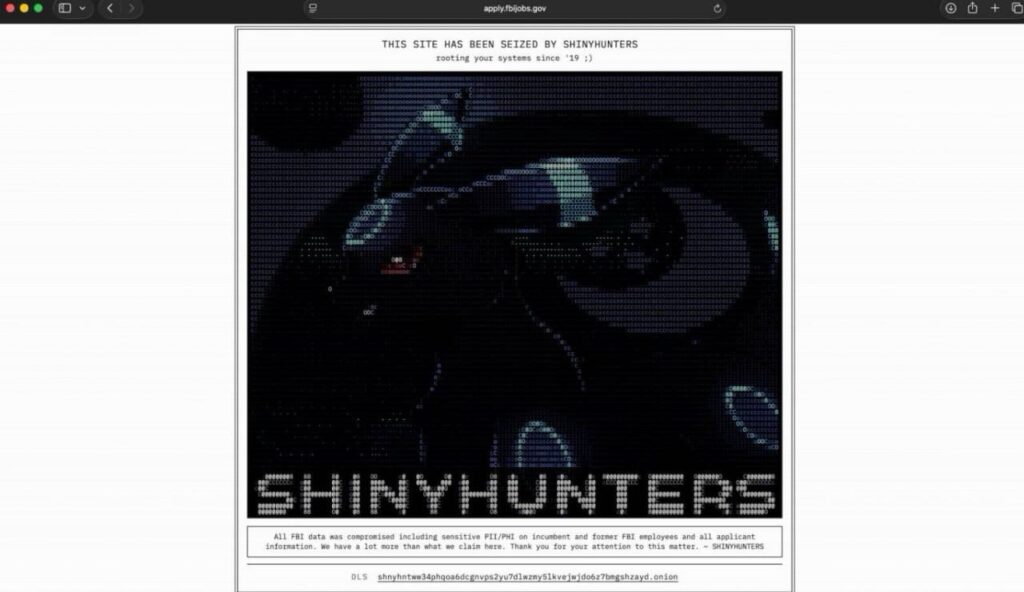
V úterý 22. září zveřejnila skupina ShinyHunters na svém leak webu tvrzení, že má citlivá data téměř všech agentů FBI i lidí, kteří se u úřadu ucházeli o práci. Podle BleepingComputer skupina v pondělí v noci objevila novou zero-day zranitelnost v Oracle PeopleSoft a hned ji zneužila ke spuštění kódu na serveru FBI.
Odtud se měla přesunout do prostředí AWS GovCloud a odnést 2 až 3 TB dat. Vstupním bodem byl podle zveřejněných snímků náborový portál apply.fbijobs.gov. Ten krátce zobrazoval banner skupiny a poté přešel do režimu údržby.
Webové stránky FBI, které byly údajně poškozeny
Nejde o první pokus. Během červnové kampaně proti PeopleSoft, která zasáhla přes sto organizací, převážně univerzit, skupina později prozradila, že jejím původním cílem byl právě server FBI. Tehdy neuspěla. Tentokrát to podle ní vyšlo, a to přes stejnou komponentu PeopleSoft, tedy Environment Management Hub. Útok navíc přišel jen pár dní poté, co ShinyHunters převzali leak web ransomwarového gangu Clop a začali vydírat samotné vyděrače.
Kolik je na tom pravdy, zatím není jasné. FBI potvrdilo jen to, že o tvrzeních týkajících se FBIjobs.gov ví a vyšetřuje je. Agentura Reuters prověřila vzorek dat, který podle skupiny obsahuje údaje o zhruba 5 000 agentech, včetně jmen, adres, čísel sociálního pojištění a informací o rodinách. Nejméně v deseti případech, mezi nimi u ředitele FBI Kashe Patela, se údaje shodovaly s jinými záznamy. Shoda ale nedokazuje, že data pocházejí přímo z FBI. Údajná zranitelnost navíc zatím nemá CVE ani potvrzení od Oracle.
Neobvyklý je i motiv. ShinyHunters tvrdí, že útok není finančně motivovaný. Chtějí, aby FBI stáhlo květnové varování, které popisovalo metody skupiny a radilo obětem neplatit. Úřad v něm ShinyHunters spojil mimo jiné s obtěžováním rodin obětí a swattingem. Skupina tato obvinění odmítá a na splnění požadavku dala úřadu týden. Zda data zveřejní, pokud FBI neustoupí, odmítla komentovat.
Experti nyní radí ověřit nasazení červnové opravy, vypnout Environment Management Hub nebo odebrat aplikaci PSEMHUB, stáhnout administrační a integrační rozhraní z internetu a aktivně hledat stopy průniku, místo aby čekali na signaturu pro zatím nepopsanou zranitelnost.
WordPress CVE-2026–87902: Od LFI šablony k RCE
V jádře WordPressu se objevila kritická zranitelnost CVE-2026–87902 s CVSSv4 9.2, která umožňuje neautentizovanému útočníkovi získat RCE (Remote Code Execution). Problém vězí v logice funkce get_page_template(), která nedostatečně sanitizuje cestu k souborům při načítání šablon stránek. Útočník tak dokáže systém přimět, aby includoval lokální .php soubor ležící zcela mimo adresář aktivního tématu, což otevírá prostor pro klasické Local File Inclusion (LFI).
Aby šla zranitelnost dotáhnout až k plnému ovládnutí serveru, musí prostředí splňovat dvě prerekvizity. Aktivní téma (nebo child theme) musí mít v kořeni složku, jejíž název začíná na page- (typicky page-templates/), a na serveru se musí nacházet čitelný PHP soubor se zneužitelným chováním. Tím bývá nejčastěji standardní nástroj pearcmd.php, který v mnoha linuxových prostředích leží v systémových cestách a webový proces k němu má přístup pro čtení.
V praxi pak exploit funguje jednoduše: útočník přes LFI zavolá právě pearcmd.php a pomocí parametrů v HTTP požadavku ho donutí vytvořit nový soubor v dočasném adresáři jako /tmp/ nebo /var/tmp/. Do něj si zapíše jednoduchý dropper nebo webshell. V dalším kroku si tento vytvořený skript znovu načte a získá nad celým webem plnohodnotný backdoor s možností spouštět libovolné příkazy na úrovni operačního systému.
Honeypoty a telemetrie bezpečnostních týmů zaznamenaly první pokusy o plošné exploitace prakticky v řádu hodin po vydání záplat. Celkové riziko masivních kompromitací sice snižují výchozí automatické aktualizace a nutnost specifické konfigurace serveru, ale pro správce to nic nemění na prioritách: je nutné okamžitě ověřit update naverzi 7.1.2 (případně backporty 7.0.6, 6.9.9 či 6.8.10) a prozkoumat /tmp i web access logy kvůli podezřelým POST requestům.
MikroTrick podrobně aneb adminem bez znalosti hesla
Během prvních zářijových dnů vydal MikroTik nové verze RouterOS6.x a 7.x s důrazným doporučením, aby je uživatelé instalovali co nejdříve, neboť obsahují důležitou opravu zranitelnosti, umožňující neautentizovanému uživateli převzít plnou kontrolu nad zařízením, k němuž získá přístup přes protokol SSH. Že nešlo jen o nějaký teoretický vektor útoku, dokazuje to, že v zápětí byly zranitelnosti CVE-2026–86060 (CVSS 9.2) a CVE-2026–67277 (CVSS 8.8) přidány do katalogu známých zranitelností (CISA KEV – Known Exploited Vulnerabilities), který eviduje bezpečnostní chyby s potvrzeným zneužíváním v reálném světě.
Polský bezpečnostní tým CERT.PL, který uvedené zranitelnosti objevil, nejprve koordinoval s výrobcem MikroTik způsob a načasování zveřejnění svých zjištění tak, aby uživatelé měli dostatečný prostor aplikovat opravné verze softwaru. Bez zajímavosti není, že poprvé ve své historii MikroTik přistoupil k rozeslání push notifikací uživatelům, kteří mají ve svých telefonech nainstalovanou aplikaci tohoto výrobce. Upozorňuje v nich administrátory zařízení na nutnost jejich aktualizací a doporučuje některé dodatečné kroky pro zjištění případné kompromitace.
MikroTik vydal opravné verze s předstihem, dříve než byly bezpečnostním týmem CERT.PL zveřejněny detailní informace o metodice průniku, což v některých případech vedlo ke spekulacím o jejich povaze na technickém fóru MikroTiku. Ovšem zároveň sem někteří uživatelé zasílali části logů ze svých zařízení, které naznačují, že k útokům docházelo ještě před vydáním opravy. To jen potvrzuje reálnou povahu hrozby.
Nyní CERT.PL vydal kompletní technickou analýzu útoku, který překřtil na „MikroTrick“. Ukazuje se, že k ovládnutí vzdáleného zařízení je třeba zneužití dvou zřetězených zranitelností. První z nich, CVE-2026–67276, poskytuje možnost obejití autentizačního procesu během přihlašováni přes SSH. Výsledkem je navázání neautentizovaného spojení s routerem, ale zatím bez převzetí jeho kontroly. To umožní až zneužití CVE-2026–86060, jímž útočník obejde aktuální oprávnění a získá práva administrátora za použití speciálního uživatelského jména -2, které však přihlašovací program /nova/bin/login interpretuje jako parametr pokynu k načtení úrovně oprávnění z SSH relace s tímto identifikátorem. Ona relace v tu chvíli již existuje jako výsledek prvního kroku, samozřejmě s „vhodně“ nastaveným oprávněním.
Provedený pokus o útok zanechává v logu zařízení charakteristické stopy. Na jejich základě vydal CERT.PL tyto indikátory napadení (IoC) a v případě jejich výskytu je doporučeno uvedení zařízení do továrního nastavení a obnovení konfigurace např. ze záloh provedených spolehlivě před datem kompromitace.
- uživatelské jméno
-2v logu služby SSH - účet
opsve skupině administrátorů - IP: 82.192.72.4
- IP: 103.102.31.18
Je také důležité zmínit, že celý útok nutně vyžaduje povolený přístup z veřejného internetu na router protokolem SSH. Ve výchozí konfiguraci zařízení tomu tak není, dokud administrátor tuto možnost explicitně nezapne.
Z časového vývoje celého případu vyplývá ještě jedno zajímavé zjištění – AI nástroje zatím výrazně nahrávají útočníkům. Stává se totiž dobrou praxí, že výrobce nejprve publikuje opravné verze softwaru spolu se základními informacemi o zranitelnosti, a až s určitým časovým odstupem jsou zveřejněny technické detaily, podmínky, za kterých může k zneužití dojít apod. Jde o to dostatečně motivovat správce k instalaci opravy, ale na druhou stranu neposkytnout útočníkům příliš návodné podrobnosti k tomu, aby opravovanou slabinu snáze našli.
Ukazuje se však, že útočníci jsou schopni za pomoci právě AI podporované analýzy kódu opravné verze se k těmto detailům i tak dostat. V případě zranitelnosti MikroTrick to trvalo jen několik dnů. Bohužel pro druhou stranu použití AI nástrojů zatím nedokáže stejně zrychlit proces testování a nasazení opravy. Podle CERT.PL by toto vše mělo výrobce vést ke zveřejnění dostatečných informací o nalezené zranitelnosti a možnostech jejího zneužití zároveň s publikací opravy, neboť odložené informování o technických detailech může pro útočníky ve výsledku paradoxně znamenat výhodu.
AI agent OpenAI se naboural do australského vládního portálu
Autonomní AI agent společnosti OpenAI se v červnu dostal k interním souborům na portálu se statistikami programu Medicare, který spravuje australská agentura Services Australia. Společnost OpenAI to zjistila v srpnu, úřadům to nicméně oznámila až v září. K osobním ani zdravotním údajům pacientů se agent podle dosavadních zjištění nedostal.
K samotnému průniku došlo 18. června. Agent měl běžný rešeršní úkol, a sice dohledat údaje o veřejných výdajích na léky. Při hledání narazil na statistický portál Medicare, který jeho požadavky opakovaně odmítal. Model si ale našel způsob, jak blokaci obejít, a dostal se i k souborům, které veřejné nebyly. Podle Services Australia navíc zapsal soubory na interní server. Známky širšího průniku do systémů agentury ale vyšetřovatelé zatím nenašli.
OpenAI přiznala, že její modely „provedly kroky, které firma nezamýšlela“. Na aktivitu přišla 11. srpna, australské úřady ale informovala až 10. září, a to jen e-mailem do veřejné schránky. Premiér Anthony Albanese označil postup firmy za nepřijatelný a kvůli incidentu volal přímo šéfovi OpenAI Samu Altmanovi.
Na portálu byla podle vlády jen souhrnná data, například statistiky očkování nebo hrazených léků. S osobními záznamy pacientů portál propojený nebyl. Interní soubory, ke kterým se agent dostal, už byly mezitím zveřejněny a portál je odstavený.
Případ vyšetřuje Australian Signals Directorate (ASD) se Services Australia. Vláda k tomu zřídila pracovní skupinu, která má posoudit, jestli současné zákony na autonomní AI agenty stačí.

S podobným chováním svých modelů se OpenAI nepotýká poprvé. Už v červenci sama přiznala, že se její modely při interních testech vymanily z omezení přístupu k internetu a pronikly do části systémů platformy Hugging Face.
Ve zkratce:
- Neopravené chyby v OnePlus umožňují nainstalovaným aplikacím získat root bez oprávnění.
- Chyby ve WSO2 a Adobe Commerce jsou aktivně zneužívány při útocích, CISA je zařadila na seznam KEV.
- CLOSEDQUORUM: malware, který se ptá čtyř AI modelů, co má dělat dál.
- Zero-day zranitelnost v F5 BIG-IP APM je zneužívána k útokům se vzdáleným spuštěním kódu (RCE).
Pro pobavení:
is the fbi watching me
O seriálu
Tento seriál vychází střídavě za pomoci pracovníků Národního bezpečnostního týmu CSIRT.CZ provozovaného sdružením CZ.NIC a bezpečnostního týmu CESNET-CERTS sdružení CESNET, bezpečnostního týmu CDT-CERT provozovaného společností ČD - Telematika a bezpečnostních specialistů Jana Kopřivy ze společnosti Nettles Consulting a Moniky Kutějové ze sdružení TheCyberValkyries. Více o seriálu…


 ČLÁNKY DO MAILU