Phishing, který existuje jenom u vás
Co se dozvíte v článku
- Phishing, který existuje jenom u vás
- CSIRT.CZ spustil projekt Strážci internetu
- Zranitelnosti PaperCut byly použity při útocích na školy
- SAP opravuje zranitelnost s CVSS 10.0 umožňující RCE
- Google Play Early Access zneužíván k šíření podvodných aplikací
- Ostrý start ohlašovacích povinností podle evropského zákona o kyberresilienci
- Podvodná síť DoppelCart zneužívá více než 119 tisíc domén
- Čínsky mluvící útočníci používající AI cílí na vládní cíle v Asii
- UEFI Shell jakožto zadní vrátka Secure bootu
- Ruští aktéři cílí na uživatele Signalu, NÚKIB radí
- Vibe coding může firmu vyjít na stovky milionů korun
- Ve zkratce
- Pro pobavení
Nový phishingový útok vytváří útočnou stránku až v prohlížeči oběti. Tím se vyhne detekci pomocí klasických nástrojů. Místo standardního sociálního inženýrství, které má za cíl přesvědčit uživatele k návštěvě statické webové stránky, tato kampaň generuje URL adresu blobu, která vykreslí phishingovou stránku do prohlížeče cíle. Tím se snižuje pravděpodobnost, že bezpečnostní skenery detekují e-mail se sociálním inženýrstvím nebo statickou adresu phishingové stránky.
Útok začíná e-mailem s vizualizací à la Docusign a připojenou pozvánkou z kalendáře. Pozvánka z kalendáře je pro útok irelevantní, ale e-mail vypadá jako legitimní obchodní komunikace. Následně je uživatel přesměrován do Microsoft Teams, kde se poté načte externí zdroj hostovaný na cdn.bloom[.]io. Právě tento zdroj je prohlížečem převeden na URL adresu blobu, která vykreslí phishingovou stránku tak, že existuje pouze v prohlížeči.
CSIRT.CZ spustil projekt Strážci internetu
Vyslyšeli jsme volání, abychom zjednodušili reportování podvodných stránek, a spustili jsme projekt Strážci internetu. Pomocí rozšíření pro prohlížeče nám tak odborná i laická komunita může snadno oznamovat phishingové a další nebezpečné stránky. Více informací k projektu v blogpostu o občanské společnosti století internetu.
Zranitelnosti PaperCut byly použity při útocích na školy
Výzkumníci ze společnosti Arctic Wolf prozkoumali, jakým způsobem útočníci zneužívají dvě nedávno objevené zranitelnosti v softwaru PaperCut, CVE-2026–81578 a CVE-2026–82078, k útokům na vzdělávací sektor v USA a Evropě, konkrétně jak kombinují obcházení ověřování se vzdáleným spuštěním kódu pro spouštění příkazů, provádění průzkumů a vytváření privilegovaných účtů.
Po zneužití zranitelnosti byly zjištěny akce, ke kterým patří distribuce nástrojů pro sběr dat registru Windows, datových částí Java souvisejících s Metasploit/Meterpreter a příkazů používaných k identifikaci hostitelů, uživatelů, procesů a citlivých konfiguračních dat. Výzkumníci také zjistili, že lsa_collect.exe extrahuje klíče registru pro obnovení spouštěcího klíče systému Windows, což by mohlo útočníkům poskytnout přístup k databázi SAM a uloženým přihlašovacím údajům.
Bezpečnostní odborníci by měli zkontrolovat server.log soubory, zda neobsahují známé známky zneužití zranitelnosti, a vyhledat neobvyklé pětimístné soubory s příponami .class, .cmd nebo .out. Dále by měli zkontrolovat nástroje pro získávání přihlašovacích údajů, neočekávané privilegované účty, jako je Administrator17, podezřelé požadavky na /custom/pcp_*.txt a velké soubory stahované pomocí python-requests.
SAP opravuje zranitelnost s CVSS 10.0 umožňující RCE
Podnikový systém SAP (ERP), který firmy používají pro řízení svých hlavních procesů, jako jsou finance, výroba nebo logistika, obsahoval bezpečnostní zranitelnost CVE-2026–44756 typu memory corruption nazvanou Overpass. Zranitelnost objevila a popsala na svém blogu SAP bezpečnostní společnost Onapsis.
Chyba spočívá v tom, jak jádro SAP zpracovává Extended Passport (EPP), modul pro analýzu a monitoring komunikace mezi SAP a non-SAP systémy. Na vině je nedostatečná validace vstupních dat během deserializace EPP dat. Zranitelnost získala nejvyšší skóre, exploitaci lze provést vzdáleně a bez autentizace. Útočník pošle speciálně upravené požadavky obsahující poškozené hlavičky, které jsou EPP zpracovány, a následně jsou vykonány příkazy v operačním systému. Protože EPP zpracování dat sdílí kód kernelu s dalšími protokoly, chyba je zneužitelná přes webovou vrstvu, SAP GUI každého připojeného uživatele a z RFC vrstvy, která spojuje jednotlivé SAP systémy.
(JP Perez-Etchegoyen, 2026).
Zranitelnost byla opravena v patch cyklu „SAP Security Patch Day – September 2026“ dne 8. 9. 2026 spolu s dalšími 18 zranitelnostmi (4 z nich ohodnoceny CVSS skóre 9.0 nebo více).
Google Play Early Access zneužíván k šíření podvodných aplikací
Bezpečnostní výzkumníci odhalili rozsáhlé zneužívání programu Google Play Early Access, který umožňuje vývojářům zpřístupnit aplikace uživatelům ještě před jejich oficiálním vydáním. Útočníci tento mechanismus využívají k šíření tisíců podvodných aplikací, které uživatelům slibují například finanční odměny, výhry, kryptoměny, dárkové karty nebo přístup k placenému obsahu. Aplikace v režimu Early Access přitom nemohou získávat veřejná hodnocení ani recenze, takže uživatel nemá k dispozici běžný způsob, jak si před instalací ověřit jejich důvěryhodnost. Výzkumníci například narazili na aplikaci napodobující hru Grand Theft Auto s názvem „Vice Streets: Open World“, která zaznamenala více než milion stažení, přestože u ní nebylo žádné hodnocení ani recenze.
K šíření aplikací útočníci využívají především reklamu na sociálních sítích, například TikToku a Facebooku. V některých případech používají také videa vytvořená pomocí umělé inteligence, která napodobují známé osobnosti a propagují údajné snadné způsoby, jak získat peníze. Po instalaci aplikace může uživatel skutečně vidět připsanou odměnu, při pokusu o její výběr ale zjistí, že není možné splnit požadovaný limit. Provozovatelé tak vydělávají především na zobrazované reklamě. Kromě aplikací slibujících odměny byly objeveny také falešné čtečky PDF, QR skenery, nástroje pro sledování telefonu nebo hry napodobující známé tituly.
Ostrý start ohlašovacích povinností podle evropského zákona o kyberresilienci
V polovině září začínají naplno platit kritické milníky spojené s evropským Aktem o kyberresilienci (CRA). Pro vývojáře softwaru a hardwaru to znamená start přísných ohlašovacích lhůt pro nově objevené, aktivně zneužívané zranitelnosti a incidenty. Analytici upozorňují, že řada inženýrských týmů má stále problémy s rychlou inventarizací softwarových komponent (SBOM) a dodržením těchto časových limitů. Oficiální implementační příručku najdete na zdigital-strategy.ec.europa.eu.
Podvodná síť DoppelCart zneužívá více než 119 tisíc domén
Bezpečnostní startup Nebty odhalil rozsáhlou podvodnou síť nazvanou DoppelCart, která čítá přibližně 119 000 domén a imituje přes 44 000 legitimních značek. Falešné e-shopy, z nichž většina využívá doménovou příponu .shop, lákají zákazníky prostřednictvím marketingových kampaní na sociálních sítích a vyhledávačích především na extrémní slevy až 65 %.
Stránky útočníci klonují pomocí automatizovaných šablon vč. produktových katalogů, obrázků a struktury stránek přímo ze serverů legitimních firem, což navíc napadeným subjektům způsobuje vážné reputační škody kvůli stížnostem na nevyřízené reklamace.
Během samotného procesu nákupu navíc útočníci získávací citlivé údaje pomocí skriptů komunikujících přes protokol WebSockets. Zloději takto v reálném čase získávají čísla platebních karet, bezpečnostní kódy CVV, osobní kontakty, adresy a dokonce i jednorázové autorizační kódy (OTP) od bank. Výzkumníci potvrdili, že jde o vysoce sofistikovaný podvod a proto vytvořili veřejnou databázi, kde si zneužité firmy mohou ověřit, zda se staly terčem této kampaně. V databázi se nachází i e-shopy cílené na české zákazníky.
Čínsky mluvící útočníci používající AI cílí na vládní cíle v Asii
Čínsky mluvící hackeři začali ke kybernetickým útokům na vládní a vzdělávací instituce v Asii využívat populární modely umělé inteligence, jako jsou Claude, Qwen a DeepSeek. Podle zjištění analytiků si útočníci vytvořili vlastní systém s názvem SecFlow, který funguje jako automatický koordinátor. Tento systém rozděluje složité hackerské úkoly – od úvodního vyhledávání slabin systému až po samotný průnik a krádež dat – specializovaným AI agentům.
Mezi zasažené cíle patřily například tchajwanské historické archivy, indonéské ministerstvo zahraničí nebo průmyslové a vládní systémy ve Vietnamu a samotné Číně – a není to poprvé, kdy se kampaň na podobném principu objevila.
UEFI Shell jakožto zadní vrátka Secure bootu
Výzkumník Stas Lyakhov ze společnosti Eclypsium popsal techniku, pomocí níž může útočník obejít Secure Boot i přes standardní ochrany, které mají spouštění UEFI Shellu zabránit. Zranitelnost nese identifikátor VU#718077 od CERT/CC a je sledována pod několika CVE.
Podstatou problému je logická chyba v procesu odstraňování bootovacích možností. Útočník disponující root právy může v operačním systému vytvořit více dodatečných bootovacích záznamů odkazujících na UEFI Shell, nově vzniklé položky pak při kontrole uniknou, a neodstraní se. Cestou přes Shell a jeho startovací skripty pak lze modifikovat prostředí před samotným startem systému, přepsat hodnoty v paměti související se Secure Bootem a spustit libovolný kód ještě před načtením operačního systému.
Dopadem je to, že kód spuštěný ve fázi pre-bootu umožňuje získat trvalý přístup, například načíst škodlivé bootovací komponenty či software na úrovni jádra, který přežije restart systému a v některých případech i reinstalaci operačního systému. Taková aktivita navíc snižuje účinnost bezpečnostních kontrol na úrovni OS a řešení typu EDR. Následkem chyby je v konečném důsledku kompletní obejití Secure Bootu včetně libovolného čtení a zápisu fyzické paměti, tj. de facto instalace bootkitu.
Postižené jsou platformy postavené na UEFI firmware různých výrobců, mimo jiné AMI (Aptio, CVE-2026–33197), Insyde Software, GIGABYTE a Cisco, u nějž je varianta sledovaná jako CVE-2026–20293 pro servery UCS a další zařízení.
Postižení výrobci integrují opravy od AMI do svých buildů a nasazují aktualizace BIOSu (např. AMI fix ověřen zavedením aktualizovaného BDS modulu, u Cisco vyšlo bezpečnostní doporučení). Doporučení je průběžně instalovat dostupné BIOS/firmware aktualizace.
Ruští aktéři cílí na uživatele Signalu, NÚKIB radí
Národní úřad pro kybernetickou a informační bezpečnost (NÚKIB) upozorňuje na cílené phishingové kampaně zaměřené na uživatele komunikační aplikace Signal. Tyto aktivity jsou spojovány zejména s aktéry napojenými na Ruskou federaci a jejich cílem je získání přístupu ke komunikaci obětí prostřednictvím zneužití nepozornosti uživatelů.
Vzhledem k oblibě aplikace Signal mezi exponovanými osobami a k výskytu kybernetických incidentů, které jsou s ní v České republice spojeny, vydává NÚKIB spolu s analýzou i doporučení pro její bezpečné používání.
Vibe coding může firmu vyjít na stovky milionů korun
Vibe coding je bezesporu skvělá věc, má ale svá úskalí, jak vyplývá ze zprávy Veracode 2026 GenAI Code Security Report. O výsledcích zprávy informoval také server SD Times, podle kterého se míra zabezpečení AI generovaného kódu napříč více než stovkou sledovaných modelů dlouhodobě nemění.
Bezpečnost kódu se od loňska prakticky nepohnula. Veracode sleduje výkon jednotlivých jazykových modelů od začátku programu napříč čtyřmi testovacími vlnami. Průměrná úspěšnost v bezpečnostních testech dosahuje padesáti šesti procent, tedy prakticky beze změny oproti loňskému měření.
Modely přitom generují syntakticky funkční, tedy zkompilovatelný kód téměř ve sto procentech případů. Jakmile se ale testuje odolnost vůči bezpečnostním chybám bez explicitního zadání bezpečnostních pravidel, úspěšnost padá na zmíněných šestapadesát procent, respektive chyba se objeví ve čtyřiačtyřiceti procentech generovaných řešení.
Ve zkratce
- Microsoft záplatoval rekordních 974 zranitelností, včetně dvou aktivně zneužívaných
- ZionSiphon malware cílí na tlak a množství chlóru ve vodárnách
- Nová chyba typu „zero-day“ v Microsoft Defenderu s názvem „ShieldCrash“ umožňuje získat systémová oprávnění
- Mantax Otax – nový androidí malware sází na kombinaci šifrování, vydírání a masivního krádeže dat.
- Nová analýza linuxového malwaru spojeného s útoky na produkt F5 BIG-IP APM
Pro pobavení
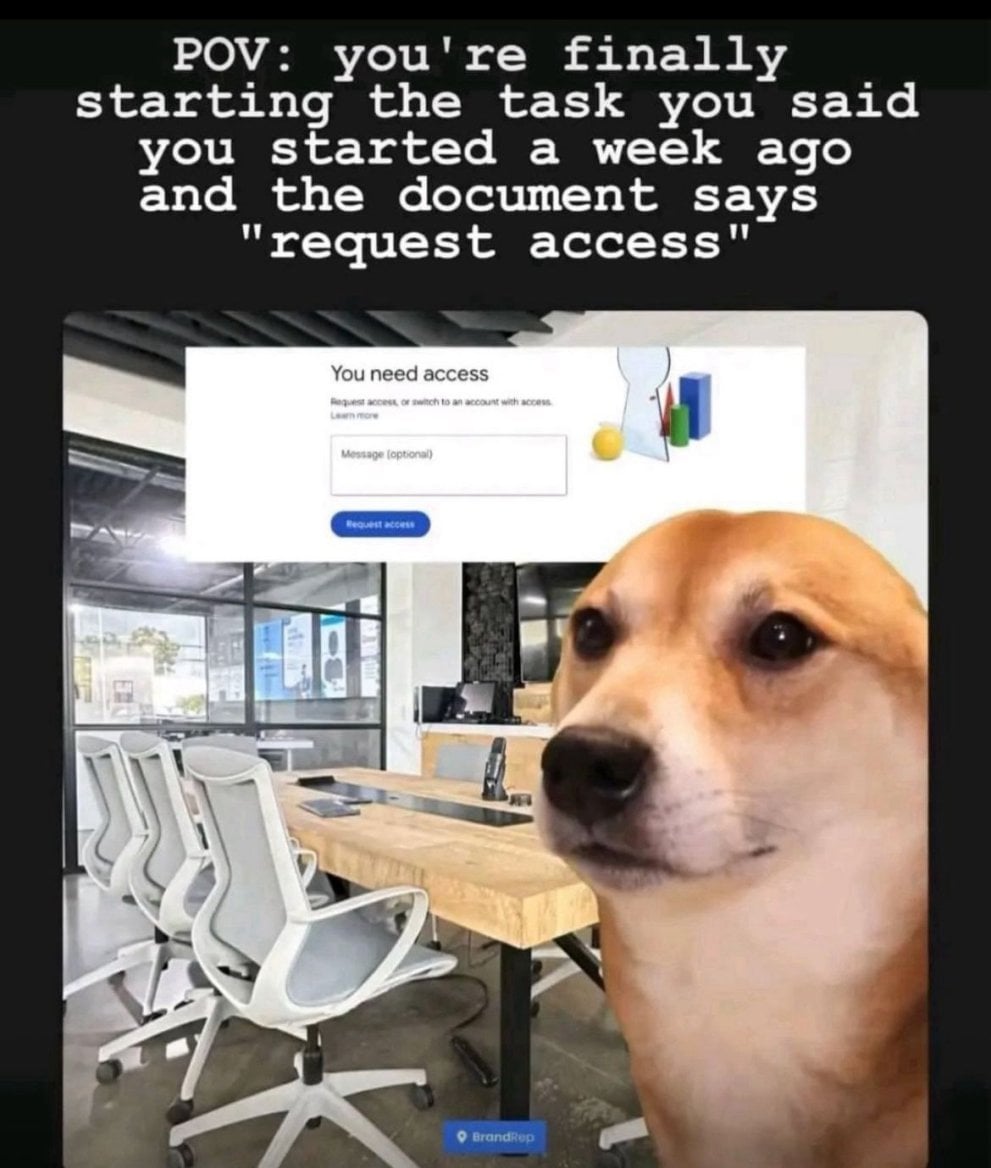
Žádný spěch
O seriálu
Tento seriál vychází střídavě za pomoci pracovníků Národního bezpečnostního týmu CSIRT.CZ provozovaného sdružením CZ.NIC a bezpečnostního týmu CESNET-CERTS sdružení CESNET, bezpečnostního týmu CDT-CERT provozovaného společností ČD - Telematika a bezpečnostních specialistů Jana Kopřivy ze společnosti Nettles Consulting a Moniky Kutějové ze sdružení TheCyberValkyries. Více o seriálu…


 ČLÁNKY DO MAILU