
Reach
SSH klientů vzniká každý rok několik, takže u Reach je na místě otázka, proč zrovna tenhle. Autor má odpověď připravenou: PuTTY se dvacet let nezměnilo, MobaXterm je jen pro Windows a vypadá podle toho, a Termius chce předplatné za věci, které by měly být zadarmo. Reach je napsaný v Rustu, běží na Windows, macOS, Linuxu a také na Androidu a místo přibaleného Chromia používá webview systému, takže je malý a s pamětí šetří.
SSH řeší vlastní implementací nezávislou na OpenSSH. Základ je klasika: terminál s taby a rozdělenými okny, SFTP prohlížeč, který se chová jako běžný správce souborů včetně přetažení souboru na plochu, uložená spojení se složkami a štítky, skok přes bastion a import hostitelů z ~/.ssh/config. Hesla jsou na disku šifrovaná, ne v textovém konfiguráku.
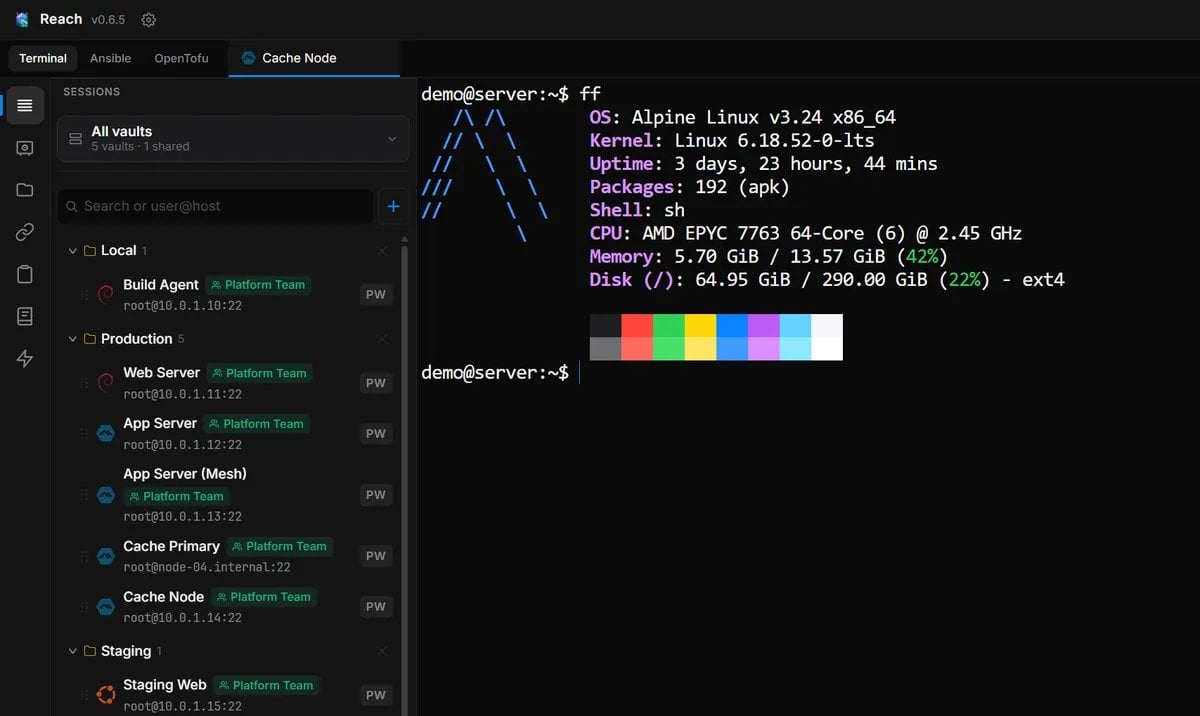
Zajímavější je to, co je navíc. V nastavení jsou tři přepínače, Ansible, OpenTofu a Databáze, a po instalaci jsou všechny vypnuté, takže Reach na první pohled vypadá jako obyčejný klient. Databázová část je překvapivě dospělá. Připojí se k PostgreSQL, MySQL, MariaDB, SQL Serveru, SQLite i Redisu, klidně přes už otevřené SSH spojení, tabulky edituje v mřížce, napovídá názvy sloupců ze živého schématu a při změně struktury tabulky ukáže vygenerovaný ALTER dřív, než ho pustí.
Cokoli, co maže nebo sahá na všechny řádky, se nejdřív zeptá. Spojení označené jako produkční se ptá na každou změnu a to označené jen pro čtení zápis rovnou odmítne. Do tabu se vejde i RDP plocha nebo sériová konzole ke switchi a terminál jde sdílet s druhým člověkem přes WebRTC bez serveru uprostřed. Instalátory nejsou podepsané, autor na certifikát nemá a v README to říká na rovinu. Licence je MIT.
uefisettings
Změna nastavení v BIOSu obvykle znamená restart, klávesu F2 v pravou chvíli a klikání v modrém menu. U serveru v datacentru na druhém konci města to nepřipadá v úvahu. uefisettings z projektu LinuxBoot proto nastavení UEFI čte a zapisuje rovnou z běžícího Linuxu. Původně vznikl pro serverový hardware z Open Compute Project, ale částečně funguje i na běžných deskách a noteboocích. Napsaný je v Rustu a instaluje se přes cargo. Používání je jednoduché:uefisettings get 'Enable Intel(R) TXT' vrátí hodnotu položky,uefisettings set 'Pending operation' 'TPM Clear' ji změní. Názvy položek jsou přesně ty, které jsou vidět v setupu, žádné tajné kódy. Výstup umí JSON, takže se s nástrojem dobře skriptuje.
Uvnitř jsou dva různé příběhy. Na běžných deskách firmware vystavuje adresu své databáze HII, což je binární popis všech formulářů, které se v setupu proklikávají. uefisettings si ji vytáhne z paměti, rozebere na otázky a odpovědi, a zápis pak znamená spočítat správný offset a přepsat proměnnou v efivarfs. Formuláře jde nechat vypsat i v čitelné podobě.
Servery HPE jdou vlastní cestou a HII nevystavují. Místo toho mají Redfish přes správní čip iLO, který uefisettings volá lokálně přes zařízení /dev/hpilo, bez hesla a bez sítě. Tento protokol HPE nikde nedokumentuje a ovládá ho uzavřená knihovna, kterou autoři podle licence nesměli rozebírat. Signatury funkcí si tedy odvodili z otevřeného pythonového nástroje HPE, který tu knihovnu volá, a zjištění sepsali do dokumentace. Releasy na GitHubu nejsou, verze je z crate. Licence je BSD-3-Clause.
AJEAN
U lokálního jazykového modelu je samotný model ta snazší část. Kolem něj chybí webové rozhraní, paměť, nástroje, aby model mohl něco skutečně udělat, a přístup zvenku. AJEAN to všechno dává do jednoho binárního souboru v Go. Inferenci nechává na llama.cpp, které si ale kompiluje sám: příkazem ajean llamacpp install stáhne zdrojáky a přeloží je pro grafiku, kterou v počítači najde, ať je od firmy Nvidia, AMD nebo Applu. Pokud grafiku najde, ale chybí k ní toolkit, vypíše, co doinstalovat.
Žádný kontejner, žádné přepínače CMake. Běží to jako dvě služby, jedna drží model a druhá servíruje rozhraní a OpenAI-kompatibilní endpoint pro cizí nástroje. Důvod je prostý, rozhraní jde restartovat okamžitě, zatímco model se načítá dlouho a není proč ho shazovat. Konfigurace jsou presety, přepnutí presetu nahraje jiný model, a preset může ukazovat i ven, na cizí API nebo do cloudu, čímž uvolní lokální grafiku.
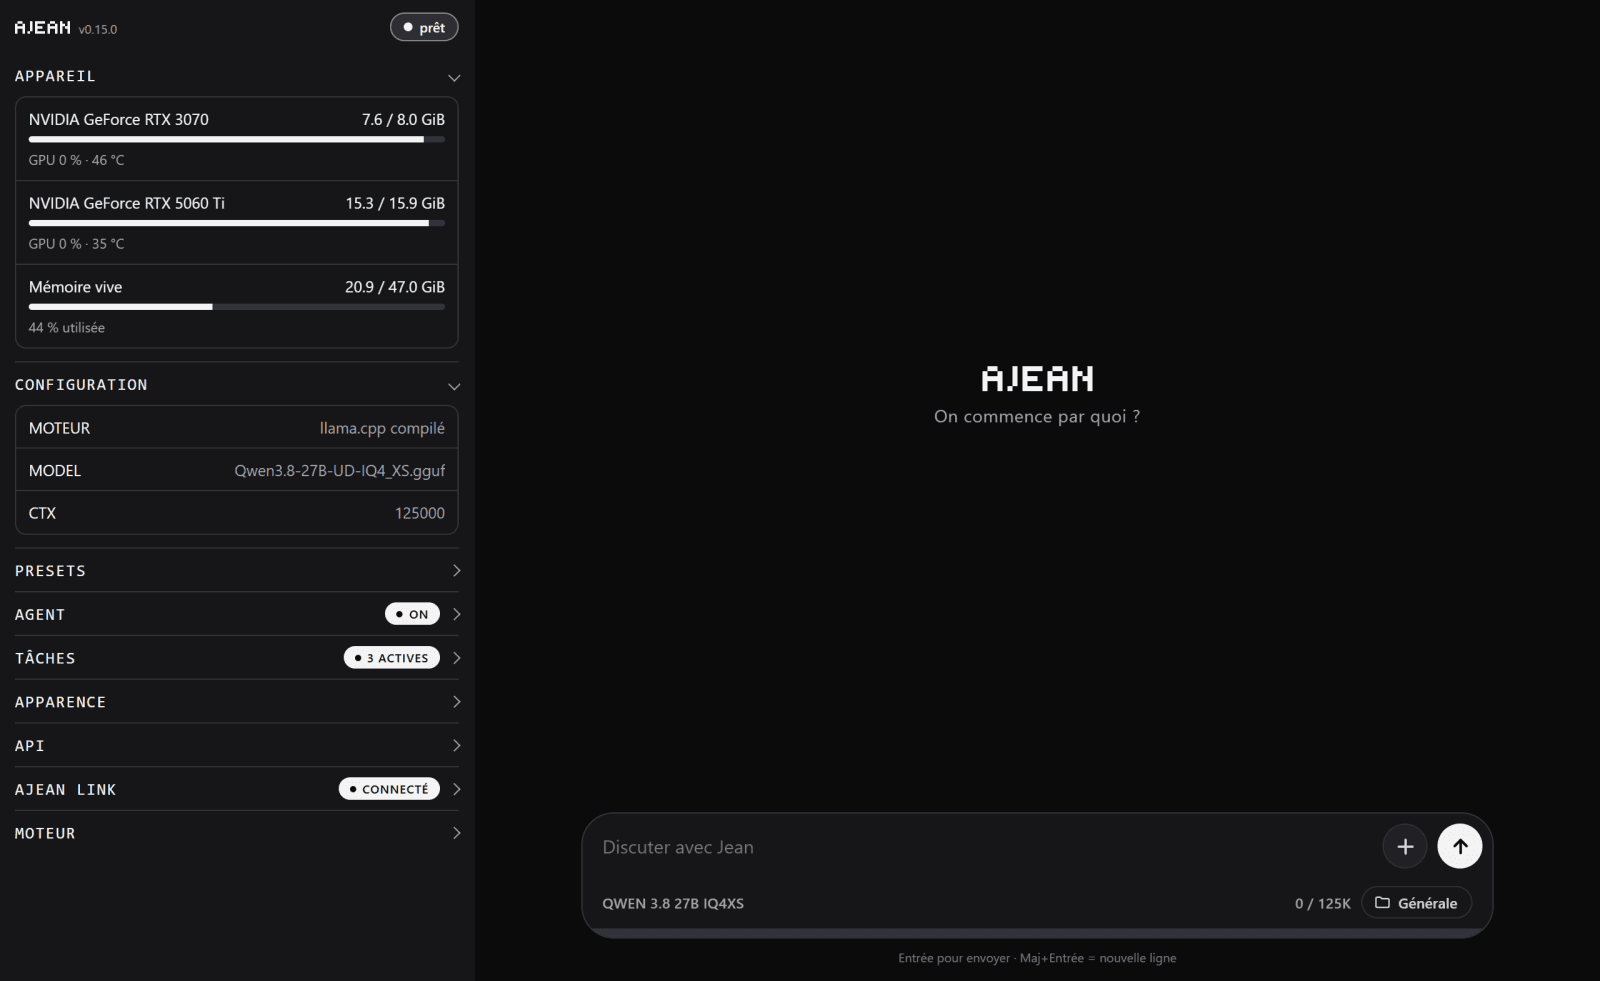
Nástroje se zapínají jedním příkazem ajean agent on. Model pak dostane terminál, zápis souborů, trvalou paměť v Markdownu, čtení webu a nástroje z MCP serverů, které se nastavují stejným JSONem jako v Claude Desktop. Zvlášť se zapíná ovládání prohlížeče, kdy AJEAN pustí skutečný Chrome a model v něm kliká a píše. Prvky na stránce hledá podle stromu přístupnosti, ne podle screenshotů, takže to zvládne i malý model bez podpory obrázků. Co není zapnuté, model vůbec nedostane, aby si to nemohl vymyslet.
Data na disku je možné šifrovat klíčem, který zůstává jen v prohlížeči uživatele. Vzdálený přístup řeší služba ajean.link, na kterou se domácí stroj připojí sám, takže se neotevírají porty a funguje to i za CGNAT. Chat přes relé je šifrovaný end-to-end a relé vidí jen to, že stroj běží a jaký má model. Tohle je jediná placená část, 4,80 eura měsíčně, zbytek je zdarma. Binárky jsou pro Linux, macOS i Windows, projekt je francouzský a dokumentace je v obou jazycích. Licence je MIT.
WifiWand
WifiWand je gem pro Ruby, který ovládá Wi-Fi na macOS a Ubuntu. Pod ním jsou obyčejné systémové nástroje, na Macu networksetup, na Ubuntu nmcli a spol., ale rozdíly mezi nimi schovává jedna sada metod se stejnými názvy. Stejná věc proto funguje jako příkaz v terminálu, jako interaktivní shell i jako knihovna ve vlastním skriptu. Instaluje se jako gem wifi-wand, spouští se ale bez pomlčky jako wifiwand, a vyžaduje Ruby 3.2 nebo novější.
Z terminálu vypíše stav Wi-Fi, sítě, DNS a internetu jedním řádkem, ukáže dostupné sítě, připojí se, nebo Wi-Fi vypne a zapne. Umí vykreslit QR kód aktuální sítě rovnou do terminálu, hlídat změny stavu a zapisovat je do logu, a příkaz till počká, dokud nezačne fungovat internet, což se hodí ve skriptech. Autor dává za příklad přehrání hlášky „Internet connected", až se připojení konečně chytne.
Nejlepší je interaktivní shell nad pry. Příkazy WifiWandu jsou v něm normální Ruby metody, takže se výsledky dají filtrovat a skládat, třeba jedním řádkem zapomenout všechny uložené sítě, jejichž název začíná na jméno hotelu z dovolené před třemi roky. Má to i odvrácenou stranu, kterou autor v README popisuje docela pobaveně. Lokální proměnná x v shellu zastíní metodu x, která ukončuje program, a když se ve volání File.write(x, info) zapomenou uvozovky kolem názvu souboru, Ruby usoudí, že x je metoda, a shell prostě skončí.
Verze 3 rozbila zpětnou kompatibilitu, přejmenovala spustitelný soubor a booleovské přepínače teď chtějí explicitní hodnotu, tedy -v true místo pouhého -v. Na macOS 14 a novějších je navíc po instalaci nutné spustit wifiwand-macos-setup, který nainstaluje malou pomocnou aplikaci ve Swiftu a požádá o přístup k polohovým službám. Bez toho macOS názvy okolních sítí nevydá a místo nich vrátí „redacted". Může za to Apple, který v macOS 14.4 vypnul utilitu airport, na které gem dřív stál. Licence je Apache 2.0.
Blbinka
Super Mario 64 byl v roce 1996 důvod, proč si koupit Nintendo 64. Vývojář vystupující jako Tobi teď ukázal, že by ho bylo možné rozjet i na jeho předchůdci, Super Nintendu, tedy na konzoli, která 3D grafiku vůbec neuměla. Trik je v kazetě.
Několik her pro SNES, nejznámější Star Fox, mělo v cartridgi přibalený vlastní grafický čip Super FX, a právě na něm celá věc běží. Původní engine samozřejmě nebylo možné použít a Tobi napsal nový, ale levely, modely, animace i textury jsou z původní hry. Výsledek podle Hackadaye „naprosto funguje, když člověk hodně přimhouří oči".
Obraz se kreslí odzadu dopředu, protože čip nezná Z-buffer, a do 2 MB paměti kazety se celé levely nevejdou, takže se z nich bude muset něco vyhodit. Nintendo podle jedné fámy kdysi o hře Super Mario FX uvažovalo, důkaz pro to není žádný. Jak poznamenal jeden komentující, od úniku dekompilovaného zdrojáku se z otázky „rozjede to Doom?" stala otázka „rozjede to Mario 64?".


 ČLÁNKY DO MAILU