
cezar
cezar je lokální kokpit pro paralelní běh kódovacích AI agentů. Zadáte úkol, vyberete workflow a agenta; nástroj pak úlohu rozjede ve vlastním gitovém worktree a v prohlížeči živě tečou jednotlivé kroky, volání nástrojů i jejich výsledky, spotřebované tokeny, cena a spotřeba paměti.
Spustit lze klidně celý stoh úloh, několik jich běží zároveň (ve výchozím stavu dvě) a zbytek stojí ve viditelné frontě, která přežije i restart. Instalace je jediný příkaz: v adresáři repozitáře stačí npx cezar-cli a kokpit naběhne na localhost:4321. Žádné API klíče, žádná databáze; cezar volá agentní CLI, do kterých jste už přihlášeni, takže se platí z vašeho předplatného.
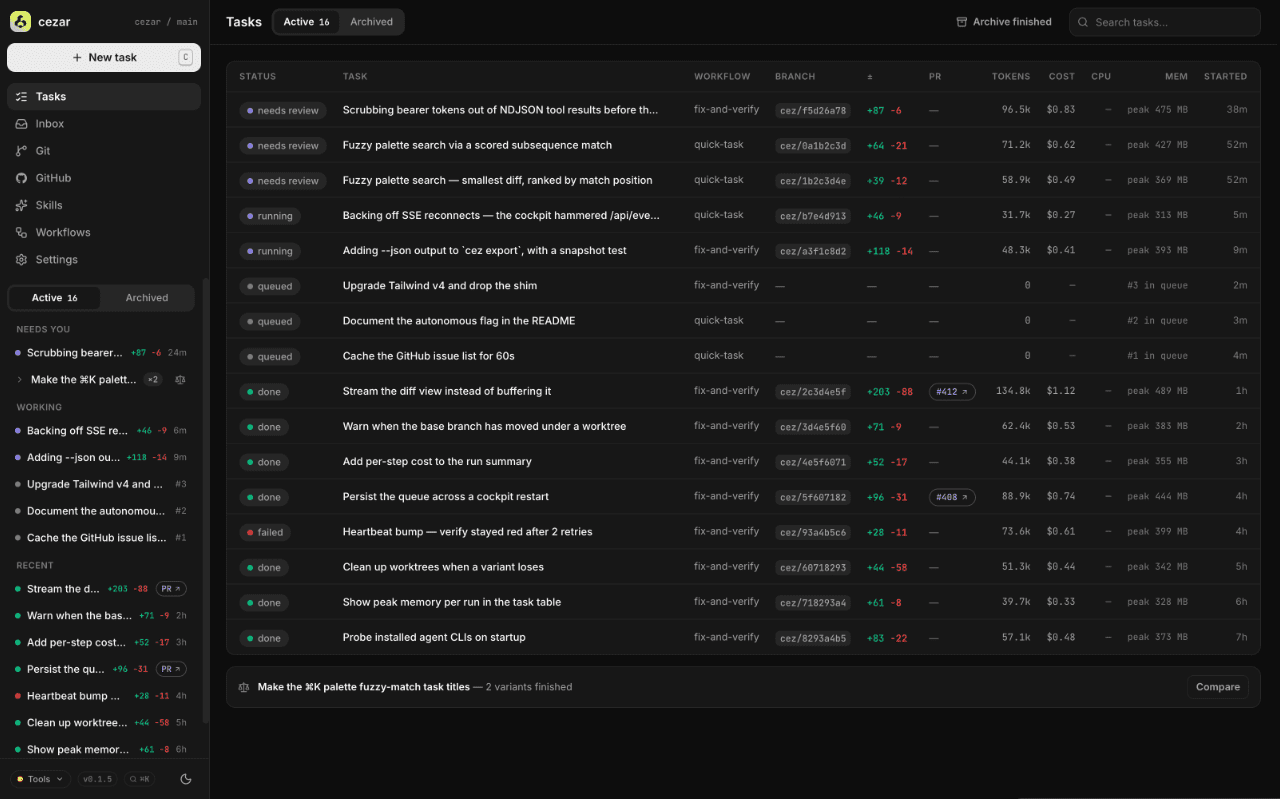
Workflow je krátké YAML s posloupností agentních kroků a shellových kontrol, kde neúspěšná kontrola umí skočit zpátky na dřívější krok a přilepit svůj výstup do promptu. Agentní backend jde nastavit v konfiguraci, u jednotlivé úlohy i u jednotlivého kroku, což dovolí kombinace typu „naimplementuj Codexem, zkontroluj Claudem"; vedle nich jsou k dispozici experimentální OpenCode a pi.
Tu samou úlohu lze pustit dvakrát nebo třikrát v oddělených worktree, výsledné diffy porovnat vedle sebe a vybrat vítěze. Nic se přitom nemerguje samo. Stav žije v .ai/cezar/ jako obyčejný JSON, NDJSON a Markdown, a protože kokpit je responzivní webová aplikace nad SSE, dá se cezar postavit na VPS a hlídat frontu z mobilu. Licence je MIT.
FlyEnv
FlyEnv je desktopová aplikace, která spravuje kompletní lokální vývojové prostředí na Windows, macOS i Linuxu. Nabízí se jako moderní náhrada XAMPPu, MAMPu, Laragonu nebo Laravel Herdu, ovšem s výrazně širším záběrem než jen PHP. Vše běží nativně na operačním systému, bez kontejnerů. Autor si přitom nehraje na to, že Docker překonal: obě řešení se podle něj částečně překrývají, ale míří jinam.
Kde je cílem reprodukovatelnost a shoda s produkcí, tam je pořád lepší kontejner; FlyEnv chce naopak ubrat režii při každodenním lokálním vývoji. Seznam toho, co umí nainstalovat a hlídat, je dlouhý: běhová prostředí PHP, Node.js, Python, Java, Go, .NET, Ruby, Rust, Bun, Deno i Zig, databáze MySQL, MariaDB, PostgreSQL, MongoDB, ClickHouse, Neo4j a Qdrant, servery Nginx, Apache, Caddy, FrankenPHP a Tomcat, dále Redis, RabbitMQ, Elasticsearch, Meilisearch nebo objektová úložiště MinIO a RustFS.
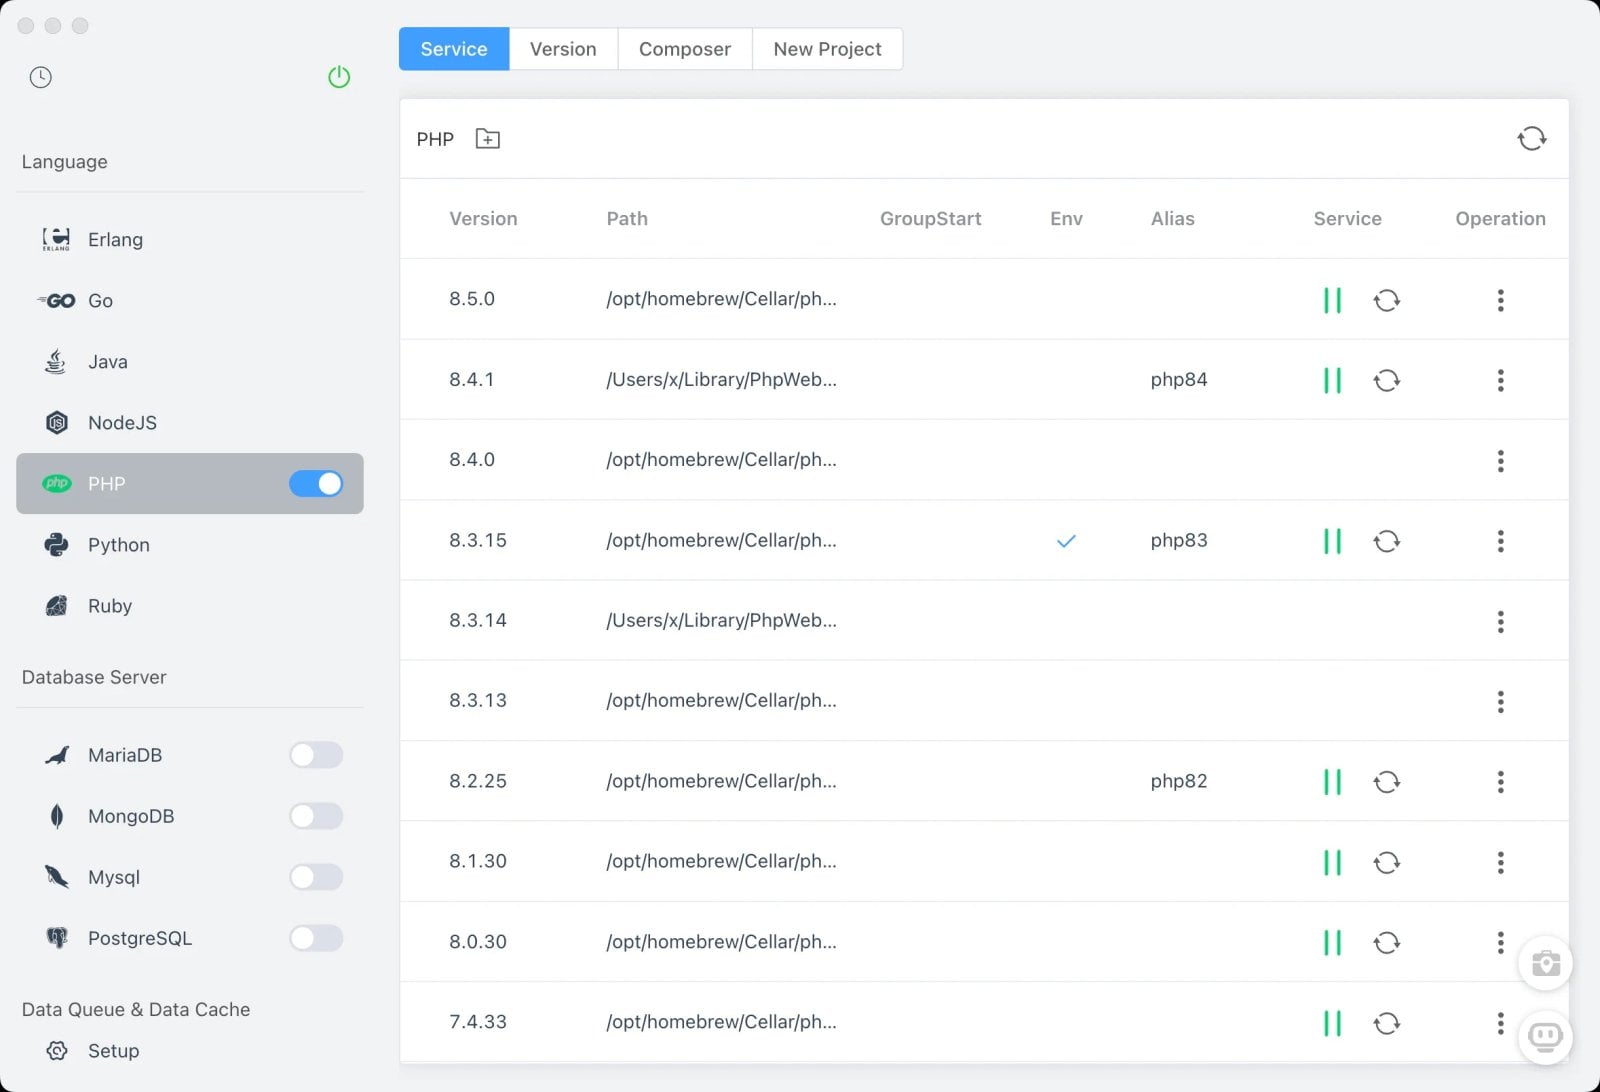
Praktické je řízení po projektech: každý projekt si drží vlastní verze runtime, vlastní příkazy pro start a stop, porty, lokální domény typu myapp.test, zapnuté HTTPS a reverse proxy, a služby lze seskupit do opakovaně použitelných startovacích skupin. Nechybí drobnosti, které se při lokálním vývoji vždy hledají zvlášť, tedy mkcert, Mailpit, DNS a FTP server, cron nebo Cloudflare Tunnel.
Novinkou posledních verzí je AI část: FlyEnv spravuje klienty jako Claude Code, Codex, OpenCode, Kimi, GitHub Copilot CLI či Ollama a přináší vlastní MCP server, přes který smí povolený klient nahlédnout na běžící služby, weby, konfigurace, logy a verze a ovládat jejich životní cyklus. Balíčky se staví na GitHub Actions, podpis pro Windows dodává SignPath. Licence je BSD-3-Clause.
Allp
Allp je nástroj příkazové řádky napsaný v Rustu, který sjednocuje všechny správce balíčků, které už na stroji máte. Hledání, instalace, odinstalace, aktualizace, údržba i diagnostika se dělají jedním rozhraním, ale nativní správce zůstává autoritou a jeho příkaz zůstává vidět, a to je celá pointa. Před každou operací, která něco změní, Allp vypíše přesný nativní příkaz nebo API požadavek.
Nic se nespouští přes sh -c, příkazy jdou do systému jako program a vektor argumentů, a s výstupem správce balíčků nástroj zachází jako s daty, nikoli jako s kódem. Podporovány jsou APT, Pacman, DNF a DNF5, rpm-ostree na systémech typu Bazzite, Flatpak, Snap, Zypper, APK, Portage, Homebrew, pip, pipx, uv, npm, pnpm, Yarn i Cargo.
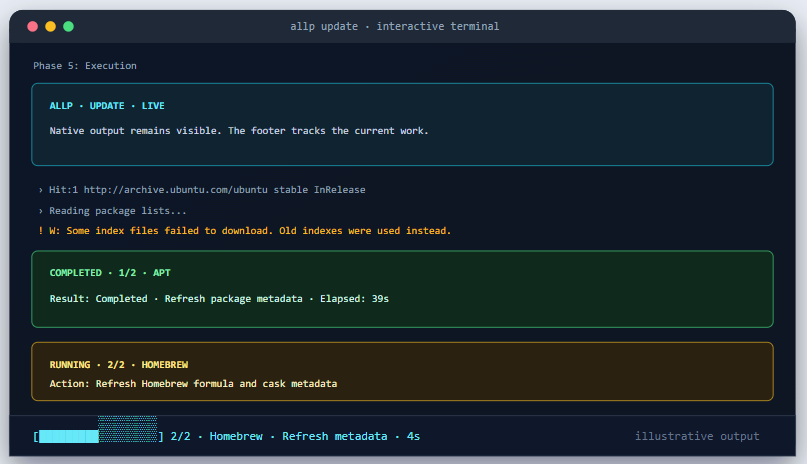
Detaily jsou promyšlené. Snap se řeší přes lokální REST API snapd a na příkazovou řádku se nástroj přepne až tehdy, když socket chybí nebo odpověď nevypadá jako od snapd; Flatpak bez přidaných zdrojů není totéž jako „balíček nenalezen", takže Allp nabídne plán na přidání Flathubu, ale nikdy ho nepřidá sám. Nástroj má běžet jako obyčejný uživatel, práva si ověří jedním sudo -v a potomky pak spouští s sudo -n, aby se dotaz na heslo nepral s průběhovým řádkem. K dispozici je --dry-run, JSON výstup pro skripty,allp doctor i přenositelné profily balíčků v TOML. Autor poctivě upozorňuje, že jde o veřejnou alfu bez auditu. Licence je MIT.
dool
dool je fork osvědčeného dstatu přepsaný pro Python 3, tedy nástroj, který v terminálu sleduje dění v systému: vytížení procesoru, paměť, síť, diskové operace, load average a řadu dalších věcí. Zachovává i to nejlepší z předlohy, totiž architekturu pluginů, takže si lze doplnit vlastní metriky; v balíku jich přichází celá hromada a jejich seznam vypíše dool --version. Kdo si chce napsat vlastní, má k dispozici komentovanou kostru skel. Ovládání je jednoduché:dool --more 15 použije předvolbu more a vypisuje data každých patnáct sekund, na výběr jsou předvolby --defaults,--more a --all.
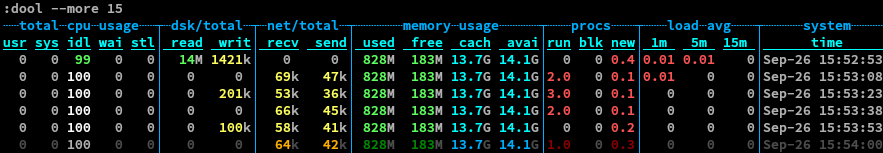
Jednotlivé skupiny hodnot jde skládat i ručně a omezit třeba jen na vybraná disková zařízení nebo síťová rozhraní. dool počítá s terminálem s 256 barvami, pro chudší prostředí existuje --color16, a umí tmavý i světlý režim. Jedna změna proti dstatu překvapí: síťová a disková propustnost se měří v bitech, ne v bajtech, takže čísla vycházejí vyšší, než jste zvyklí; kdo chce zpátky bajty, přidá --bytes. Instalace je ruční a nenáročná, stačí zkopírovat soubor dool do $PATH a volitelně pluginy do ~/.dool/; k dispozici je i balíček na PyPI a skripty pro stavbu rpm, deb a tar.gz. Licence je GPL-3.0.
Blbinka
V éře osmibitů naskočila skoro každá mašina do BASICu a jen pár výjimek šlo jinou cestou; Jupiter Ace startoval do FORTHu. Co by se stalo, kdyby takový stroj místo FORTHu nabootoval do něčeho přístupnějšího, zkouší zjistit PythonOS, systém, kde Python není programem běžícím nad jádrem, ale je jádrem samotným. CPython 3.14 je přeložený jako statická knihovna libpython3.14.a a přilinkovaný přímo do jádra, takže Py_Initialize() proběhne dřív než první řádek pythonovského kódu, a stroj pak Pythonu patří od obsluhy přerušení až po interaktivní shell. Nabootovat umí na x86–64, na holém železe i v QEMU, a pod QEMU také na arm64; naskočí rovnou do interaktivního Pythonu na sériové konzoli a historii příkazů si pamatuje i po restartu, protože ji ukládá na svazek ext2.
Největší práci dal samotný CPython. Interpret je psaný pro POSIX, tedy počítá s voláními jako fork nebo select a s řadou dalších vymožeností, které na právě zapnutém stroji bez operačního systému nejsou k mání; autor je proto celé týdny odřezával, jednu po druhé, přepínači pro configure. K systému patří i volitelné grafické prostředí s kompozitorem, dokem a lištou ve stylu macOS, ovšem s jedním ústupkem: běží na hostitelském počítači a s jádrem si povídá přes TCP, aby se do PythonOS nemusely tahat ovladače grafiky a zvuku. Za projektem stojí Jordan Hubbard, spoluzakladatel FreeBSD a autor jeho kolekce portů i instalátoru sysinstall, dnes v NVIDII, který ho sám řadí mezi hříčky. Většina kódu podle Hackadaye vznikla s pomocí LLM.


 ČLÁNKY DO MAILU