Články
Zprávičky
Fórum
Podpořte Root
Školení
Galerie
Blogy
Knihy
Jak na Linux
Zdroják
Hledat
Root.cz
»
Témata
JavaScript
1
–
30
/
188
První strana
Předchozí strana
1
2
3
4
5
6
7
Následující strana
Poslední strana
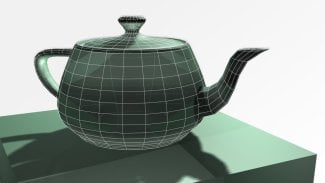
Využití textur ve WebGL a OpenGL ES
Na několika příkladech si ukážeme, jakým způsobem je možné na stěnu těles ve 3D scéně nanést textury. Popíšeme si jak nanesení procedurálních textur, tak i textur načítaných z externích souborů (fotografie atd.).
Pavel Tišnovský
27. 10. 2026
Doba čtení:
44 minut
Postřehy z bezpečnosti: rekordní Patch Tuesday a spyware v reklamě
Podíváme se na špionážní software doručovaný přes cílenou reklamu, rekordní říjnový Patch Tuesday, tři zero-day chyby v plně aktualizovaných VPN od Ivanti a exploit Chromu za čtvrt milionu dolarů.
CESNET CERTS
19. 10. 2026
Doba čtení:
11 minut
WebGL: tvorba 3D grafiky s využitím programovatelné vykreslovací pipeline (3. část)
Budeme se zabývat vykreslováním povrchů těles složených z trojúhelníků. A nezapomeneme ani na popis funkce paměti hloubky (depth buffer, Z-buffer). Tím získáme základní poznatky nutné pro vykreslování 3D scén.
Pavel Tišnovský
6. 10. 2026
Doba čtení:
37 minut
WebGL: tvorba 3D grafiky s využitím programovatelné vykreslovací pipeline (2. část)
Ve druhém článku o technologii WebGL si ukážeme způsob kontroly operací grafické pipeline. Dále si popíšeme podporovaná grafická primitiva OpenGL ES a ukážeme si vykreslení úseček, polyčar a polygonů.
Pavel Tišnovský
1. 10. 2026
Doba čtení:
35 minut
Branch Target Reuse, nový útok typu Spectre v2 cílící na JIT kompilátory
Výzkumníci z VUSec přišli na další způsob, jak vrátit do života Spectre v2. Nový útok se jmenuje Branch Target Reuse a týká se just-in-time (JIT) kompilátorů, tedy mimo jiné i Linuxového cBPF, Oracle GraalVM či JavaScript enginu Mozilla…
David Ježek
30. 9. 2026
Asahi je blízko oficiální podpory M3, společnost X žaluje klienta Nitter
Projekt Asahi Linux se výrazně přiblížil k oficiální podpoře počítačů Apple s čipy M3. Společnost X zaslala projektu Nitter, open-source alternativnímu rozhraní pro síť X, výzvu k ukončení činnosti.
Filip Zatloukal
31. 8. 2026
Doba čtení:
2 minuty
Postřehy z bezpečnosti: když AI model sám zaútočí a nahraje malware na PyPI
V tomto vydání Postřehů se podíváme na AI model, který si sám nahrál malware na PyPI, na severokorejské útoky na npm balíčky, kritické díry ve VMware, ruský zero-day v Outlooku a únik dat u Coca-Coly.
Monika Kutějová
3. 8. 2026
Doba čtení:
13 minut
Elm: kombinace možností ML jazyka s prostředím JavaScriptu
V roce 2012 představil Evan Czaplicki jazyk Elm, který poměrně unikátním způsobem kombinuje možnosti jazyka z rodiny ML (SML, OCaml, F#) s prostředím JavaScriptu, především pak s frameworky pro uživatelské rozhraní.
Pavel Tišnovský
30. 6. 2026
Doba čtení:
36 minut
LunarML: definice vlastních operátorů a pokročilý typový systém
Popíšeme si a vyzkoušíme dvě možná nejdůležitější vlastnosti jazyka Standard ML: pokročilou možnost definice vlastních operátorů s volitelnou asociativitou i prioritou a taktéž definici rekurzivních datových typů.
Pavel Tišnovský
16. 6. 2026
Doba čtení:
54 minut
LunarML: definice a volání různých variant funkcí
Nejprve se budeme zabývat definicí a voláním různých variant funkcí, včetně jejich curryfikace. Dále si ukážeme, jak jsou zpracovávány chyby a na závěr se ve stručnosti seznámíme s definicí uživatelských rekurzivních datových typů.
Pavel Tišnovský
9. 6. 2026
Doba čtení:
55 minut
Postřehy z bezpečnosti: armáda botů řízená přes herní fóra Steam
Malware řídí armádu WordPressů přes platformu Steam, asistent Google Gemini se nechá omámit, balíčky Red Hatu kradoucí přístupové údaje a český projekt Phishguard Sentinel chrání uživatele.
CSIRT.CZ
8. 6. 2026
Doba čtení:
9 minut
LunarML: až překvapivě kvalitní transpiler z jazyka Standard ML do jazyků Lua a JavaScript
Seznámíme se s projektem nazvaným LunarML. Jedná se o transpřekladač (transpiler) transformující zdrojové kódy zapsané v jazyce ML (resp. Standard ML) do programovacích jazyků Lua a JavaScript.
Pavel Tišnovský
2. 6. 2026
Doba čtení:
45 minut
Weby mohou sledovat návštěvníky analýzou aktivity jejich SSD
Webové stránky mají nový způsob, jak špehovat své návštěvníky: měřením nepatrných interakcí s jejich SSD disky. Technika nazvaná FROST (Fingerprinting Remotely using OPFS-based SSD Timing) umožňuje webům sledovat, které jiné stránky si návštěvník…
Petr Krčmář
28. 5. 2026
Postřehy z bezpečnosti: AI jako spasitel bezpečnosti kódu
Pozrieme sa na cenné uplatnenie AI v bezpečnosti, sofistikované útoky Severnej Kórey, zneužitie formátu SVG, závažnú zraniteľnosť v Adobe Acrobat Readeri, veľkú krádež bitcoinu a spôsoby iránskych útokov.
CESNET CERTS
13. 4. 2026
Doba čtení:
8 minut
Postřehy z bezpečnosti: Tycoon2FA zpátky v provozu
V tomto vydání Postřehů se podíváme na útok skrze LiteLLM na PyPI, atribuci phishingových útoků skrze Signal a WhatsApp ruským zpravodajcům nebo chybu v Claude odhalenou v rámci výzkumu.
Monika Kutějová
30. 3. 2026
Doba čtení:
9 minut
Postřehy z bezpečnosti: scamová centra pod tlakem a AI zlevňující malware
Podíváme se na zásah Mety proti scamovým centrům, rozklad sítě SocksEscort, mezinárodní odstavení škodlivé infrastruktury, dvě aktivně zneužívané chyby v Chromu i levnější cestu k vlastním malwarům.
CESNET CERTS
16. 3. 2026
Doba čtení:
5 minut
Google má ovládání přes příkazovou řádku pro Gmail, kalendář, Drive a další
Minulý týden bylo představeno Google Workspace CLI pro ovládání přes příkazovou řádku všech Workspace produktů Google jak jsou Gmail, kalendář, Drive, Docs a další. Samozřejmě nejde o snahu zalíbit se starým mohykánům, kteří vše ovládají…
Jan Fikar
9. 3. 2026
Na Wikipedii řádil červ v JS, byl spuštěn náhodou
Na Wikipedii včera řádil červ v JS, který se sám rozšiřoval a měnil náhodné stránky. Wikimedia byla proto dočasně přepnuta do režimu jen pro čtení. Škodlivý kód uložil v roce 2024 uživatel Ololoshka562. Šlo o test.js, což byl kód založený na…
Jan Fikar
6. 3. 2026
React Foundation: nový domov pro React pod záštitou Linux Foundation
React, React Native a podpůrné projekty jako JSX již nejsou vlastnictvím společnosti Meta. Přešly na nově založenou React Foundation, což je nezávislá nadace spravovaná pod Linux Foundation. Nadace bude řízena správní radou složenou ze zástupců…
Petr Krčmář
26. 2. 2026
Postřehy z bezpečnosti: obcházení dvoufaktoru telefonickým podvodem
Falešný AI asistent, který zneužívá popularity Moltbotu, kritická zranitelnost, kudy malware unikne z klece vm2, útočný čínský framework, vynalézavý spam nebo kampaň, kde se druhý faktor oběti obejde telefonem.
CSIRT.CZ
2. 2. 2026
Doba čtení:
7 minut
jQuery 4.0.0 značí koniec podpory pre IE10 a staršie
Po takmer 10 rokoch vyšla 17. januára 2026 veľká nová verzia legendárnej knižnice – jQuery 4.0.0. Zároveň uplynulo už 20 rokov od jej prvej verejnej verzie. Táto knižnica bola kedysi extrémne populárna – v rokoch 2006 – 2015 ju používala väčšina…
johny
26. 1. 2026
JavaScript oslavil 30 let
Včera tomu bylo 30 let, co společnosti Netscape a Sun oznámily vznik JavaScriptu. Brendan Eich z Netscape vytvořil funkční prototyp během deseti dní již v květnu 1995. Pak přišlo oznámení v prosinci, ale první veřejná verze 1.0 byla vydána až…
Jan Fikar
5. 12. 2025
React framework plánuje vlastnú nadáciu
Na bloge projeku React bol oznámený plán na založenie nezávislej nadácie, ktorá bude riadiť vývoj a smerovanie frameworku React. Cieľom tejto nadácie je zabezpečiť dlhodobú udržateľnosť a otvorenosť projektu. Zakladajúcimi korporátnimi členmi budú…
johny
9. 11. 2025
Plán na odstranění podpory XSLT z webových prohlížečů
Mason Freed a Dominik Röttsches zveřejnili plán na odstranění podpory XSLT z projektů Chromium a Chrome. Chromium už podporu označilo za zastaralou, včetně JavaScript API XSLTProcessor a instrukce pro zpracování stylů XML. Vývojáři plánují podporu…
Petr Krčmář
6. 11. 2025
Postřehy z bezpečnosti: záludnosti pracovního pohovoru
Čeká nás exkurze na minové pole pracovních pohovorů, podíváme se na operaci Europolu proti SIM farmě v Litvě, čekají nás zranitelnosti v BIND 9, routerech TP-Link a platformách Adobe Commerce a Magento.
CSIRT.CZ
27. 10. 2025
Doba čtení:
9 minut
Štandard ES2025 prináša natívnu podporu importu iných ako JS artefaktov
V štandarde ECMAScript 2025 (ES2025) bola zavedená možnosť importovať artefakty rôznych typov , nielen JavaScriptové moduly. Na import sa používa syntax s kľúčovým slovom with, kde sa špecifikuje typ importovaného artefaktu, napríklad: import…
johny
14. 9. 2025
Postřehy z bezpečnosti: zDOMinované správce hesel a kuřecí nugetky zdarma
Podíváme se na DOM-based Clickjacking v rozšířeních správců hesel a na nečekanou chybu funkce obnovení systému Windows. Dále probereme masivní únik dat z Allianz Life, ochranu PyPI proti útokům domain resurrection.
CESNET CERTS
25. 8. 2025
Doba čtení:
10 minut
Nové iterátorové metódy v JavaScripte: funkcionálny a lazy prístup k iterovateľným dátam
Nový JavaScriptový štandard ES2025 zavádza rozšírené metódy pre iterátory , ktoré umožňujú pohodlnejšie a efektívnejšie spracovanie iterovateľných dát. Toto nové API rozširuje existujúci iterátorový protokol o metódy ako map, filter, take, forEach…
johny
30. 6. 2025
Postřehy z bezpečnosti: podepsán nový zákon o kybernetické bezpečnosti
V tomto vydání seriálu se podíváme na útoky proti nezabezpečeným Exchange serverům, íránskou spear-phishingovou kampaň proti izraelským cílům nebo varování FBI před útoky na leteckou dopravu.
Monika Kutějová
30. 6. 2025
Doba čtení:
7 minut
Žebříček programovacích jazyků RedMonk: JS, Python a Java
Firma RedMonk vytváří žebříček programovacích jazyků každoročně od roku 2012. Žebříček se vytváří podle PR ve veřejných repozitářích na GitHubu bez započtení forků a také podle počtu dotazů na StackOverflow. Tato metodika může některým jazykům…
Jan Fikar
23. 6. 2025
1
–
30
/
188
První strana
Předchozí strana
1
2
3
4
5
6
7
Následující strana
Poslední strana
Komerční sdělení
Váš byznys stojí na softwaru. Jak bezpečný je jeho kód?
!nové školení! WAZUH: základy bezpečnostního monitoringu
VÍCE INFO
ČLÁNKY DO MAILU